
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 0x00pf/0x00sec_code
आक्रामक सुरक्षा स्रोत कोड का शैक्षिक भंडार: Linux के लिए दूरस्थ शेल, ELF इंजेक्टर, क्रिप्टर, मेमोरी इंजेक्शन, और ड्रॉपर, 0x00sec.org ट्यूटोरियल के…
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 अप्रमाणित DB डंप/पुनर्स्थापना (admin_api_key fail-open). Lab + PoC, verified e2e.
 seguridadentrerios/cve-2026-46331
भेद्यता 'pedit COW' की जाँच और सुधार
 tinnci/cve-2024-31317
Zygote भेद्यता CVE-2024-31317 की विस्तृत चर्चा
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
विभिन्न टिप्स और ट्रिक्स
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC ZFlip5 के लिए, जिसमें Knox रास्ते में है!(˶˃ ᵕ ˂˶)
 astrocombat1607/cve-2023-27146-localpotato-priviledge-escalation
CVE-2023-27146 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows सिस्टम पर LocalPotato विशेषाधिकार वृद्धि (privilege escalation) को प्रदर्शित करता है।
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC Ollama ≤0.1.33 के लिए: पथ ट्रैवर्सल और मनमाना फ़ाइल लेखन मॉडल डाइजेस्ट हैंडलिंग के माध्यम से, जिसके परिणामस्वरूप…
 vn-lazyming/cve-2026-52943
यह CVE-2026-52943 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि (Local Privilege Escalation) PoC कोड है, जो skbuff.c में use-after-free है, लिनक्स…
 yuvalmil/parsingpeas
PEAS आउटपुट के लिए HTML पार्सर अतिरिक्त सुविधाओं के साथ
 securewithumer/cve-2026-43503
DirtyClone के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि जो क्लोन किए गए सॉकेट बफ़र्स के माध्यम से पेज-कैश भ्रष्टाचार…
 netspi/microburst
Microsoft Azure सुरक्षा का आकलन करने के लिए स्क्रिप्ट्स का संग्रह
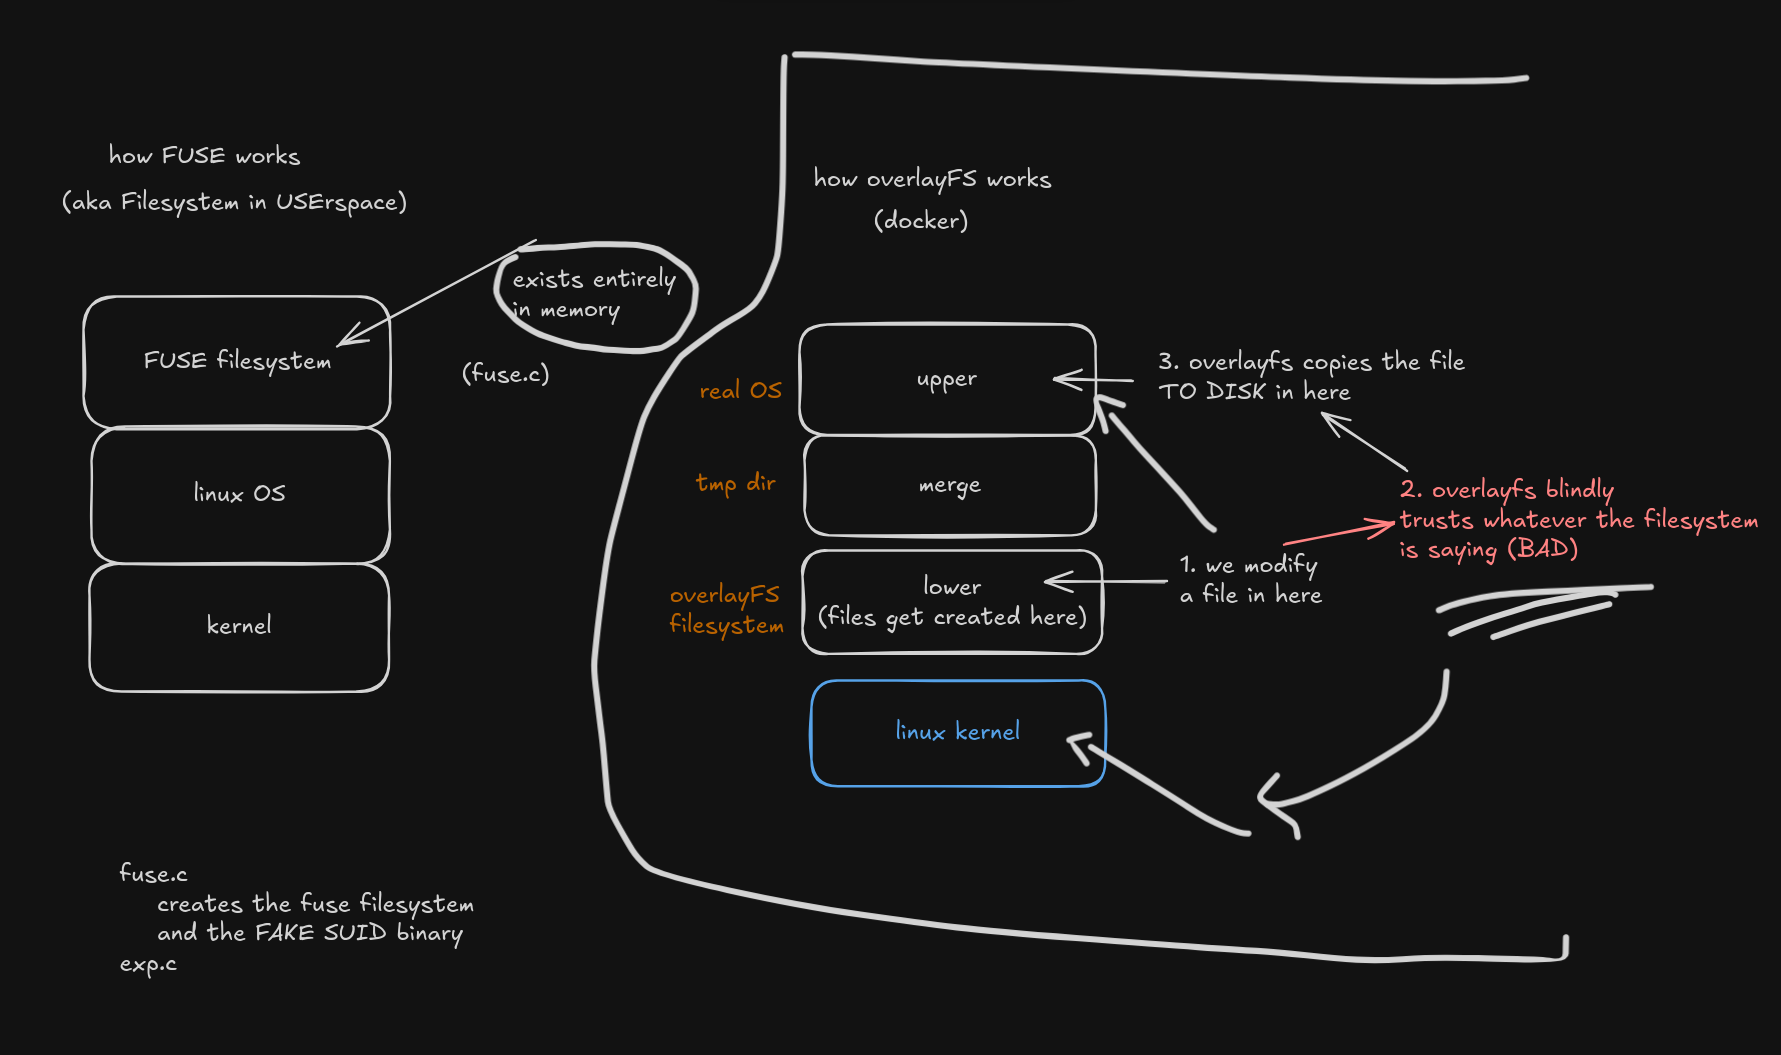 pwncone/cve-2023-0386-overlayfs
overlayFS का उपयोग करके नकली इन-मेमोरी फ़ाइलों को डिस्क पर कॉपी करें
 entra1337/dirtyclone
CVE-2026-43503 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट: लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि, क्लोन किए गए सॉकेट बफ़र्स का उपयोग करके पेज-कैश भ्रष्टाचार…
 sgkdev/ipv6_frag_escape
Linux LPE - विश्वसनीय Jail/Container Escape
 hackwarts12/escepcion
निष्क्रिय AD CS ऑडिटर जो केवल-पठनीय LDAP/ACL/रजिस्ट्री जाँचों के माध्यम से ESC1–ESC16 और शैडो क्रेडेंशियल्स (Shadow Credentials) का पता लगाता है, साथ…
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub मशीन वॉकथ्रू (मध्यम Linux, CVE-2026-23744, Chisel Tunneling, Jupyter, रूट विशेषाधिकार वृद्धि)
 0x00jeff/cve-2025-27591
स्व-सफाई CVE-2025-27591 Poc जो passwd फ़ाइलों को संशोधित करने के बजाय रूट रिवर्स शेल प्रदान करता है








