
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 jakobfriedl/conquest
Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।
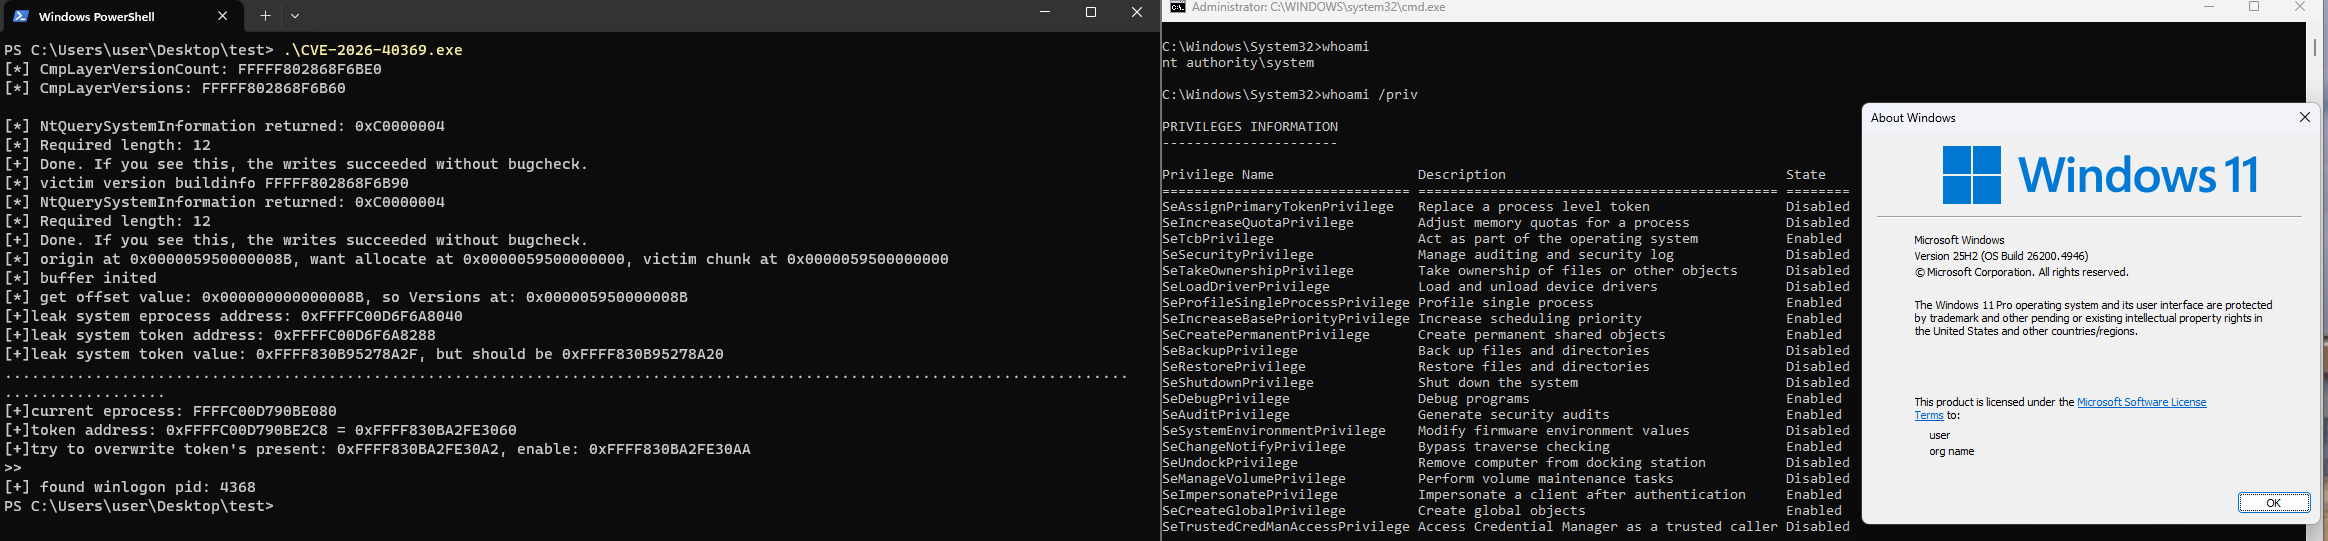 joe1sn/cve_2026_40369
CVE-2026-40369 के लिए एक्सप्लॉइट पीओसी जो विंडोज कर्नेल को लक्षित करता है; इसमें kASLR बायपास, हीप ग्रूमिंग, रिमोट थ्रेड इंजेक्शन, और प्रति-बिल्ड…
 jakobfriedl/tgt-monitor-bof
एक लक्ष्य प्रणाली पर Kerberos TGTs को स्वचालित रूप से निकालने या नवीनीकरण करने के लिए Async BOF।
 jakobfriedl/keelog-bof
एसिंक BOF द्वारा लॉक किए गए डेटाबेस विंडोज़ का पता लगाकर और कीलॉगिंग करके KeePass मास्टर पासवर्ड्स को पकड़ने के लिए।
 kuniyal08/copy-fail-cve-2026-31431-lab
Kali Linux पर फ़ाइललेस LPE CVE‑2026‑31431 ("Copy Fail") को रिप्रोड्यूस किया, फिर इस छिपे हुए कर्नेल एक्सप्लॉइट को पकड़ने के लिए auditd, Sigma और YARA…
 0xlane/cve-2021-3493
CVE-2021-3493 के लिए दो-चरणीय प्रूफ-ऑफ-कॉन्सेप्ट, जो Ubuntu OverlayFS का उपयोग करके उपयोगकर्ता नेमस्पेस में फ़ाइल क्षमता हेरफेर के माध्यम से…
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
 razureink/cve-2025-2783-chrome_sandbox_escape_reproduction
CVE पुनरुत्पादन: cve-2025-2783-chrome_sandbox_escape_reproduction
 razureink/cve-2024-49039-task_scheduler_eop_reproduction
CVE पुनरुत्पादन: cve-2024-49039-task_scheduler_eop_reproduction
 razureink/cve-2024-0012_9474-panos_authbypass_reproduction
CVE पुनरुत्पादन: cve-2024-0012_9474-panos_authbypass_reproduction
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 और CVE-2026-43503
 johnnygreeme/cve-2023-36003
CVE-2023-36003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विंडोज डिफेंडर सुरक्षा सुविधा बाईपास है और बिना पैच वाले विंडोज सिस्टम पर विशेषाधिकार वृद्धि…
 johnnygreeme/cve-2023-21817
CVE-2023-21817 (Windows Kerberos LPE) के लिए एक न्यूनतम स्थानीय विशेषाधिकार वृद्धि (LPE) भेद्यता जाँचक, जो C++ में लिखा गया है।
 matheuzsecurity/furtex
लिनक्स के लिए पोस्ट-एक्सप्लॉइटेशन और एवेज़न अनुसंधान टूलकिट।
 huseyn0vs/cve-2026-16540-simplyscheduleappointments
CVE-2026-16540 — Simply Schedule Appointments < 1.6.12.6 बिना प्रमाणीकरण के अपॉइंटमेंट डेटा का खुलासा और सामूहिक विलोपन
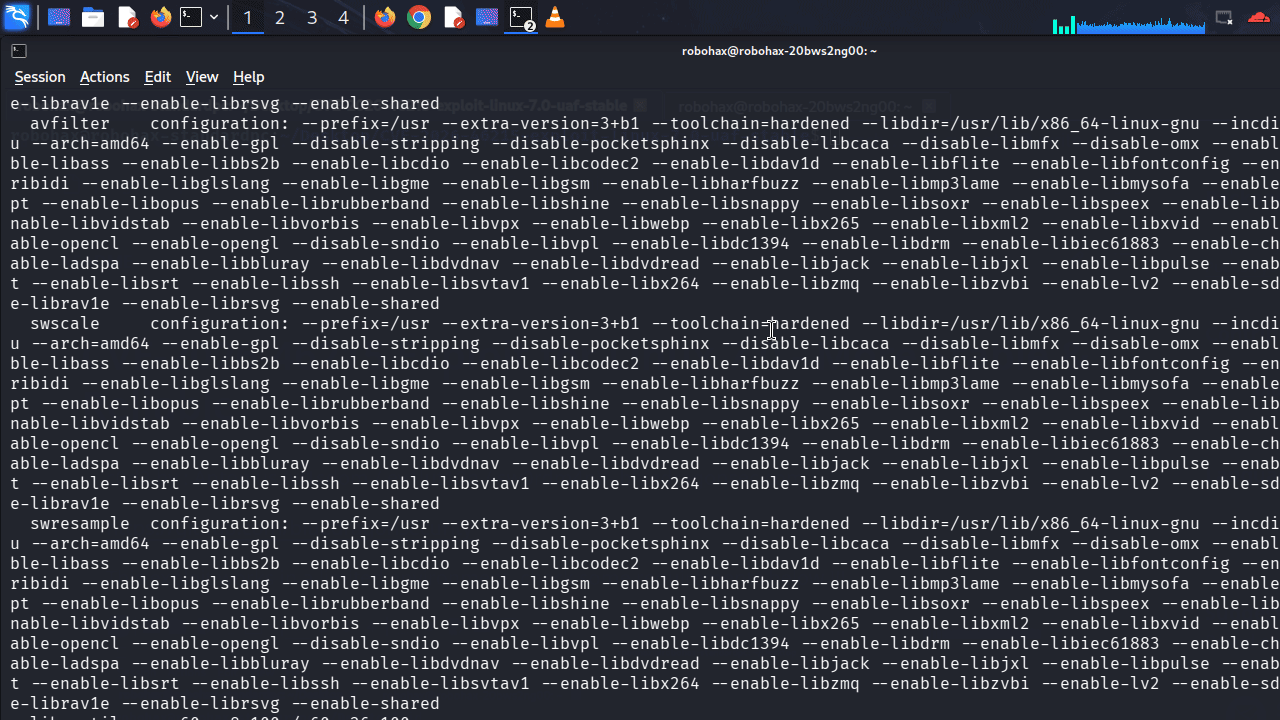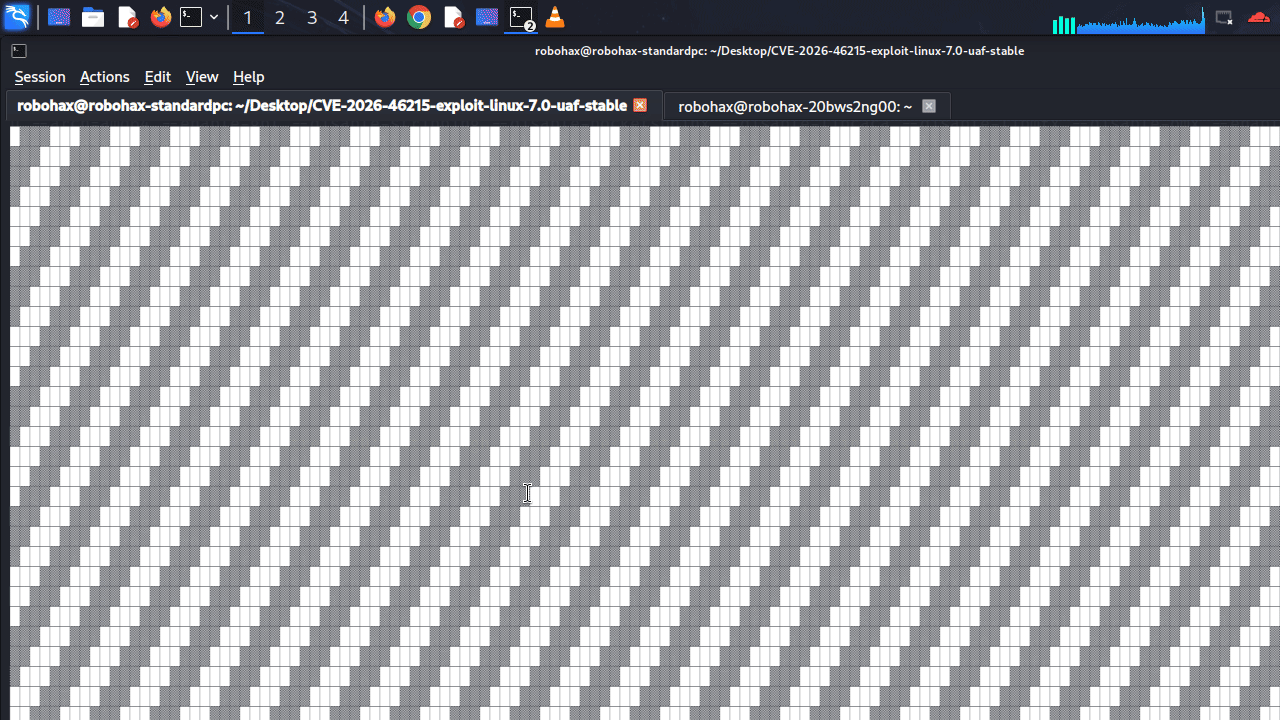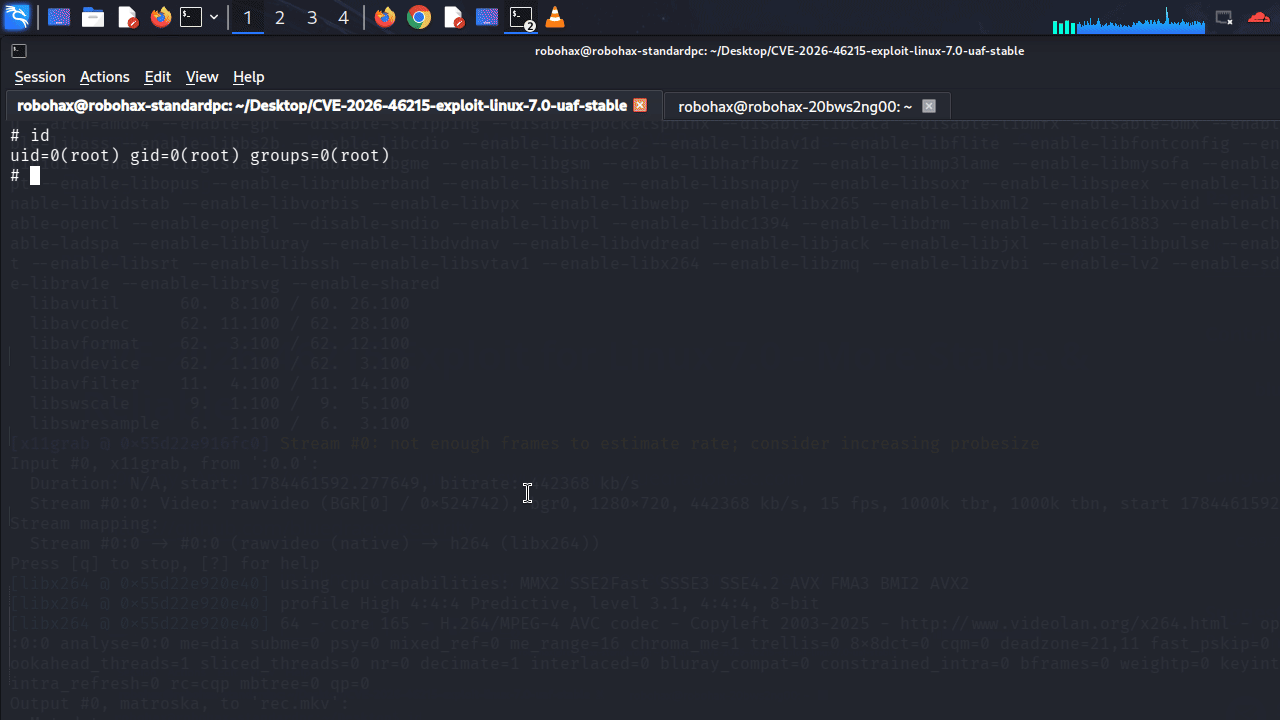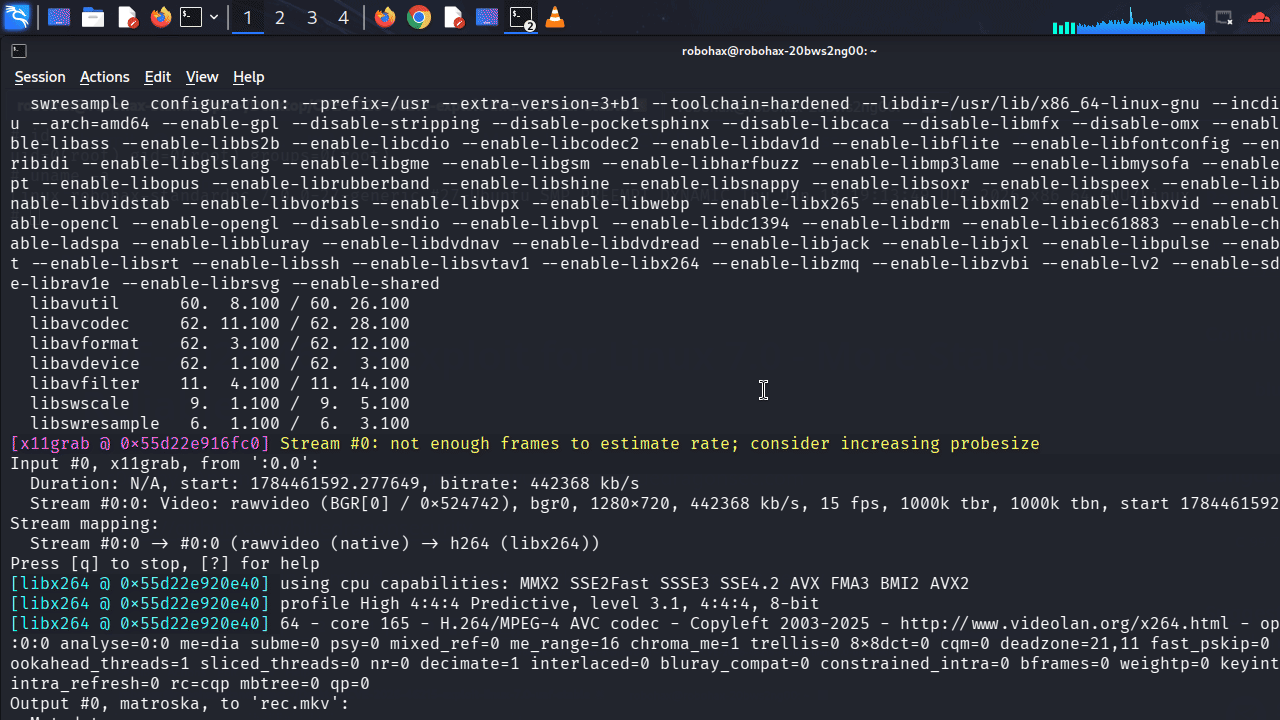 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit Linux 7.0 के लिए - linux kernel 7 use after free के लिए पहला कार्यशील PoC - Antonius (sw0rdm4n, w1sdom, ev1lut10n)…
 mcipekci/wp2shell
वर्डप्रेस कोर के लिए प्री-ऑथ RCE PoC — CVE-2026-63030 (REST /batch/v1 रूट-कन्फ्यूज़न डीसिंक) को CVE-2026-60137 (author__not_in SQLi) के साथ जोड़ता है…
 whatswrongandwhy/cve-2023-2640-cve-2023-32629
CVE-2023-2640 और CVE-2023-32629 Linux कर्नेल कमजोरियों के लिए शेल-आधारित प्रूफ-ऑफ-कॉन्सेप्ट शोषण, प्रभावित Ubuntu सिस्टम पर स्थानीय विशेषाधिकार…








