
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 0xdea/blindsight
LSASS मेमोरी डंप करने के लिए रेड टीमिंग टूल, जो बुनियादी काउंटरमेशर्स को बायपास करता है।
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
# TryHackMe Dirty Frag (CVE-2026-43284) — Linux LPE राइटअप
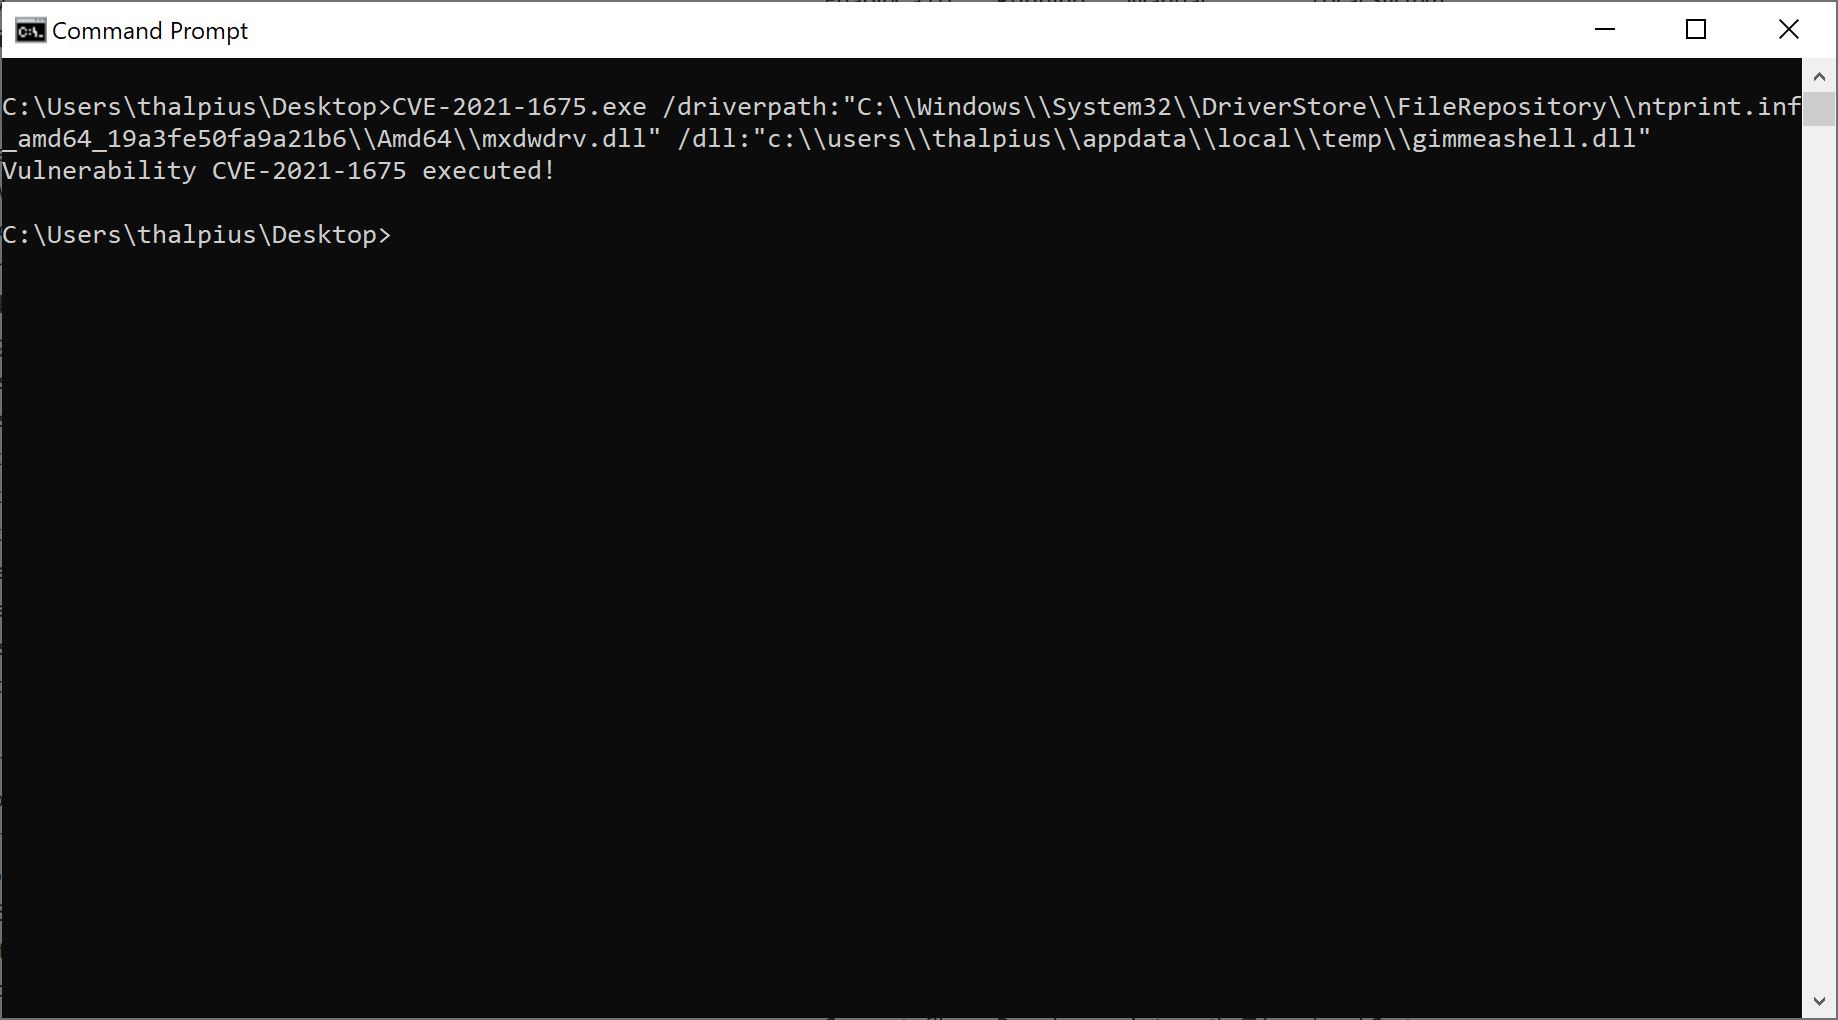 thalpius/microsoft-cve-2021-1675
CVE-2021-1675 (Windows Print Spooler विशेषाधिकार वृद्धि) के लिए प्रूफ-ऑफ-कॉन्सेप्ट C# एक्सप्लॉइट, जो लक्षित शोषण के लिए कस्टम ड्राइवर और DLL पथों को…
 cerberusmrxi/cve-2025-48932-invision-community-sqli-exploit
CVE-2025-48932 - Invision Community ≤ 4.7.20 के लिए अनधिकृत SQL इंजेक्शन शोषण। डेटाबेस गणना, क्रेडेंशियल डंपिंग, एडमिन अधिग्रहण, सत्र अपहरण और…
 alpernae/cve-2024-40422
# CVE-2024-40422 के लिए Python कार्यान्वयन/PoC Devika v1 के /api/get-browser-snapshot एंडपॉइंट में एक गंभीर डायरेक्टरी ट्रैवर्सल भेद्यता का शोषण…
 gbuyssens/cve-2026-41651
PackageKit में TOCTOU race condition के माध्यम से स्थानीय विशेषाधिकार वृद्धि।
 gbuyssens/cve-2026-39987
0.23.0 से पहले के संस्करणों के लिए Marimo एक्सप्लॉइट। websocket एंडपॉइंट : /terminal/ws के माध्यम से बिना प्रमाणीकरण के RCE भेद्यता।
 bridgeralderson/cve-2026-58424
Gitea ओपन सोर्स Git सर्वर की approval‑gate लॉजिक में एक खामी है, जो एक स्थायी फोर्क (permanent fork) से उत्पन्न होने वाले पुल रिक्वेस्ट (pull…
 petalrain224/cve-2026-43499-redmi-turbo5
CVE-2026-43499 का उपयोग Redmi Turbo 5 पर विशेषाधिकार बढ़ाने के लिए करें
 scratchappy/cve-2025-68937
CVE-2025-68937 के लिए स्वचालित PoC एक्सप्लॉइट — Gitea/Forgejo टेम्पलेट सिमलिंक RCE। कोई भी प्रमाणित उपयोगकर्ता git सेवा उपयोगकर्ता के रूप में शेल…
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964 के लिए PoC और जाँचकर्ता - WordPress प्लगइन Single Sign On For TNG <= 2.0.0 में बिना प्रमाणीकरण के पासवर्ड परिवर्तन (CVSS 9.8)
 suominen/cve-2026-31431
ट्रैकिंग कॉपी फेल (CVE-2026-31431), Linux algif_aead विशेषाधिकार वृद्धि
 suominen/cve-2026-43284
CVE-2026-43284 और CVE-2026-43500 (Dirty Frag) को ट्रैक करना, xfrm-ESP और RxRPC पेज-कैश राइट LPE श्रृंखला
 error-inside/cve-2025-10897
WooCommerce Designer Pro <= 1.9.28 - बिना प्रमाणीकरण के मनमानी फ़ाइल पढ़ना
 fusiondrive/cve-2026-43499-a36
Galaxy A36 5G SM-A366W A366WVLS3AYG1 के लिए स्टैंडअलोन CVE-2026-43499 पोर्ट, KernelSU लेट-लोड के साथ
 0xmrma/cve-2026-5061
Consul Template ने टेम्पलेट मूल्यांकन के दौरान सत्यापित किया कि symlink किस ओर इंगित कर रहा था, लेकिन उसके बाद की dependency fetch ने मूल पथ को पढ़ा।…
 7h30th3r0n3/cve-2026-53625-glpi-poc
authtype हेरफेर के माध्यम से GLPI विशेषाधिकार वृद्धि PoC - CVE-2026-53625। GLPI भेद्यता के लिए नैतिक PoC जो एक Technician को REST API authtype हेरफेर…
 tamatahyt/cve-2026-53576
# केस्ट्रा अनअथेंटिकेटेड RCE एक्सप्लॉइट (CVE-2026-53576)








