
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 rootsecdev/secretsstalker
रीड-ओनली Entra ID ऐप-क्रेडेंशियल मूल्यांकन: Graph अनुमतियों, Azure RBAC और सुलभ क्लाउड डेटा की सूची बनाता है, फिर निष्कर्षों को privilege-escalation…
 julianertle/cve-2023-0386-ctf
Capture The Flag चुनौती जो CVE-2023-0386 का शोषण करती है, OverlayFS में एक Linux कर्नेल विशेषाधिकार वृद्धि भेद्यता। व्यावहारिक बाइनरी शोषण और सुरक्षा…
 captain-woof/cve-2026-25243
# CVE-2026-25243 के लिए स्थिर POC (Redis RESTORE double-free -> रिमोट कोड निष्पादन)
 creamyg31337/ncentral-compromise-ioc-triage
Windows एंडपॉइंट्स के लिए केवल-पठनीय N-able N-central CVE-2026-18556/CVE-2026-18577 पोस्ट-एक्सप्लॉइटेशन IoC हंटर
 millikanjohnl-blip/dirtyfrag-detection-rules
Dirty Frag (CVE-2026-43284/CVE-2026-43500) लिनक्स कर्नेल LPE भेद्यता के लिए डिटेक्शन नियम और विश्लेषण। सामुदायिक शोध और हेल्थ प्रोब कॉन्फ़िगरेशन पर…
 majorjayyy1/cve-2026-0092
CVE-2026-0092- संभावित डिवाइस लॉक कंट्रोलर बाईपास, अनुमति जांच की कमी के कारण।
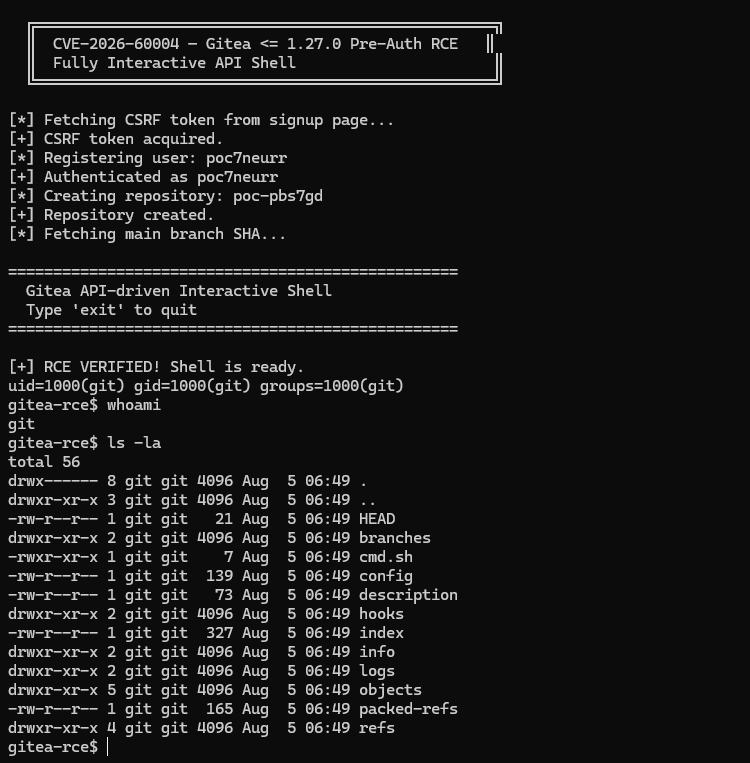 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 प्री-ऑथ RCE
 joertx07/printnightmare-detection-lab
Splunk SIEM लैब जो Sysmon, Windows Event logs और कस्टम SPL डिटेक्शन नियमों का उपयोग करके CVE-2021-34527 (PrintNightmare) शोषण का अनुकरण और पता लगाती…
 swelljoe/flar
हल्का CLI टूल जो AI कोडिंग एजेंटों को पृथक Bubblewrap सैंडबॉक्स में चलाता है, जिसमें प्रॉम्प्ट इंजेक्शन और सप्लाई चेन हमलों से बचाव के लिए सख्त…
 0xreadingsteiner/silent-call
Silent;Call — सिस्को CUCM 15.x पर प्रमाणीकरण-पूर्व रिमोट रूट (CVSS 10.0)
 horizon3ai/cyanide
स्वचालित NTLM रिले आक्रमण उपकरण जो क्रेडेंशियल कैप्चर, हैश रिलेइंग और लेटरल मूवमेंट के लिए Responder पॉइज़निंग को Impacket रिले और secretsdump के साथ…
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
CVE-2026-22015 के लिए PoC: दुर्भावनापूर्ण ईवेंट सर्वरलेस फ़ंक्शन में पर्यावरण चर इंजेक्ट करता है, सीक्रेट्स को अधिलेखित करता है और विशेषाधिकार वृद्धि…
 hackspeak/cve-2026-17566
pgAdmin 4 आयात/निर्यात RCE (CVE-2026-17566) PoC - बैकस्लैश-एस्केप बेमेल के माध्यम से TO प्रोग्राम इंजेक्शन
 hackspeak/cve-2026-60004
# Gitea diffpatch RCE (CVE-2026-60004) PoC - रिपॉजिटरी-राइट से Gitea सेवा खाते के रूप में RCE
 0xdak/cve-2025-32463_exploit
sudo 1.9.14-1.9.17 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो CVE-2025-32463 chroot हैंडलिंग का दुरुपयोग करता है, किसी भी स्थानीय उपयोगकर्ता के लिए…
 george0papasotiriou/cve-2026-22009-linux-ebpf-map-locking-race-use-after-free
CVE-2026-22009 Linux eBPF मैप लॉकिंग रेस का अनुकरण करता है, जो एक कर्नेल use-after-free है जो मेमोरी भ्रष्टाचार और स्थानीय विशेषाधिकार वृद्धि की ओर…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
CVE-2026-22003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो debug.sethook के माध्यम से Redis Lua सैंडबॉक्स से बचकर मनमाने सिस्टम कमांड निष्पादित करने का…
 arsbr/veritensor
AI आर्टिफैक्ट्स और RAG फ़ायरवॉल के लिए एंटी-वायरस। एक स्थैतिक विश्लेषण उपकरण जो RCE के लिए मॉडल्स और नोटबुक्स, तथा डेटा पॉइज़निंग, PII और प्रॉम्प्ट…








