
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 mvelazc0/badzure
BadZure जानबूझकर गलत कॉन्फ़िगर किए गए Entra ID टेनेंट्स और Azure सब्सक्रिप्शन्स की तैनाती को स्वचालित करता है, उनमें विविध संस्थाओं और कॉन्फ़िगरेबल,…
 kypvas/ad_attack_architecture
Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
IOHIDEventServiceFastPathUserClient में UAF और AOP कोप्रोसेसर पैनिक। कोई एंटाइटलमेंट नहीं, ऐप सैंडबॉक्स से पहुंच योग्य।
 ocfagb/hacktivity-vulns-exploits-lab
राइटअप + CVE विश्लेषण + हैक्टिविटी 'Vulnerabilities, Exploits, and Remote Access Payloads' लैब (netcat शेल, Metasploit, CVE-2010-1240, CVE-2004-2687)…
 horkimhab/cve-2015-5287
CVE-2015-5287 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो RHEL 7.0/7.1 को abrt/sosreport के माध्यम से लक्षित करता है, अधिकृत सुरक्षा परीक्षण और शिक्षा…
 redbyte1337/graphspy
एंट्रा आईडी और M365 के लिए प्रारंभिक पहुंच और पोस्ट-एक्सप्लॉइटेशन टूल, ब्राउज़र-आधारित GUI के साथ
 kongqbin/cve-2016-5195
शैक्षिक कार्यान्वयन Dirty COW (CVE-2016-5195) विशेषाधिकार वृद्धि शोषण का, जिसमें रेस कंडीशन पेलोड और Linux सिस्टम के लिए SUID-आधारित रूट शेल वृद्धि…
 mohamedjawady/cve-2026-53613-poc
CVE-2026-53613 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, mount(8) में एक TOCTOU भेद्यता जो सिमलिंक रेस के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि को…
 maxprog-svg/cve-2026-68820_mass_exploit
# Windows 10/11 के लिए स्वचालित स्थानीय विशेषाधिकार वृद्धि शोषण AFD.sys use-after-free को लक्षित करके SYSTEM प्राप्त करने के लिए Windows 10/11 के…
 ckq7703/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए एक्सप्लॉइट जो Netlogon में क्रिप्टोग्राफिक खामी का फायदा उठाकर Active Directory वातावरण में डोमेन एडमिन तक…
 microsoft/cyberbattlesim
एक प्रयोगात्मक एवं अनुसंधान मंच जो एक अमूर्त अनुकरणित नेटवर्क वातावरण में स्वचालित एजेंटों की परस्पर क्रिया का अध्ययन करने के लिए है।
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext प्राधिकरण बाईपास (CVE-2026-4692) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो InRDMPane सेट करने और विशेषाधिकार प्राप्त UI…
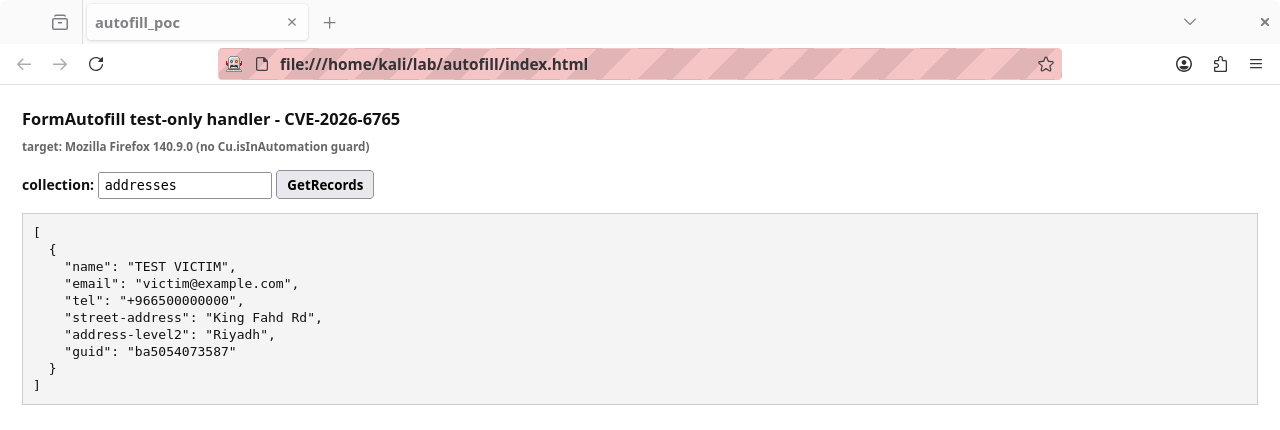 defineid/skeletonkey
CVE-2026-6765, केवल परीक्षण Firefox में उजागर FormAutofill हैंडलर
 jishino567/cve-2026-73570
# CVE-2026-73570 के लिए Python PoC, Zimbra में एक SMTP कमांड इंजेक्शन। swatchdog के माध्यम से शेल कमांड निष्पादन को ट्रिगर करने के लिए दोषपूर्ण RCPT…
 0xbinder/cve_2019_2215
Android Binder UAF के लिए अवधारणा-प्रमाण LPE एक्सप्लॉइट जो मनमाना कर्नेल रीड/राइट प्राप्त करने के लिए iovec स्प्रेइंग और addr_limit ओवरराइट का उपयोग…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox content-to-parent IPDL विशेषाधिकार वृद्धि (N-day, bug 2054416): RemoteTypeOverride के साथ जाली PDocumentChannel -> privilegedabout प्रोसेस…
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android कर्नेल के लिए GhostLock (CVE-2026-43499) अडैप्टर
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700 के निष्पादन परिदृश्य को प्रदर्शित करने वाला c2 सर्वर डेमो का स्रोत कोड








