
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
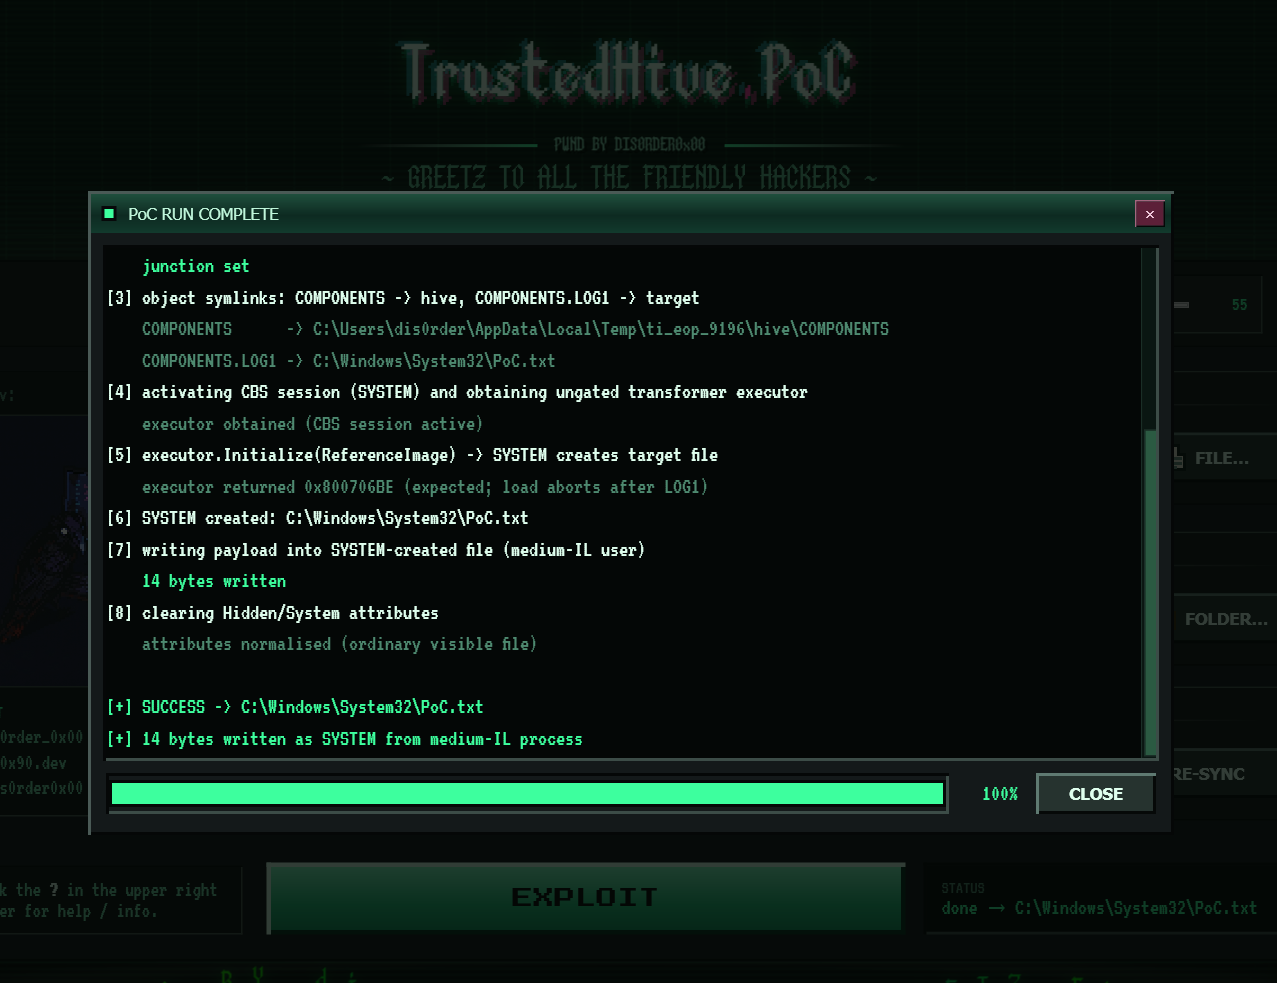
 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 instaloader/instaloader
Instagram से चित्र (या वीडियो) उनके कैप्शन और अन्य मेटाडेटा के साथ डाउनलोड करें।
 itm4n/pentest-windows
Windows इंटरनल्स रिसर्च और एक्सप्लॉइटेशन तकनीकों का संग्रह, जिसमें red teamers और pentesters के लिए privilege escalation, token abuse, और…
 chayewuu/prague-cve-2026-98260-os4.0
REDMI K90 Max पर OS4.0.5.0.XAACNXM में CVE-2026-98260 का उपयोग करके ROOT अनुमतियाँ प्राप्त करना और KSU मॉड्यूल लोड करना।
 woshigenm/cve-2026-89633
CVE-2026-89633 के लिए PoC और एक्सप्लॉइट चेन, जो Linux cifs.ko SMB1 TRANS2 कोएलेसिंग पाथ में हीप आउट-ऑफ-बाउंड्स राइट है, जो cred ओवरराइट और PTE…
 grayhatkiller/keyeroo
NTLM प्रमाणीकरण को LDAP पर बाध्य करके रिले करता है और Netlogon सुरक्षित चैनल पर पीड़ित की सत्र कुंजी पुनः प्राप्त करके पीड़ित के रूप में लेखन करता…
 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 woshigenm/cve-2026-98937
Linux perf/core अनुमति-जाँच बायपास के लिए सत्यापित PoC और विश्लेषण, जो अनधिकृत Android कार्यों को कर्नेल कॉलचेन पते लीक करता है, जिससे KASLR स्लाइड…
 aymencdm/cve-2026-92424-content-egg-stored-xss-
CVE-2026-92424 के लिए एडवाइज़री और प्रूफ़-ऑफ़-कॉन्सेप्ट, जो Content Egg WordPress प्लगइन में Contributor-स्तर का स्टोर्ड XSS है, जो पोस्ट डालने से…
 raj3shp/persisthunt
लिनक्स स्थायित्व का पता लगाने, शिकार करने और कलाकृति संग्रह करने की स्क्रिप्ट
 exumeoao/plr110-6.12.38-cve-2026-64560-ksu
OnePlus ACE 6T पर रूट प्राप्त करने के लिए CVE-2026-64560 का उपयोग करने वाली Android कर्नेल एक्सप्लॉइट चेन और पुनरुत्पादनीय बिल्ड पाइपलाइन, पोर्टिंग…
 teamn4c/sg-2026-0037
CVE-2026-54523 Kyverno क्रॉस-नेमस्पेस संसाधन जनरेशन PoC और एक्सप्लॉइट
 foxcornlab/fragnesia-scanner
Linux कर्नेल Fragnesia CVE-2026-46300 के लिए केवल-पहचान वाला स्थानीय ट्रायाज स्कैनर: किसी चालू या इंस्टॉल किए गए कर्नेल को अपस्ट्रीम और डिस्ट्रो…
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# Roundcube वेबमेल ≤1.6.6 के लिए संग्रहीत XSS शोषण (CVE-2024-42009) जिसमें CSS एनीमेशन इवेंट हैंडलर के माध्यम से ज़ीरो-क्लिक ईमेल एक्सफ़िल्ट्रेशन…
 qyvora/qyvora-toha3ee
अधिकृत पैठ परीक्षण, नेटवर्क टोही, ट्रैफ़िक अवरोधन, वायरलेस सुरक्षा परीक्षण और लेयर 2/3/7 आक्रमण अनुसंधान के लिए Go-आधारित नेटवर्क शोषण और MITM…
 davtur19/poc-cve-2026-89020-privesc
CVE-2026-89020 के लिए प्रूफ-ऑफ-कॉन्सेप्ट विशेषाधिकार वृद्धि: समूह नीति को फिर से लिखने और केवल-पढ़ने वाले उपयोगकर्ता को पूर्ण एडमिन में पदोन्नत करने…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 dmontgomery40/pentest-mcp
शैक्षिक उद्देश्यों के लिए नहीं: एक MCP सर्वर जो पेशेवर पेनिट्रेशन टेस्टरों के लिए है, जिसमें STDIO/HTTP/SSE समर्थन, nmap, go/dirbuster, nikto, JtR,…








