
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 anggatechi/cve-2026-63030
WordPress Core Pre-Auth RCE — Batch Route Confusion + SQL Injection
 creamyg31337/ncentral-compromise-ioc-triage
Windows एंडपॉइंट्स के लिए केवल-पठनीय N-able N-central CVE-2026-18556/CVE-2026-18577 पोस्ट-एक्सप्लॉइटेशन IoC हंटर
 portswigger/css-the-bomb-inside-your-inbox
गैरेथ हेयस के ब्लैक हैट वार्ता के लिए सभी सामग्री: CSS: द बॉम्ब इनसाइड योर इनबॉक्स।
 withinonestem/poc-bash-cve-2021-3560
# स्क्रिप्ट बैश -- CVE-2021-3560
 semperis-community/resetnightmare
POC टूल ResetNightmare (CVE-2026-27912) के लिए
 rootsecdev/secretsstalker
रीड-ओनली Entra ID ऐप-क्रेडेंशियल मूल्यांकन: Graph अनुमतियों, Azure RBAC और सुलभ क्लाउड डेटा की सूची बनाता है, फिर निष्कर्षों को privilege-escalation…
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 एक गंभीर प्रमाणीकरण-रहित (missing-authentication) भेद्यता है जो on-premises Microsoft SharePoint Server को प्रभावित करती है। यह बिना…
 captain-woof/cve-2026-25243
# CVE-2026-25243 के लिए स्थिर POC (Redis RESTORE double-free -> रिमोट कोड निष्पादन)
 v3s9er/cve-2026-52886
# Notepad++ CVE-2026-52886 — session.xml backupFilePath starts_with() पाथ ट्रैवर्सल (GHSA-rqfm-pw34-r7j6)
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel रूट SQL एक्ज़ीक्यूशन टूलकिट (CVSS 9.4) | अनपैच्ड cPanel और WHM 11.x के लिए पूर्ण Red/Blue Team टूलकिट सूट। 2 टूल्स: Safe…
 v4bel/zapscape
PoC एक्सप्लॉइट CVE-2026-64561 के लिए, एक KVM/x86 शैडो MMU use-after-free जो होस्ट पर कर्नेल रूट कोड निष्पादन के साथ गेस्ट-टू-होस्ट एस्केप सक्षम करता…
 po4sec/cve-2021-1732
CVE-2021-1732 पोक और एक्सप; 20H2 पर परीक्षण किया गया
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
LDAP अनाम बाइंड विशेषाधिकार वृद्धि के लिए Python proof-of-concept, जो असुरक्षित ACLs का अनुकरण करके अप्रमाणित LDAP बाइंड्स के माध्यम से एडमिन…
 imbas007/poc-cve-2026-58048
सुरक्षा अनुसंधान परियोजना
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
छेड़छाड़ किए गए syscalls का उपयोग करके रिमोट PE इंजेक्शन के लिए Ghostly-Hollowing को लागू करना
 ghostbyt3/windriver-exp
इस रिपॉजिटरी में भेद्य विंडोज़ ड्राइवरों के लिए PoCs शामिल हैं।
 twappz/htb-silentium-writeup
Hack The Box - Silentium मशीन राइटअप | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
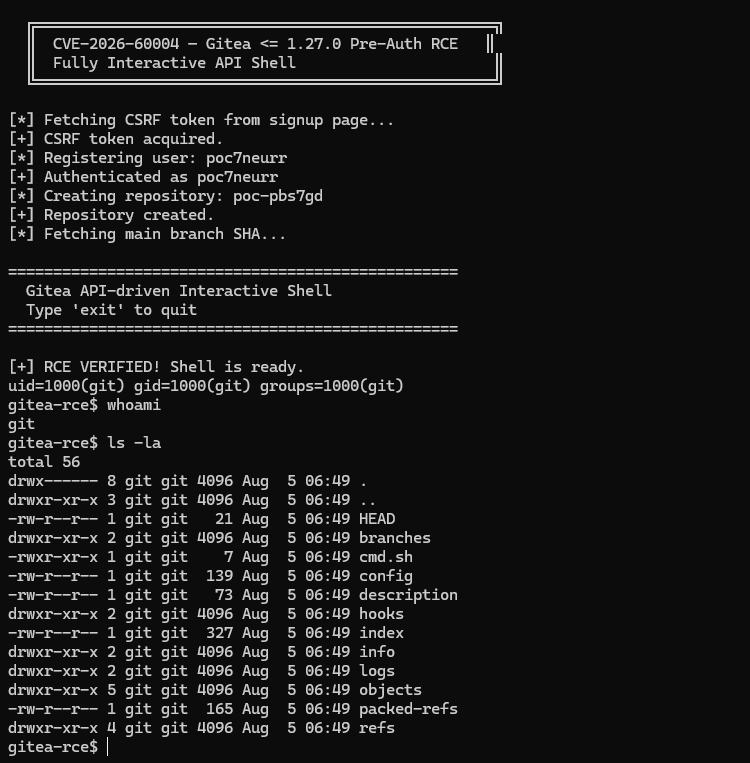 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 प्री-ऑथ RCE








