
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 matheuzsecurity/ringreaper
Linux पोस्ट-एक्सप्लॉइटेशन एजेंट जो पारंपरिक syscalls से बचकर EDR डिटेक्शन को चुपके से बायपास करने के लिए io_uring का उपयोग करता है।
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 कर्नेल एक्सप्लॉइट
 lloydlabs/delete-self-poc
डिस्क पर लॉक की गई फ़ाइल, या वर्तमान में चल रहे एक्ज़ीक्यूटेबल को हटाने का एक तरीका।
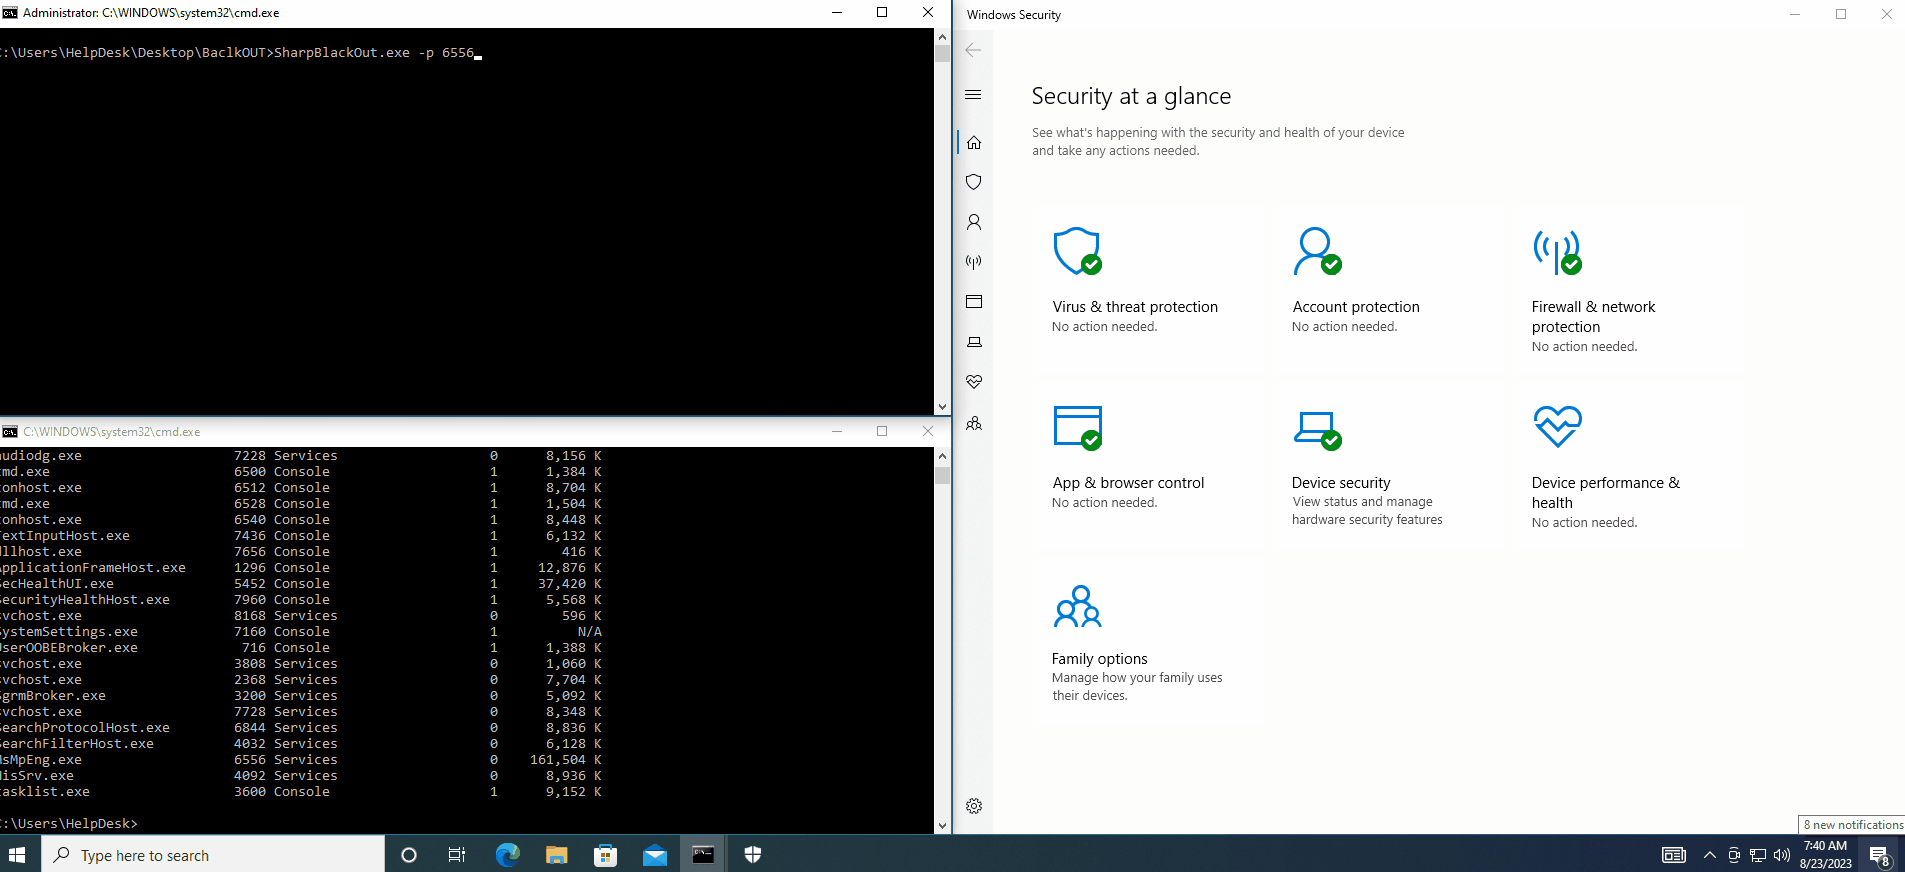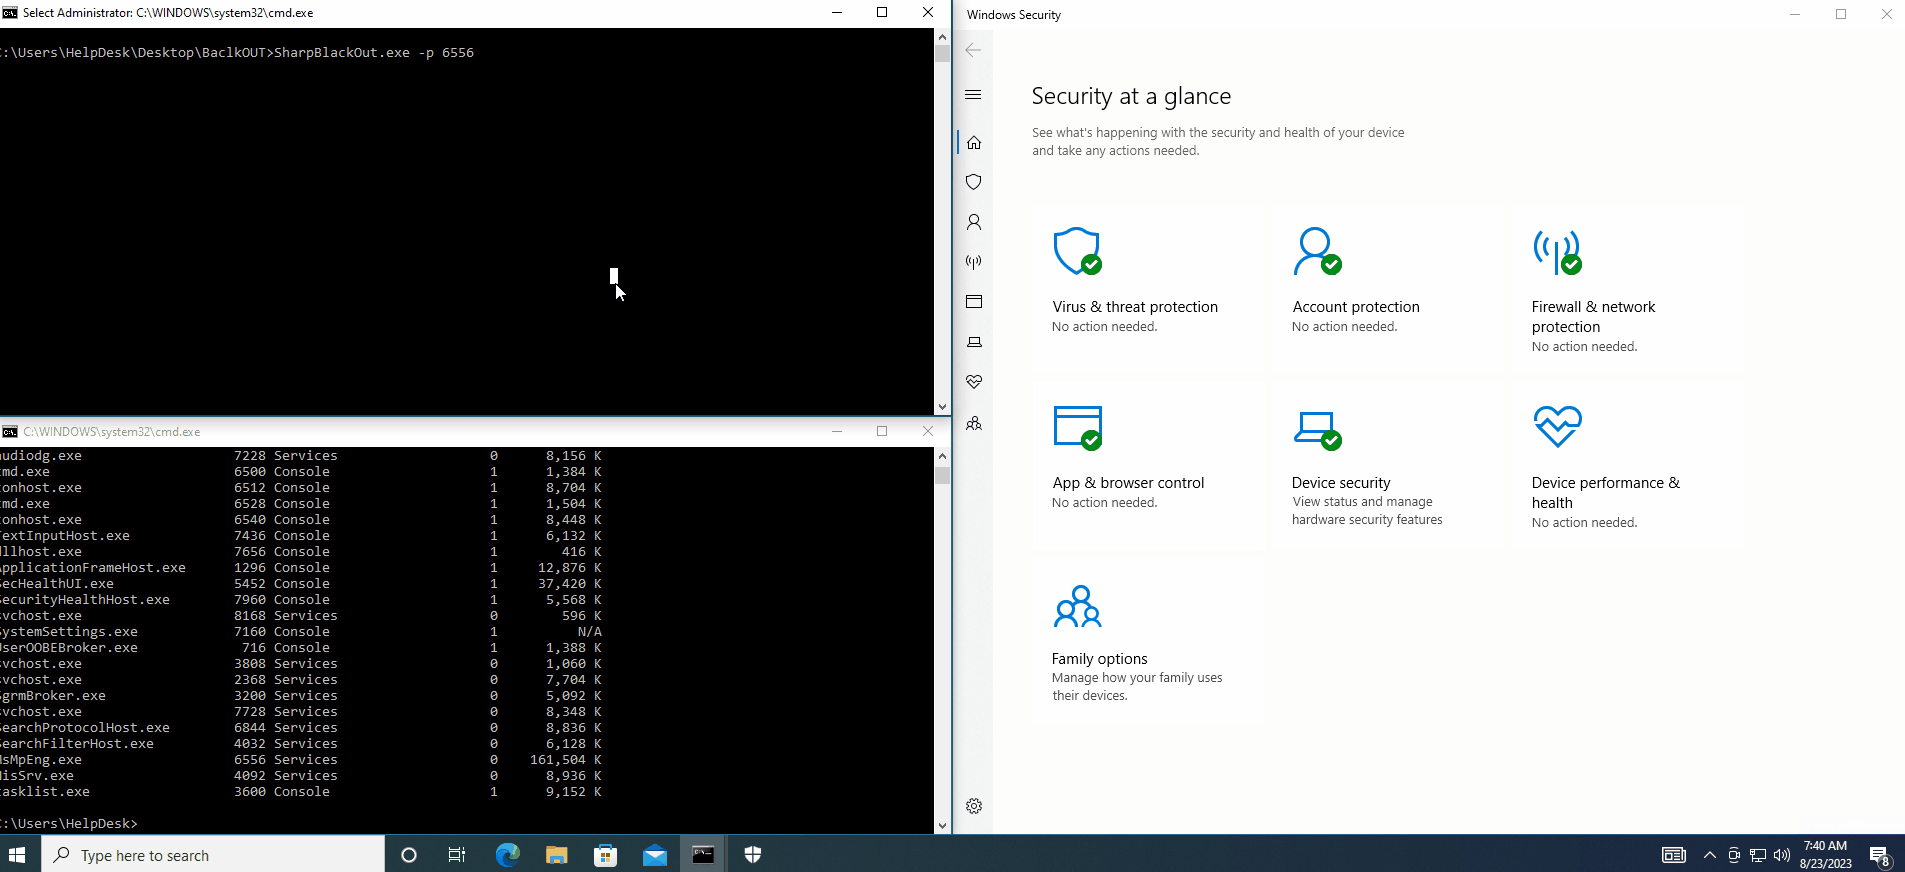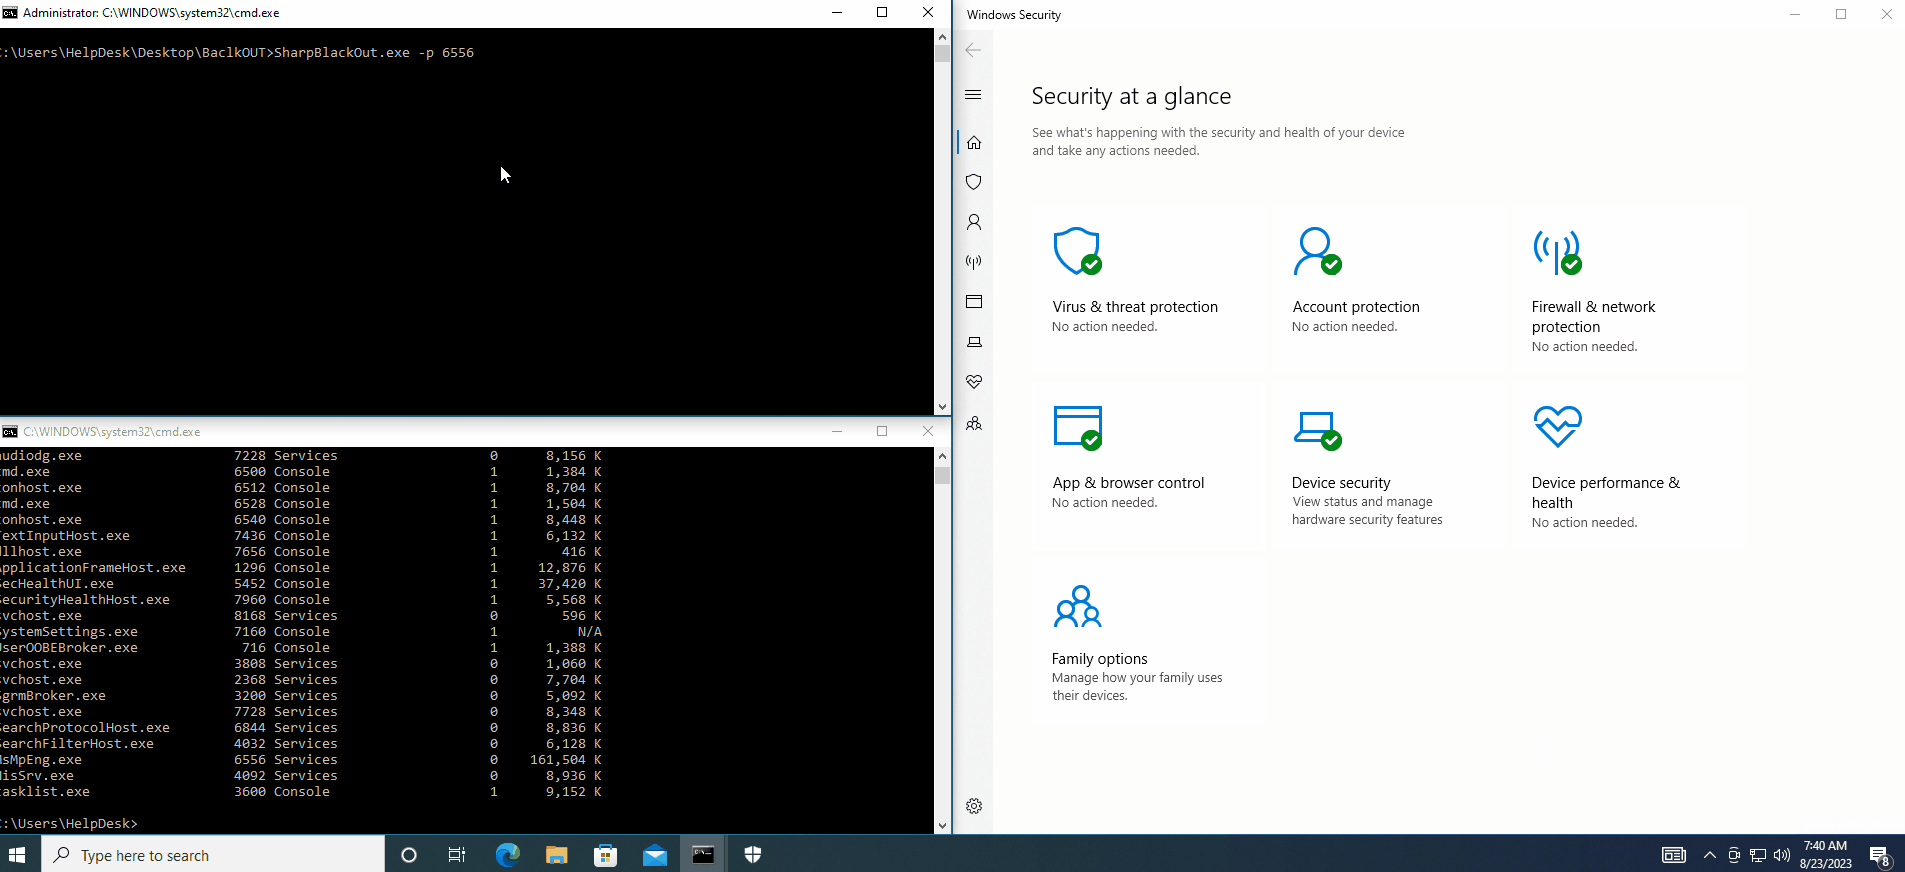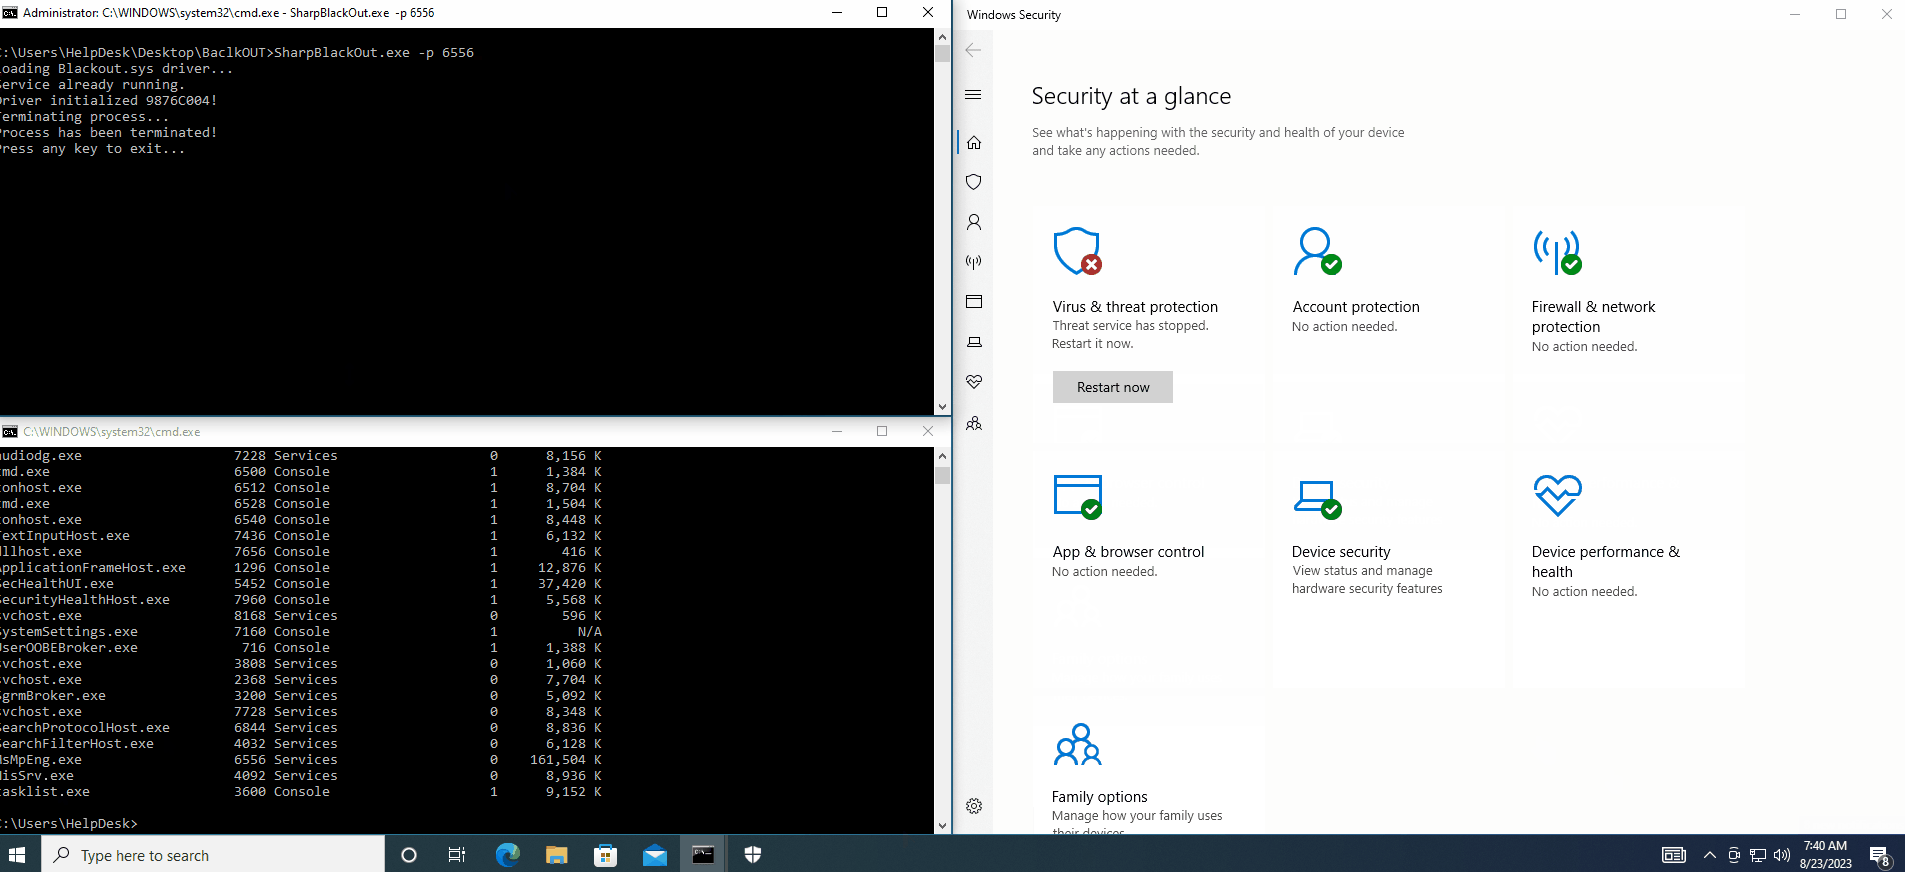 dmcxblue/sharpblackout
AV/EDR को BYOVD हमले का लाभ उठाकर समाप्त करें
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven पूर्ण वॉकथ्रू: निर्धारित क्रेडेंशियल्स, chroot सिमलिंक एस्केप, rewrite-rule बायपास RCE, CVE-2024-1086 से रूट
 crypte1/cve-2026-38053---remove-ppl
BYOVD 24H2 और 25H2 के लिए PPL हटाएँ
 paradoxis/adsyncdump-bof
ADSyncDump BOF, Dirk-Jan Mollema के adconnectdump.py / ADSyncDecrypt का एक पोर्ट है, जिसे शून्य निर्भरता के साथ एक Beacon Object File (BOF) में बदला…
 boku7/loki
🧙♂️ स्क्रिप्ट-जैकिंग-असुरक्षित इलेक्ट्रॉन अनुप्रयोगों के लिए Node.js कमांड एवं नियंत्रण
 petitoto/chromium-exploit-dev
Chromium कमजोरियों को विश्वसनीय, क्रॉस-प्लेटफ़ॉर्म, फुल-चेन एक्सप्लॉइट में बदलने के लिए टूलकिट
 neffisback/wsuks
WSUS पर MITM हमले को स्वचालित करना
 magisterquis/lutlol
लिनक्स पर भूमि के नीचे रहना ~ Bsides Belfast/Vienna 2025
 alex3o/byovd-driverkiller
ड्राइवर रिवर्स और एक्सप्लॉइटेशन
 johnswiftc/rustdllproxy
रस्ट में प्रॉक्सी DLL जनरेट करें

 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE प्रयोगशाला — priv-esc + heap UAF + JOP श्रृंखला जो स्टॉक Docker इमेज पर uid 999(mysql) के रूप में system() तक जाती है। RAPTOR…
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
रिमोट DLL इंजेक्शन, टाइमर-आधारित शेलकोड निष्पादन के साथ
 dis0rder0x00/obex
Obex – उपयोगकर्ता मोड में अवांछित DLL को ब्लॉक करना
 rasta-mouse/libtp
थ्रेडपूल के माध्यम से Nt API कॉल्स को प्रॉक्सी करने के लिए Crystal Palace लाइब्रेरी








