
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 sensepost/impersonate
एक विंडोज़ टोकन प्रतिरूपण उपकरण
 imran-parray/mind-maps
माइंड-मैप्स ऑफ सेवरल थिंग्स
 theofficialflow/henlo
सभी PS Vita फ़र्मवेयर के लिए WebKit+Kernel एक्सप्लॉइट चेन
 winsecurity/offensive-rust
Rust-केंद्रित आक्रामक सुरक्षा टूलकिट, जिसमें रेड टीम संचालन, पेलोड विकास और एक्सप्लॉइटेशन के लिए पुन: प्रयोज्य कोड उदाहरण शामिल हैं।
 nvisosecurity/cobaltwhispers
CobaltWhispers एक आक्रामक स्क्रिप्ट है जो Cobalt Strike के लिए Beacon Object Files (BOF) के संग्रह का उपयोग करती है, ताकि प्रोसेस इंजेक्शन,…
 nvisosecurity/interceptor
इंटरसेप्टर एक कर्नेल ड्राइवर है जो कर्नेल स्पेस में EDR/AV समाधानों के साथ छेड़छाड़ करने पर केंद्रित है।
 seifelsallamy/xssfire
एक स्टैंडअलोन ब्लाइंड XSS स्क्रिप्ट।
 ridhinva/drupal-jsonapi-sqli-scanner
स्कैनर: CVE-2026-9082 Drupal PostgreSQL JSON:API के माध्यम से SQLi — अनधिकृत SQLi के लिए Python स्कैनर जो RCE (CISA KEV) की ओर ले जाता है
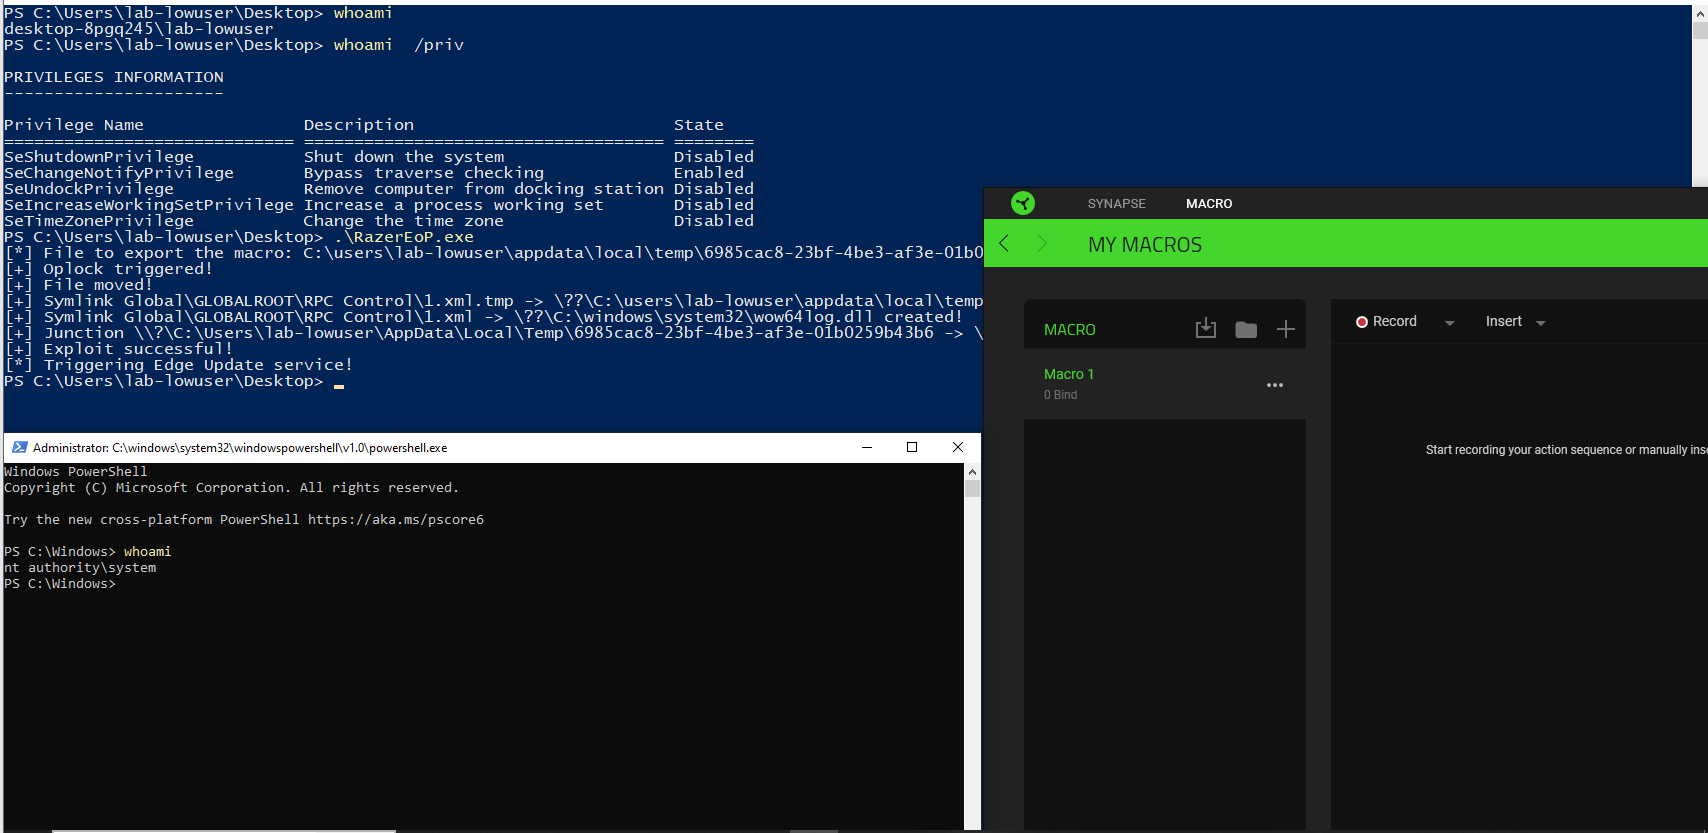 wh04m1001/razereop
Razer Synapse 3 Macro SYSTEM सेवा के माध्यम से मनमानी फ़ाइल हटाने/स्थानांतरण के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रभावित संस्करणों पर स्थानीय…
 jconwell/secret_handshake
mTLS के ऊपर x509 प्रमाणपत्रों का उपयोग करने वाला एक प्रोटोटाइप मैलवेयर C2 चैनल
 rad9800/hwbp4mw
विंडोज़ के लिए हार्डवेयर ब्रेकपॉइंट हुकिंग इंजन जो फ़ंक्शंस को हुक करने, ETW/AMSI को बायपास करने, और यूज़र-लैंड EDR मॉनिटरिंग से बचने के लिए डिबग…
 ristbs/contextmenuhijack
एक्सप्लोरर मेनू में किसी फ़ाइल/फ़ोल्डर पर प्रत्येक राइट क्लिक पर पेलोड निष्पादित करें, स्थायित्व के लिए।
 omribaso/rtoolz
एक गुप्त Lsass डम्पर - PPL Lsass को डम्प करने के लिए ProcExp152.sys ड्राइवर का दुरुपयोग कर सकता है, कोई dbghelp.lib कॉल नहीं।
 eversinc33/sharpstartwebclient
अनप्रिविलेज्ड सत्र से प्रोग्रामेटिक रूप से WebClient प्रारंभ करें ताकि उस लुभावने privesc को सक्षम किया जा सके।
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) जो AMD के Ryzen Master Driver (संस्करण 17) का उपयोग करके कर्नेल शोषण (kernel exploitation) के लिए है।
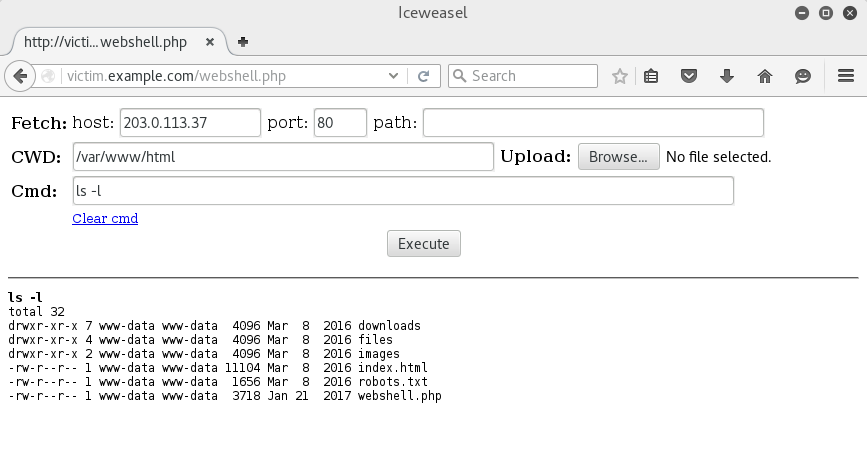 whitewinterwolf/wwwolf-php-webshell
व्हाइटविंटरवुल्फ़ का PHP वेब शेल
 an00brektn/gopher47
Havoc Framework के लिए एक तृतीय-पक्ष Gopher Assassin।








