
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 0x4ndy/cve-2021-4034-poc
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार प्राप्त…
 0x05a/my-cve-2021-4034-poc
# CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो Ubuntu सिस्टम पर शोषण का प्रदर्शन…
 0x01-sec/cve-2021-4034-
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार…
 0x3c4dfa1/cve-2025-32463
CVE-2025-32463 के लिए एक्सप्लॉइट, जो sudo --chroot विशेषाधिकार वृद्धि (privilege escalation) भेद्यता है, जो सुरक्षा परीक्षण के लिए प्रूफ-ऑफ-कॉन्सेप्ट…
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
 yoshino-s/cve-2025-62506
CVE-2025-62506 के लिए सत्यापन स्क्रिप्ट, जो MinIO सेवा खातों में एक विशेषाधिकार वृद्धि भेद्यता है, यह परीक्षण करती है कि क्या प्रतिबंधित खाते इनलाइन…
 zcrosman/cve-2021-4034
# CVE-2021-4034 का शेल कार्यान्वयन, pkexec के लिए एक स्थानीय विशेषाधिकार वृद्धि शोषण, जो कमजोर Linux सिस्टम पर विशेषाधिकार वृद्धि को सक्षम बनाता है।
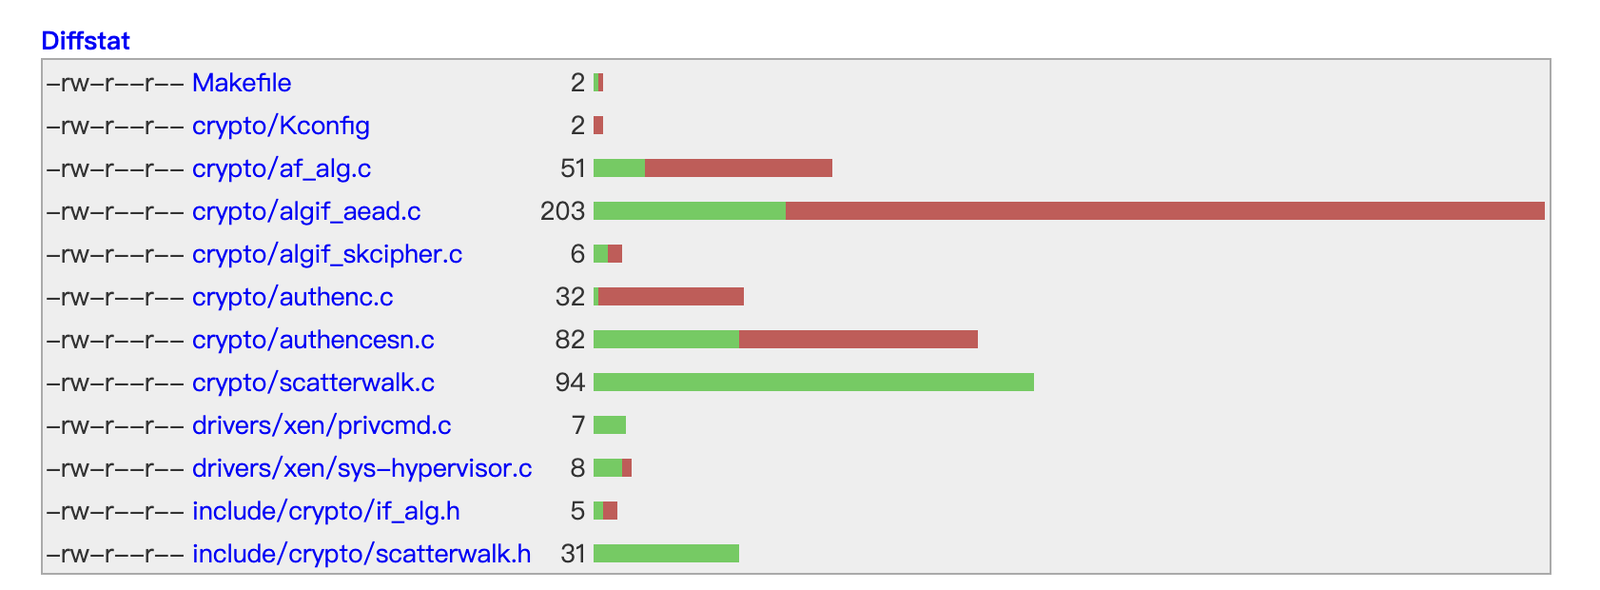 yuspring/cve-2026-31431-poc
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG authenc लंबाई जांच बाईपास के माध्यम से Linux कर्नेल विशेषाधिकार वृद्धि है, जो…
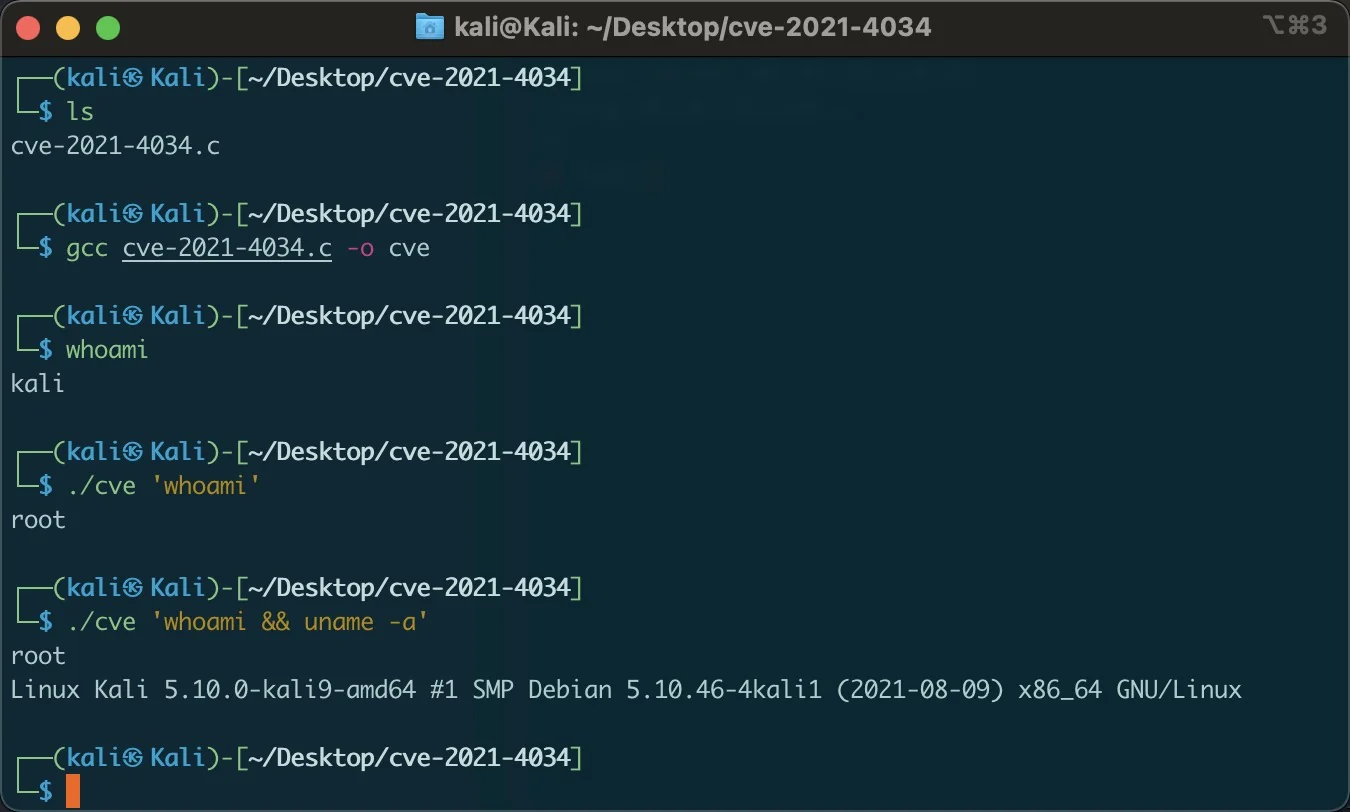 zhzyker/cve-2021-4034
polkit pkexec स्थानीय विशेषाधिकार भेद्यता कस्टम कमांड जोड़ने के लिए
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2025-29824 के लिए जो Windows Common Log File System (CLFS) ड्राइवर को लक्षित करता है, सुरक्षा अनुसंधान और परीक्षण…
 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479 (Adreno KGSL) के लिए iQOO Neo8 (SM8475) पर स्थानीय रूट एक्सप्लॉइट - भौतिक मेमोरी रीड/राइट, SELinux अक्षम करता है, रूट शेल लॉन्च करता है
 begitdj/cve-2019-2215-markw
CVE-2019-2215 के लिए एक्सप्लॉइट जो Xiaomi MIUI डिवाइसों पर अस्थायी रूट प्राप्त करता है, जिससे बूटलोडर अनलॉक और सिस्टम संशोधन संभव होते हैं।
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox content-to-parent IPDL विशेषाधिकार वृद्धि (N-day, bug 2054416): RemoteTypeOverride के साथ जाली PDocumentChannel -> privilegedabout प्रोसेस…
 aish19siddiqua-commits/mtechweek_04
एक पृथक Metasploitable2 VM पर प्रलेखित पेनेट्रेशन परीक्षण, जिसमें Metasploit और Nmap का उपयोग करके दूरस्थ शोषण, विशेषाधिकार वृद्धि, और MITRE ATT&CK…
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android कर्नेल के लिए GhostLock (CVE-2026-43499) अडैप्टर
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
iQOO Z9 5G और vivo T3 5G जेलब्रेक/रूट CVE-2026-43499 Android एप्लिकेशन और पेलोड। दोनों डिवाइस MediaTek Dimensity 7200 (MT6886) प्लेटफ़ॉर्म का उपयोग…

 toxy4ny/bl00dym4ry
साइबर सुरक्षा प्रशिक्षण के लिए शैक्षिक ट्रोजन सिम्युलेटर, जो जागरूकता बढ़ाने हेतु सोशल इंजीनियरिंग, सिस्टम रिकॉनिसेंस, एंटी-सैंडबॉक्स एवेज़न और डेटा…
 daniomass/slivermirage
Sliver C2 के लिए Crystal Palace PICO लोडर — दोहरी-परत AMSI बाइपास, ETW साइलेंसिंग, AES-256-CBC एन्क्रिप्टेड पेलोड, 6 डिलीवरी वैरिएंट








