
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 anonymous-family/cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट, जो Polkit के pkexec में है, Linux सिस्टम पर रूट तक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation)…
 ankit-ojha16/cve-2021-4034
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-4034 के लिए जो pkexec को लक्षित करता है, जो अयोग्य उपयोगकर्ताओं को कमजोर Linux सिस्टम पर root पहुंच प्राप्त…
 tomsgn/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, pkexec में एक स्थानीय विशेषाधिकार वृद्धि, जो अन-प्रिविलेज्ड उपयोगकर्ताओं को रूट एक्सेस प्राप्त करने की अनुमति देती…
 plethore/cve-2021-4034
# CVE-2021-4034 के लिए Python एक्सप्लॉइट यह polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता है, जो प्रभावित…
 andrewtrube/cve-2021-1675
CVE-2021-1675 (PrintNightmare) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो कमजोर Windows सिस्टम पर SYSTEM पहुंच प्राप्त करने के लिए एक दुर्भावनापूर्ण…
 an00brektn/cve-2021-4034
Golang में CVE-2021-4034 का कार्यान्वयन, जो polkit के pkexec के लिए एक स्थानीय विशेषाधिकार वृद्धि शोषण है, जिसमें शमन निर्देश और शैक्षिक नोट्स शामिल…
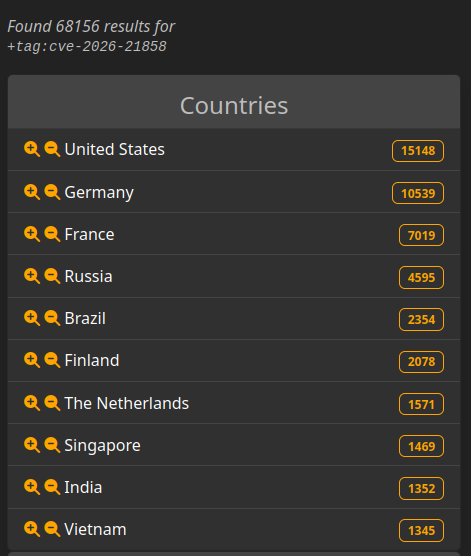 alhakim88/cve-2026-21858
n8n के लिए स्वचालित एक्सप्लॉइट श्रृंखला जो मनमाना फ़ाइल पठन, एडमिन टोकन जालसाज़ी, और सैंडबॉक्स बायपास को जोड़कर बिना प्रमाणीकरण के रिमोट कोड निष्पादन…
 almorabea/pkexec-exploit
pwnkit: polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (CVE-2021-4034)
 ak777177/dirty-frag-analysis
गंदा फ्रैग (CVE-2026-43284/43500) - बॉम्ब द्वारा लिनक्स कर्नेल LPE गहन तकनीकी विश्लेषण
 adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
CVE-2026-27579 - CORS गलत कॉन्फ़िगरेशन – क्रेडेंशियल्स के साथ मनमाना ओरिजिन → प्रमाणित क्रॉस-ओरिजिन खाता डेटा एक्सपोज़र
 ademzero/cve-2026-31431
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट जो AF_ALG algif_aead (CVE-2026-31431) के माध्यम से Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि का प्रदर्शन करता है। रक्षात्मक…
 as4mir/cve-2021-45008
CVE-2021-45008 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Plesk Obsidian 18.0.37 में Super admin फ्लैग पैरामीटर में हेरफेर करके उपयोगकर्ता से एडमिन तक…
 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940, 10M+ लक्ष्यों के लिए अनुकूलित
 12bijaya/cve-2025-32463
CVE-2025-32463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो sudo chroot विशेषाधिकार वृद्धि भेद्यता है, जो रूट विशेषाधिकार प्राप्त करने के लिए मनमाना साझा…
 0xc4r/cve-2026-21508_poc
CVE-2026-21508 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Windows 11 पर DLL हाईजैकिंग हमले का प्रदर्शन करता है, जो WUDFHost.exe में एक क्राफ्टेड DLL लोड करके…
 0xalwayslucky/log4j-polkit-poc
कमजोर सेटअप जो log4j CVE-2021-44228 के हमले की श्रृंखला को प्रदर्शित करता है, जिसमें polkit एक्सप्लॉइट CVE-2021-4034 का उपयोग करके रूट तक विशेषाधिकार…
 0xshe/cve-2026-31431
# CVE-2026-31431 के लिए कर्नेल विशेषाधिकार वृद्धि शोषण AF_ALG इंटरफ़ेस का दुरुपयोग करके /bin/su को अधिलेखित करने और रूट शेल प्राप्त करने के लिए…
 0xndi/cve-2026-24294
स्थानीय विशेषाधिकार वृद्धि PoC for CVE-2026-24294, SMB मनमाना पोर्ट और NTLM रिफ्लेक्शन का दुरुपयोग करके Windows Server 2025 पर SYSTEM प्राप्त करने के…








