
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 rosnlr5/mitigationtoolkit-rosn-lr5-full
# कर्नेल LPE PoC और शमन टूलकिट - ROSN-LR5-Full (CVE-2026-31431)
 null0b/cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट जो pkexec के माध्यम से रूट विशेषाधिकारों तक पहुंच बढ़ाता है, एक सरल शेल निष्पादन प्रदान करता है।
 morton-li/copy-fail-cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल विशेषाधिकार वृद्धि, जिसमें प्रभावित वितरणों पर root प्राप्त करने के लिए x86_64,…
 nikaiw/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए…
 movvamrocks/pwnkit-cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को…
 leonideath/exploit-lpe-cve-2026-21721
CVE-2026-21721 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो प्रभावित डैशबोर्ड पर एडमिन तक विशेषाधिकार बढ़ाता है, जिसके लिए एक मान्य एडिटर खाते की आवश्यकता…
 m4rm0k/talkingben
# विकासाधीन UEFI रूटकिट जो विशेषाधिकार वृद्धि, C2 एकीकरण, और वास्तविक-विश्व मैलवेयर तैनाती के लिए एंटी-EDR/AV चोरी पर केंद्रित है।
 hahaleyile/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अन-प्रिविलेज्ड उपयोगकर्ताओं को रूट एक्सेस प्राप्त…
 h1d3r/copy-fail_lpe_interactive
CVE-2026-31431 के लिए एक्सप्लॉइट, जो Linux कर्नेल पेज कैश भ्रष्टाचार भेद्यता है, जो AF_ALG और splice() चेन के माध्यम से इंटरैक्टिव रूट शेल और…
 ciphercloak/cve-2026-41651
पैक2दरूट (Pack2TheRoot) विशेषाधिकार वृद्धि भेद्यता (CVE-2026-41651) के लिए तकनीकी विवरण और शमन मार्गदर्शन प्रदान करता है, जो Linux सिस्टम को प्रभावित…
 dgrobinson0/copyfile_cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG और splice के माध्यम से पेज कैश में setuid बाइनरी को दूषित करके रूट शेल प्राप्त करना।
 clubby789/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को डिफ़ॉल्ट Ubuntu,…
 boos4721/copyfail-rs
रस्ट में लिखा गया CVE-2026-31431 के लिए एक्सप्लॉइट, जो AF_ALG splice के माध्यम से Linux कर्नेल पेज-कैश राइट प्रिमिटिव है, जो /etc/passwd पैचिंग या…
 b1tbreaker/cve-2026-30332
Balena Etcher के v2.1.4 से पहले के संस्करण Windows पर अस्थायी फ़ाइल हैंडलिंग में Time-of-Check to Time-of-Use (TOCTOU) रेस कंडीशन से प्रभावित हैं।
 azhariramadhan/cve-2026-39047
प्रिंटर शोषण ढांचा जो रॉ पोर्ट 9100 के माध्यम से सुरक्षा परीक्षण के लिए है, जिसमें PCL पेलोड डिलीवरी, DoS बॉम्बिंग, C2 QR कोड, फ़िशिंग QR कोड, और…
 ayrx/cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट जो Linux सिस्टम पर रूट विशेषाधिकार बढ़ाने के लिए pkexec में रेस कंडीशन का लाभ उठाता है।
 audiobahn/cve-2021-4034
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-4034 के लिए, जो pkexec को लक्षित करता है, सुरक्षा परीक्षण और अनुसंधान के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड प्रदान…
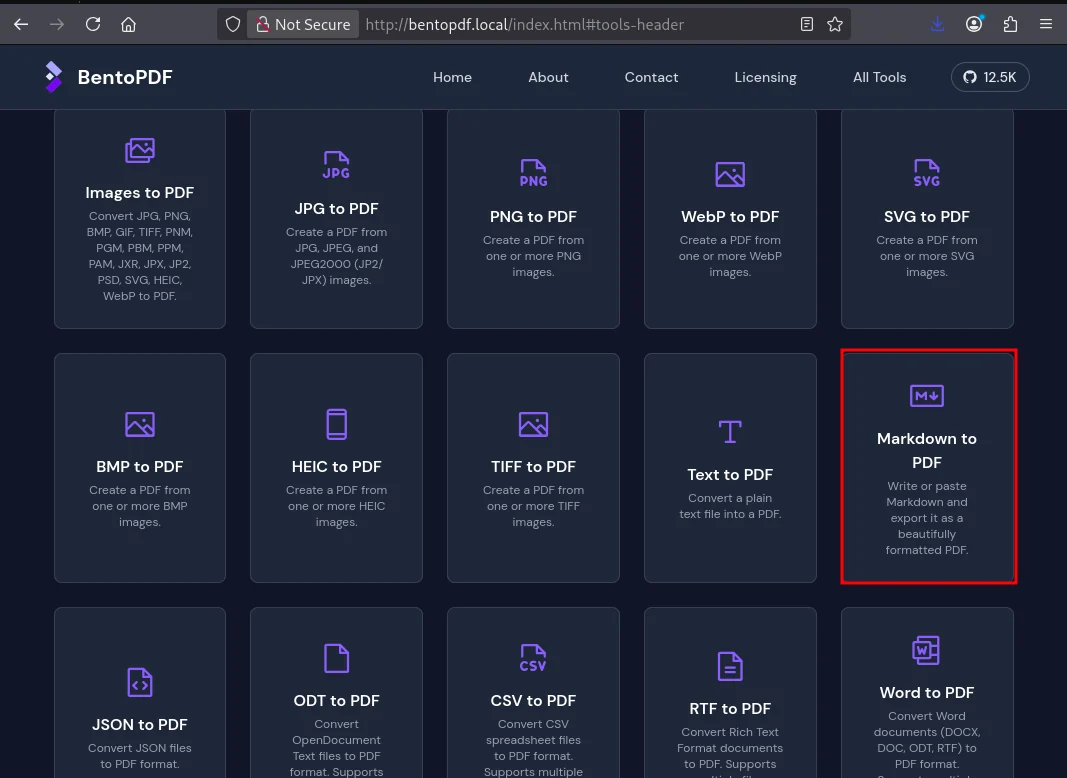 astaruf/cve-2026-41653
CVE-2026-41653 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, BentoPDF में एक संग्रहीत XSS जो मूक फ़ाइल बहिर्वाह और WASM सप्लाई-चेन अपहरण को सक्षम बनाता है।








