
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 trevocastles/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए Exploit PoC जो Linux पेज कैश को अधिलेखित करने और /usr/bin/su को मेमोरी में पैच करने के लिए AF_ALG और splice() का उपयोग करता है,…
 xairy/kernel-exploits
लिनक्स कर्नेल के लिए मेरे प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स
 yifanlu/taihen
CFW फ्रेमवर्क PS Vita के लिए
 0xmrma/cve-2026-5061
Consul Template ने टेम्पलेट मूल्यांकन के दौरान सत्यापित किया कि symlink किस ओर इंगित कर रहा था, लेकिन उसके बाद की dependency fetch ने मूल पथ को पढ़ा।…
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964 के लिए PoC और जाँचकर्ता - WordPress प्लगइन Single Sign On For TNG <= 2.0.0 में बिना प्रमाणीकरण के पासवर्ड परिवर्तन (CVSS 9.8)
 error-inside/cve-2025-10897
WooCommerce Designer Pro <= 1.9.28 - बिना प्रमाणीकरण के मनमानी फ़ाइल पढ़ना
 fusiondrive/cve-2026-43499-a36
Galaxy A36 5G SM-A366W A366WVLS3AYG1 के लिए स्टैंडअलोन CVE-2026-43499 पोर्ट, KernelSU लेट-लोड के साथ
 scratchappy/cve-2025-68937
CVE-2025-68937 के लिए स्वचालित PoC एक्सप्लॉइट — Gitea/Forgejo टेम्पलेट सिमलिंक RCE। कोई भी प्रमाणित उपयोगकर्ता git सेवा उपयोगकर्ता के रूप में शेल…
 anirbala98/cve-2026-67206
Wolf CMS <= 0.8.3.1 के लिए PoC एक्सप्लॉइट: एडमिन में प्रमाणीकरण करता है, FileManagerController के माध्यम से /public में एक मनमाना PHP फ़ाइल लिखता है,…
 bridgeralderson/cve-2026-58424
Gitea ओपन सोर्स Git सर्वर की approval‑gate लॉजिक में एक खामी है, जो एक स्थायी फोर्क (permanent fork) से उत्पन्न होने वाले पुल रिक्वेस्ट (pull…
 boxiaolanya2008/cve-2026-43499-neo11plus
Android arm64 कर्नेल LPE एक्सप्लॉइट CVE-2026-43499 के लिए, KASLR रिसाव और pipe_phys के माध्यम से मनमाना कर्नेल R/W का उपयोग करते हुए, साथ ही iQOO…
 gbuyssens/cve-2026-39987
0.23.0 से पहले के संस्करणों के लिए Marimo एक्सप्लॉइट। websocket एंडपॉइंट : /terminal/ws के माध्यम से बिना प्रमाणीकरण के RCE भेद्यता।
 gbuyssens/cve-2026-41651
PackageKit में TOCTOU race condition के माध्यम से स्थानीय विशेषाधिकार वृद्धि।
 cerberusmrxi/cve-2025-48932-invision-community-sqli-exploit
CVE-2025-48932 - Invision Community ≤ 4.7.20 के लिए अनधिकृत SQL इंजेक्शन शोषण। डेटाबेस गणना, क्रेडेंशियल डंपिंग, एडमिन अधिग्रहण, सत्र अपहरण और…
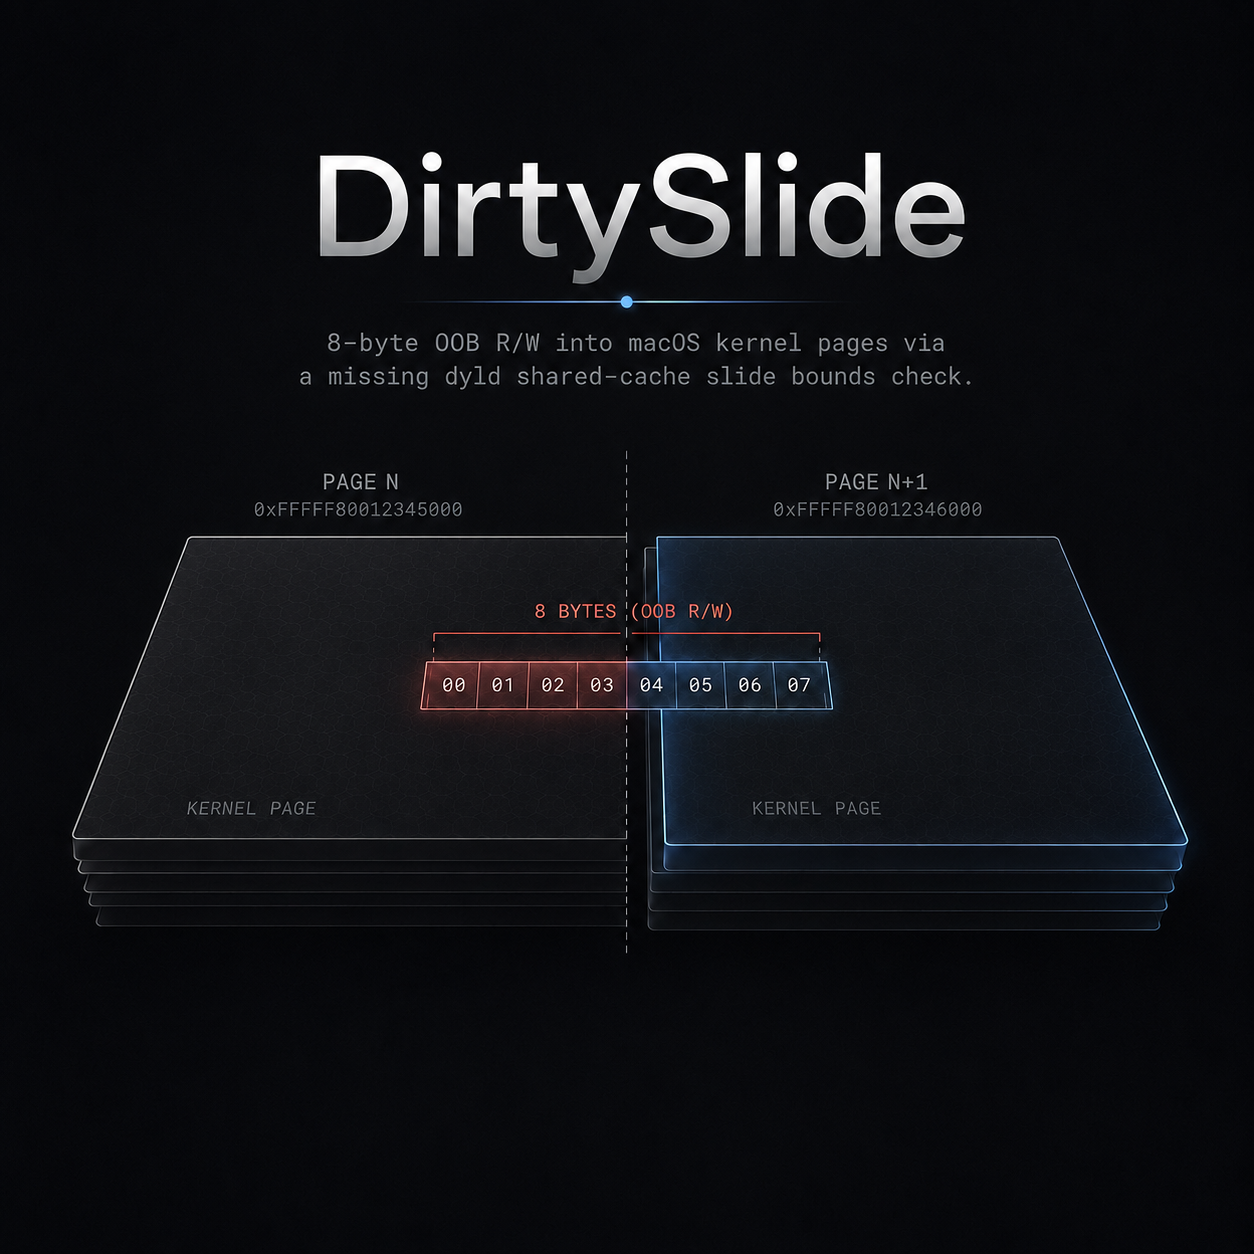 gracecondition/dirtyslide
macOS XNU कर्नेल के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-43724) जो dyld शेयर्ड-कैश स्लाइड वॉक में आउट-ऑफ-बाउंड्स राइट का उपयोग करके एक…
 alpernae/cve-2024-40422
# CVE-2024-40422 के लिए Python कार्यान्वयन/PoC Devika v1 के /api/get-browser-snapshot एंडपॉइंट में एक गंभीर डायरेक्टरी ट्रैवर्सल भेद्यता का शोषण…
 1xpwn/cve-2025-32463
यह CVE sudo संस्करण 1.9.14 से 1.9.17 में एक भेद्यता को संबोधित करता है, जो अनधिकृत स्थानीय विशेषाधिकार वृद्धि के माध्यम से रूट एक्सेस प्राप्त करने…
 richlegrand/bitbang-cli
ब्राउज़र या CLI का उपयोग करके, बिना पोर्ट फ़ॉरवर्डिंग या खातों के, एंड-टू-एंड एन्क्रिप्टेड पीयर-टू-पीयर WebRTC के माध्यम से इंटरैक्टिव शेल, फ़ाइल…








