
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
CVE-2026-43284 (DirtyFrag) Linux LPE के लिए प्रयोगशाला सत्यापन रिपोर्ट और पता लगाने के कलाकृतियाँ। XFRM/ESP पेज-कैश लेखन पथ के लिए auditd टेलीमेट्री,…
 artemcyberlab/project-exploitation-of-webmin-authentication-vulnerability
अनुसंधान उद्देश्य: Webmin संस्करण 1.890 (CVE-2019-15107) में एक Remote Code Execution (RCE) भेद्यता का व्यापक विश्लेषण और सफल शोषण करना, अंततः लक्ष्य…
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Rusty Stealer का रिवर्स इंजीनियरिंग: एक Rust-आधारित RAT जिसमें उन्नत कीलॉगिंग, लाइव स्क्रीन स्ट्रीमिंग, और स्थायित्व बनाए रखने के लिए आक्रामक डिफेंस…
 horizon3ai/cve-2026-102489
Zammad में CVE-2026-102489 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: एक WebSocket सत्र लीक को प्रमाणित सत्र हाईजैकिंग और अप्रमाणित रिमोट कोड निष्पादन में…
 rushikesh-a-bhujbal/cve-2010-2075
UnrealIRCd 3.2.8.1 बैकडोर एक्सप्लॉइट — AB के माध्यम से रिवर्स शेल; ट्रिगर, Python में raw sockets का उपयोग करके शुरू से बनाया गया। कोई Metasploit…
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — PAPPL वेब इंटरफ़ेस के माध्यम से पूर्ण एडमिन टेकओवर (कोई प्रमाणीकरण नहीं)। CVE-2026-91097 से CVE-2026-91106 से संबंधित (CVSS 9.3)
 nxploited/cve-2026-14894
Super Forms और Elementor Pro में अनधिकृत WordPress फ़ाइल-अपलोड कमज़ोरियों को श्रृंखलाबद्ध करके PHP वेब शेल तैनात और सत्यापित करने वाला मल्टी-थ्रेडेड…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 और DirtyCOW एक्सप्लॉइट ऑटोमेशन + रूट के बाद डीब्लोट + Sony BRAVIA KDL-43W800C के लिए Magisk मॉड्यूल
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory प्री-ऑथेंटिकेशन पूर्ण-श्रृंखला RCE पुनरुत्पादन परियोजना (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): पूर्ण आक्रमण श्रृंखला…
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP for WooCommerce, Order Notifications & Abandoned Cart Recovery प्लगइन WordPress के लिए; SMS Alert <3.9.6; बिना प्रमाणीकरण के विशेषाधिकार…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Linux कर्नेल में Copy Fail भेद्यता (CVE-2026-31431) का विस्तृत विश्लेषण, जिसमें मेमोरी भ्रष्टाचार तंत्र, विशेषाधिकार वृद्धि प्रवाह, और सुरक्षा प्रभाव…
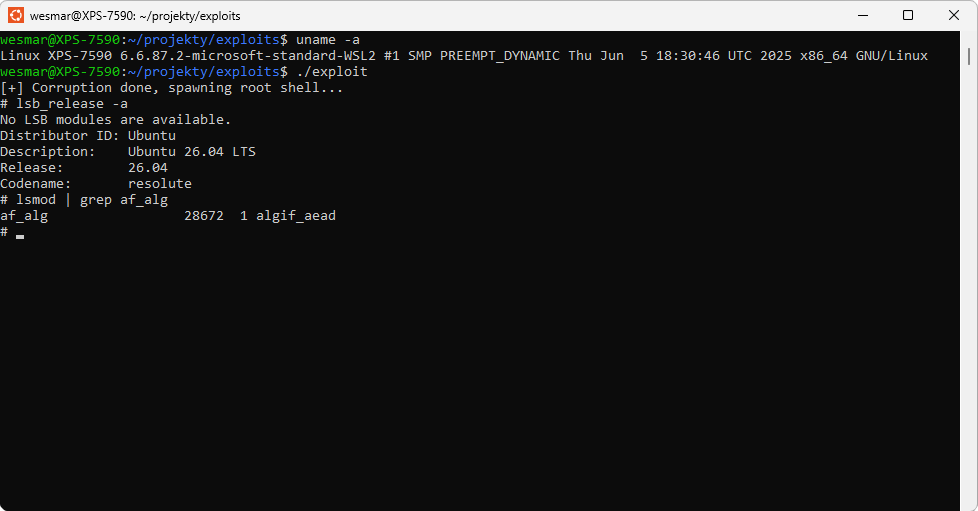 wesmar/cve-2026-31431
CVE-2026-31431 के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG AEAD पेज कैश भ्रष्टाचार के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार…
 gibmat/cve-2026-32606-poc
TPM-बद्ध LUKS डिस्क एन्क्रिप्शन को Linux सिस्टम पर बायपास करने का प्रदर्शन करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो कस्टम रूट फाइलसिस्टम हमले के माध्यम से…
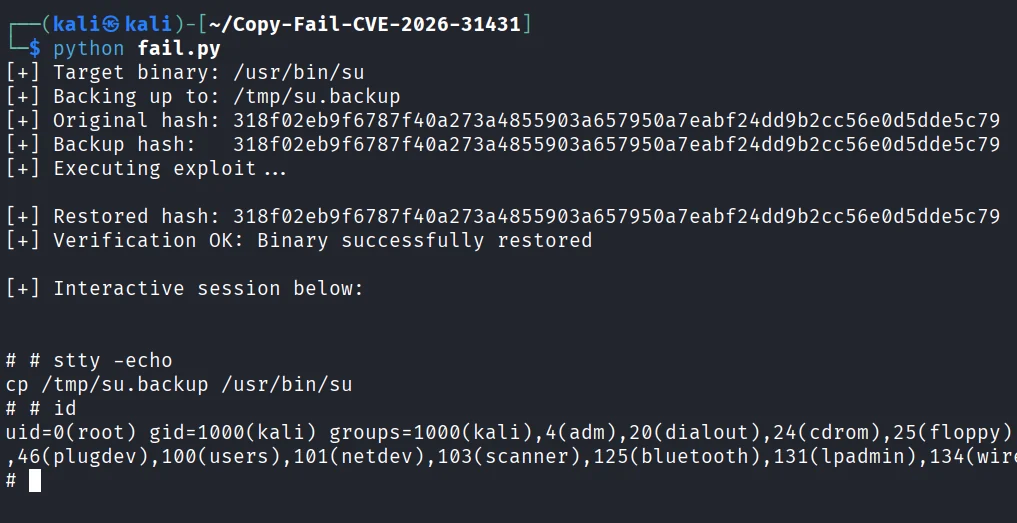 mohamedkarrab/copy-fail-cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 (Copy Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पेज कैश में setuid-root बाइनरीज़ को भ्रष्ट करने के लिए AF_ALG का…
 astaruf/cve-2026-41653
CVE-2026-41653 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, BentoPDF में एक संग्रहीत XSS जो मूक फ़ाइल बहिर्वाह और WASM सप्लाई-चेन अपहरण को सक्षम बनाता है।
 toanln-cov/cve-2026-74251
Phoca Cart में विशेषता फ़िल्टर के माध्यम से बिना प्रमाणीकरण के SQL Injection - CVSS 9.3
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR चुनौती के लिए नेटवर्क फोरेंसिक राइटअप + टूलिंग: PCAP ट्रैफ़िक से hex→Base64→XOR एक्सफ़िलट्रेशन श्रृंखला को रिवर्स करता है, फिर…
 t3l3machus/villain
Villain एक उच्च-स्तरीय स्टेज 0/1 C2 फ्रेमवर्क है जो कई रिवर्स TCP और HoaxShell-आधारित शेल को संभाल सकता है, अतिरिक्त सुविधाओं (कमांड, उपयोगिताओं) के…








