
 #1

 itm4n/pplcontrol
प्रक्रिया सुरक्षा स्तरों (PP/L) को सूचीबद्ध करने, प्राप्त करने, सेट करने, सुरक्षित करने और असुरक्षित करने के लिए विंडोज उपकरण, डिबगिंग, निरीक्षण और…
 duhirsch/moveedr
स्थानीय व्यवस्थापक के रूप में EDRs को स्थायी रूप से अक्षम करें।
 tuhinshubhra/shellstack
एक PHP आधारित उपकरण जो आपको अपनी सभी बैकडोर वाली वेबसाइटों को कुशलतापूर्वक प्रबंधित करने में मदद करता है।
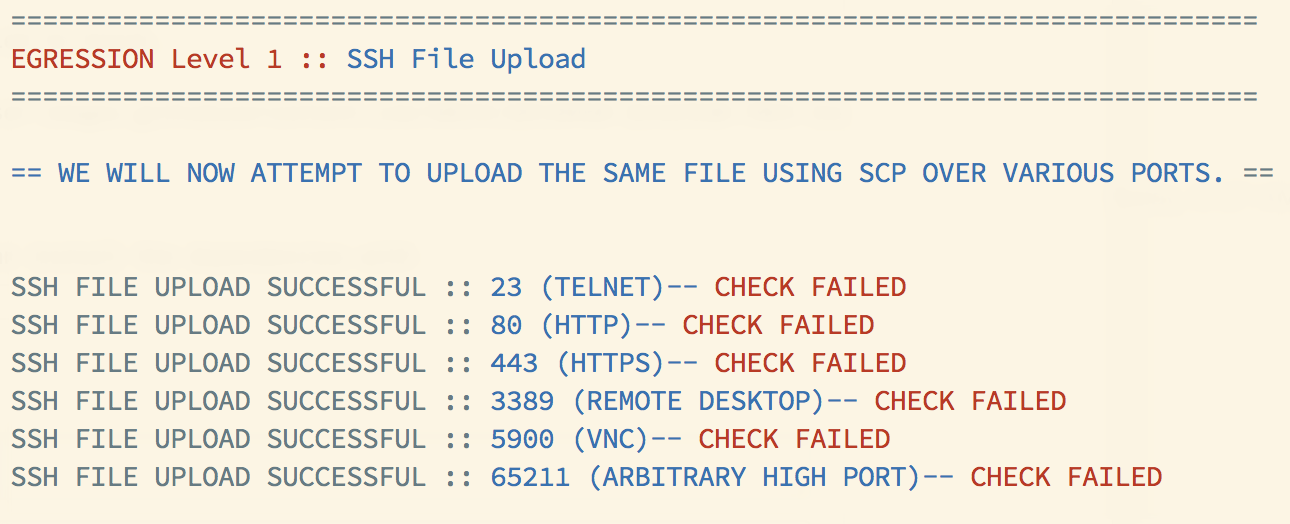 danielmiessler/egression
विभिन्न सफलता और विफलता स्तरों के साथ नेटवर्क के egress नियंत्रणों का परीक्षण करें।
 tarlogicsecurity/arecibo
आउट-ऑफ-बैंड एक्सफ़िल्ट्रेशन के लिए एंडपॉइंट (DNS & HTTP)
 hackedteam/rcs-db
डेटाबेस घटक RCS बैकएंड के लिए
 evergreencartoons/senselessviolence
CVE-2022-31814 शोषण टूलकिट।
 baeseungwon1010/cve-2023-4911
CVE-2023-4911 (Looney Tunables) विश्लेषण रिपोर्ट और डॉकर प्रजनन प्रयोगशाला
 metalx1993/dirtyfrag-patches
कर्नल पैच Dirty Frag भेद्यता (CVE-2026-43284, CVE-2026-43500) के लिए
 six2dez/pentest-book
चुनिंदा पैनेट्रेशन टेस्टिंग विकी, जिसमें रिकॉनिसेंस, वेब, क्लाउड, मोबाइल और पोस्ट-एक्सप्लॉयटेशन के लिए दैनिक अपडेटेड तकनीकें, स्क्रिप्ट और चेकलिस्ट…
 tothi/rbcd-attack
बाहर से Impacket का उपयोग करके Kerberos Resource-Based Constrained Delegation Attack
 saumyajeetdas/godgenesis
Python3 आधारित C2 सर्वर जो रेड टीमर के जीवन को थोड़ा आसान बनाता है। पेलोड सभी ज्ञात एंटीवायरस और एंडपॉइंट को बायपास करने में सक्षम है।
 wh0amitz/krbuacbypass
केरबरोस टिकटों का दुरुपयोग करके विंडोज UAC को बायपास करें और tgtdeleg ट्रिक और SCM एक्सेस का लाभ उठाकर सेवा टिकटों में नकली MachineID इंजेक्ट करके…
 machine1337/gmailc2
एक पूरी तरह से अज्ञेय C2 सर्वर जो Google SMTP के माध्यम से संचार करता है ताकि एंटीवायरस सुरक्षा और नेटवर्क ट्रैफ़िक प्रतिबंधों से बच सके।
 synacktiv/gpoparser
gpoParser एक उपकरण है जिसे Active Directory वातावरण में Group Policy Objects (GPOs) के माध्यम से लागू किए गए कॉन्फ़िगरेशन को निकालने और विश्लेषण करने…
 earthquake/xfltreat
XFLTReaT टनलिंग फ्रेमवर्क
 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF) जो WinStationConnect API का उपयोग करके स्थानीय/दूरस्थ RDP सत्र अपहरण करता है।









