
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 alex3434/wmi-static-spoofer
विंडोज 10 HDD/डिस्कड्राइव सीरियलनंबर को कर्नेल से बिना हुकिंग के स्पूफ करना
 xiaolichan/wmiexec-regout
impacket wmiexec.py का संशोधित संस्करण, रजिस्ट्री से आउटपुट (डेटा, प्रतिक्रिया) प्राप्त करें, SMB कनेक्शन की आवश्यकता नहीं है, साथ ही WMIHACKER की…
 s3cur3th1ssh1t/nimsyscallpacker
C# असेंब्लियों, PE फ़ाइलों या शेलकोड को एन्क्रिप्टेड Nim बाइनरीज़ में पैक करता है, जिसमें AMSI/ETW बायपास, सैंडबॉक्स डिटेक्शन, और रेड टीम ऑपरेशन के…
 itaymigdal/lolspoof
कुछ LOLBins कमांड लाइन को स्पूफ करने के लिए एक इंटरैक्टिव शैल
 1neptune/chimera
MobaXterm (CVE-2026-6421) के लिए स्थायित्व के साथ Rust-आधारित DLL हाईजैकिंग लोडर
 emrekybs/tgsherlock
Telegram OSINT उपकरण उपयोगकर्ता, समूह और संदेश जाँच के लिए
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 Google TV वाले Chromecast (sabrina) के लिए GhostLock रूट एक्सप्लॉइट
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer का रिवर्स इंजीनियरिंग विश्लेषण, एक परिष्कृत इन्फो-स्टीलर जो कस्टम प्रोटोकॉल, ब्राउज़र क्रेडेंशियल चोरी, और पेलोड निष्कर्षण का उपयोग करता…
 aydinnyunus/wifipassword-stealer
लक्ष्य कंप्यूटर से सभी पंजीकृत वाई-फाई पासवर्ड प्राप्त करें।
 sgkdev/page_inject
CVE-2026-31431-killed page-cache exploit — उन कंटेनरों में कोड निष्पादन जो समान इमेज लेयर साझा करते हैं
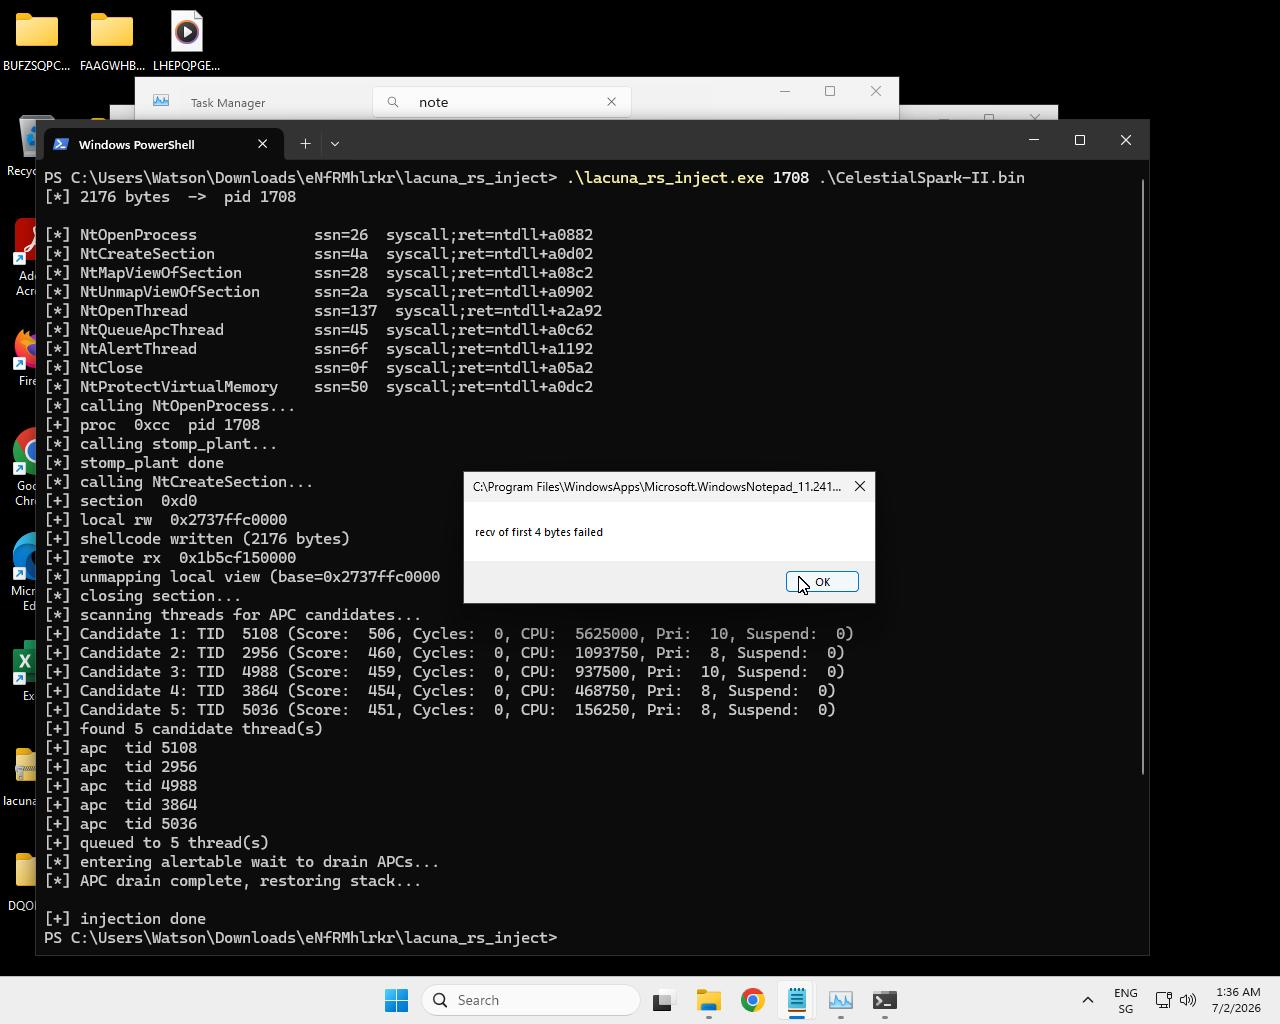 karkas66/lacuna-rs
Windows x64 पर ghost-frame call-stack spoofing, runtime indirect syscalls और APC injection के लिए Rust crate। यह EDR evasion के लिए SSN resolution,…
 catxiaoshi/cve-2026-43499
PD2229B के लिए 43499(ghostlock) संभाव्यता अध्ययन
 perimora/cve_2019-5736-poc
CVE-2019-5736 के लिए C-आधारित PoC
 scumfrog/fiberbreak
React2Shell शोषण उपकरण (CVE-2025-55182)
 happyhackingspace/claude-code-backdoor-check
Claude Code 2.1.313 बैकडोर वाले एक्सटेंशन (Cursor मार्केटप्लेस, अक्टूबर 2026) के लिए रीड-ओनली स्कैनर: SSH कुंजी, पर्सिस्टेंस, रिवर्स टनल। macOS +…
 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strike की कार्यक्षमता के लिए कुछ नोट्स और उदाहरण
 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle syscall का दुरुपयोग करके बिना admin privileges के संरक्षित Windows प्रक्रियाओं का handle प्राप्त करने वाला…
 x3omdax/penbox
PenBox - एक पैठ परीक्षण ढांचा - सभी उपकरणों वाला उपकरण, हैकर का भंडार








