
 #1

 etocheney/javadeserialization
CVE-2017-10271 जैसी भेद्यताओं को लक्षित करने वाला एक Java deserialization भेद्यता स्कैनर।
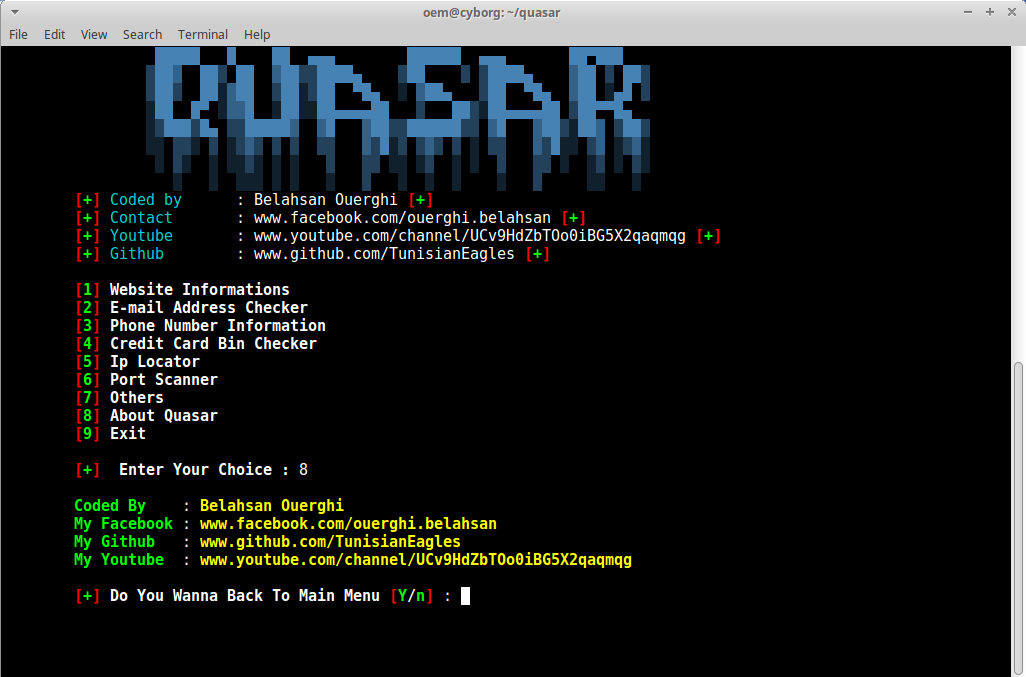 cyb0r9/quasar
मॉड्यूलर सूचना संग्रह ढांचा जो पेनिट्रेशन परीक्षकों के लिए है, जिसमें वेबसाइट विश्लेषण, ईमेल/फोन लुकअप, क्रेडिट कार्ड BIN जांच, IP भू-स्थान, और पोर्ट…
 reanimat0r/bpnd-libssh
CVE-2018-10933 के लिए बहु-थ्रेडेड, विश्वसनीय स्कैनर।
 gbonacini/opensshenum
CVE-2018-15473-आधारित OpenSSH उपयोगकर्ता गणक (enumerator) जिसमें पोर्ट स्कैनिंग, फिंगरप्रिंटिंग, और समानांतर निष्पादन शामिल है, दूरस्थ SSH सर्वरों पर…
 utkusen/leviathan
व्यापक रेंज मास ऑडिट टूलकिट

 mohemiv/tcltools
सिस्को आईओएस पेनिट्रेशन टेस्टिंग के लिए टीसीएल स्क्रिप्ट्स का संग्रह
 shizzz477/msploitego
माल्टीगो के लिए पेनटेस्टिंग सूट जो मेटास्प्लॉइट डेटाबेस में डेटा पर आधारित है
 iiilin/asimpleportscanner
मल्टीथ्रेडेड TCP/UDP स्कैनिंग, बैनर ग्रैबिंग, HTTP शीर्षक निष्कर्षण, NBNS होस्टनेम लुकअप, और Redis तथा MS17-010 के लिए बुनियादी जाँच के साथ…
 joker25000/optiva-framework
Optiva-Framework 🔎 वेब एप्लिकेशन स्कैनर🕵️
 offxec/pavelow
PAVELOW Exploit Toolbox एक BASH स्क्रिप्ट है जो आपके KALI वितरण के साथ काम करती है ताकि आपकी भेद्यता खोज और शोषण प्रक्रिया को बेहतर बनाया जा सके, साथ…
 frizb/vanquish
Vanquish Kali Linux पर आधारित Enumeration Orchestrator है। Vanquish Kali के ओपनसोर्स enumeration टूल्स का लाभ उठाकर कई सक्रिय सूचना संग्रहण चरणों…
 jhaddix/lazyrecon
यह स्क्रिप्ट आपकी खोज प्रक्रिया को संगठित तरीके से स्वचालित करने के लिए है।
 gvb84/pbscan
उपयोगकर्ता-स्तर TCP/IP स्टैक के उपयोग के कारण तेज़ और अधिक कुशल स्टेटलेस SYN स्कैनर और बैनर ग्रैबर।
 azizaltuntas/pymap-scanner
Nmap के लिए Python-आधारित GUI रैपर, जो नेटवर्क टोही और भेद्यता मूल्यांकन हेतु गति स्कैनिंग, कस्टम सेवा पहचान, और उपयोगकर्ता-नियंत्रित पैरामीटर प्रदान…

 milesrichardson/docker-onion-nmap
Scan .onion छिपी हुई सेवाओं को Tor, proxychains और dnsmasq का उपयोग करके एक न्यूनतम alpine Docker कंटेनर में nmap के साथ स्कैन करें।
 screetsec/dracnmap
Dracnmap एक ओपन सोर्स प्रोग्राम है जिसका उपयोग नेटवर्क का शोषण करने और nmap की सहायता से जानकारी एकत्र करने के लिए किया जाता है। Nmap कमांड के साथ…








