
 #1

 flipkart-incubator/rta
Red team Arsenal - कंपनी की layer 7 संपत्तियों में सुरक्षा कमजोरियों का पता लगाने के लिए एक बुद्धिमान स्कैनर।
 0xinfection/logmepwn
लॉग4जी आरसीई सीवीई-2021-44228 भेद्यता के लिए एक पूरी तरह से स्वचालित, विश्वसनीय, अत्यंत तेज, स्कैनिंग और वैलिडेशन टूलकिट।
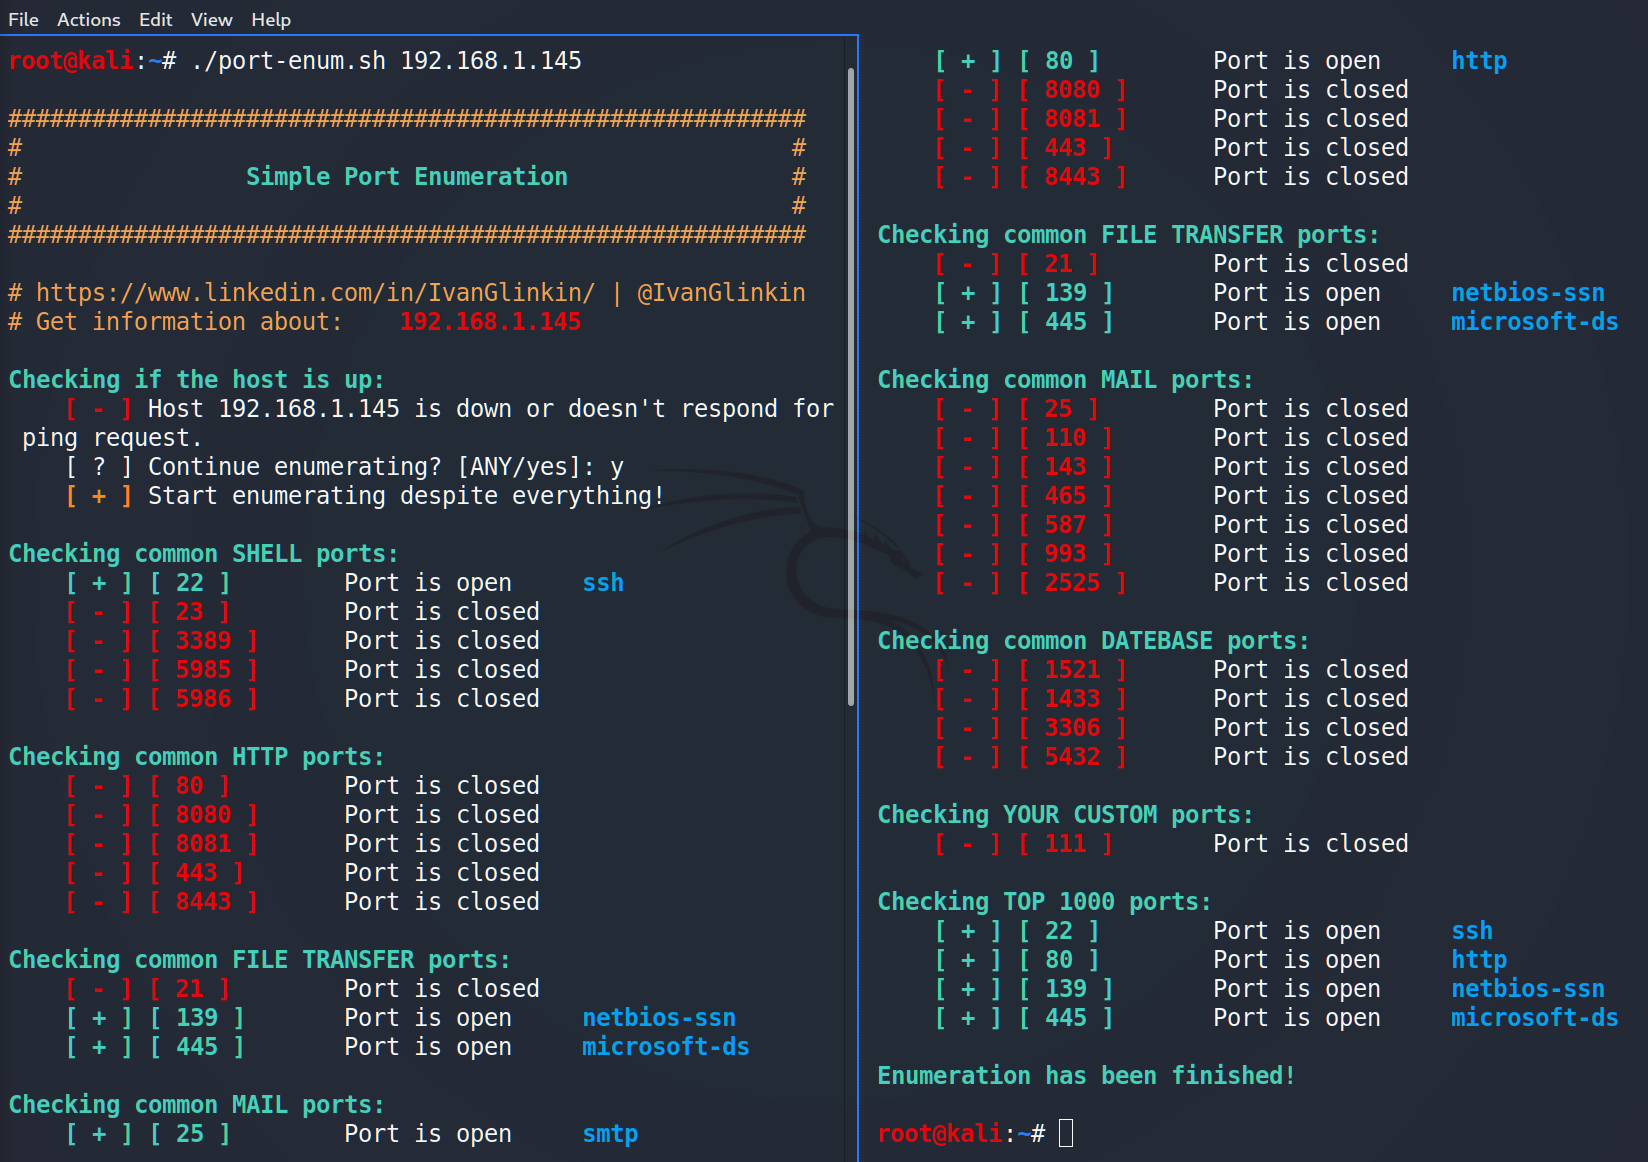 ivanglinkin/port-enumeration
क्या आपने कभी NMap के उपयोग की संभावना की कमी का सामना किया है? उदाहरण के लिए, यदि आपके पास एक अन-प्रिविलेज्ड उपयोगकर्ता के रूप में रिवर्स शेल है और…
 arpsyndicate/kenzer
स्वचालित वेब संपत्ति गणना और स्कैनिंग [DEPRECATED]
 hynekpetrak/cve-2019-5544_cve-2020-3992
Python / scapy मॉड्यूल जो SRVLOC/SLP प्रोटोकॉल लागू करता है और सक्षम OpenSLP सेवाओं के लिए स्कैन करता है।
 shivamrai2003/reconky-automated_bash_script
Reconky एक बेहतरीन कंटेंट डिस्कवरी bash स्क्रिप्ट है जो बग बाउंटी हंटर्स के लिए है, जो बहुत सारे कार्यों को स्वचालित करती है और उन्हें अच्छी तरह से…
 baimaobg/sunflower_exp
Sunflower CVE-2022-10270 भेद्यता शोषण उपकरण
 0xor0ne/qscan
क्विक नेटवर्क स्कैनर लाइब्रेरी। https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
नेटवर्क एसेट डिस्कवरी और स्कैनिंग क्लाइंट जो बड़े पैमाने पर एसेट पहचान, पोर्ट स्कैनिंग और भेद्यता स्कैनिंग के लिए nmap और masscan को एकीकृत करता है।
 eldraco/domain_analyzer
किसी भी डोमेन की सुरक्षा का विश्लेषण करें, सभी संभावित जानकारी प्राप्त करके। पायथन में बनाया गया।

 aqeisi/cve-2022-36663-poc
Gluu IAM blind SSRF के माध्यम से आंतरिक नेटवर्क स्कैनर
 lionsec/xerosploit
कुशल और उन्नत man in the middle फ्रेमवर्क
 pownjs/recon
ग्राफ सिद्धांत द्वारा संचालित एक शक्तिशाली लक्ष्य टोही ढांचा।
 hcbaker/puwr
SSH समझौता की गई मशीनों के साथ कंप्यूटर नेटवर्क में गहराई तक जाने के लिए पिवट करें।
 rvrsh3ll/bof_collection
विभिन्न Cobalt Strike BOFs
 ritvikb99/dark-fantasy-hack-tool
DDOS उपकरण: HTTP फ्लड के साथ छोटी वेबसाइटों को डाउन करने के लिए। पोर्ट स्कैनर: किसी साइट के खुले पोर्ट जानने के लिए। FTP पासवर्ड क्रैकर: वेबसाइटों की…
 udpsycho/moodle-cve-2018-1042
CVE-2018-1042 का दोहन करके आंतरिक पोर्ट स्कैन करने के लिए स्क्रिप्ट।








