
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 kabiri-labs/sshfinder
समानांतर SSH सेवा खोज और सुरक्षा ऑडिटर जो किसी भी पोर्ट को स्कैन करता है, SSH बैनरों को मान्य करता है, और होस्ट्स एवं CIDR रेंजों में प्रमाणीकरण…
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-आधारित होस्ट खोज उपकरण जो पोर्ट 3389 (RDP) खुला वाले Windows मशीनों की पहचान करने के लिए nmap का उपयोग करता है, CVE-2019-0708 कमजोरी स्कैनिंग के…
 sibexico/deadend
हल्का स्क्रिप्ट योग्य हनीपॉट रनर
 h3x0v3rl0rd/zenmap
Nmap नेटवर्क स्कैनर के लिए ग्राफ़िकल फ्रंटएंड, जो नेटवर्क डिस्कवरी, पोर्ट स्कैनिंग और सेवा पहचान के लिए सहज इंटरफ़ेस प्रदान करता है।
 0xinfection/logmepwn
लॉग4जी आरसीई सीवीई-2021-44228 भेद्यता के लिए एक पूरी तरह से स्वचालित, विश्वसनीय, अत्यंत तेज, स्कैनिंग और वैलिडेशन टूलकिट।

 cldrn/rainmap-lite
Rainmap Lite - रिस्पॉन्सिव वेब-आधारित इंटरफ़ेस जो उपयोगकर्ताओं को अपने मोबाइल/टैबलेट/वेब ब्राउज़र से Nmap स्कैन चलाने की सुविधा देता है!
 mr-rizwan-syed/chomtesh
CHOMTE.SH एक शक्तिशाली शेल स्क्रिप्ट है जो पेनिट्रेशन टेस्टिंग के दौरान रिकॉनिसेंस कार्यों को स्वचालित करने के लिए डिज़ाइन की गई है। यह विभिन्न…
 0xor0ne/qscan
क्विक नेटवर्क स्कैनर लाइब्रेरी। https://crates.io/crates/qscan
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
 morpheuslord/nmap-api
Nmap को लपेटने वाला RESTful API स्वचालित नेटवर्क स्कैनिंग, पोर्ट का पता लगाना, सेवा गणना, और कमजोरियों के विश्लेषण के साथ वैकल्पिक AI-संचालित रिपोर्ट…
 noptrix/nullscan
एक मॉड्यूलर ढांचा जो सुरक्षा परीक्षणों को श्रृंखलाबद्ध और स्वचालित करने के लिए डिज़ाइन किया गया है।
 amirrezamarzban/portscan-cve-2026-41940
IP CIDRs (संभवतः इनपुट के रूप में, शायद कमांड लाइन या फ़ाइल) और पोर्ट 2083 तथा 2087 की खुलापन जाँच करता है।
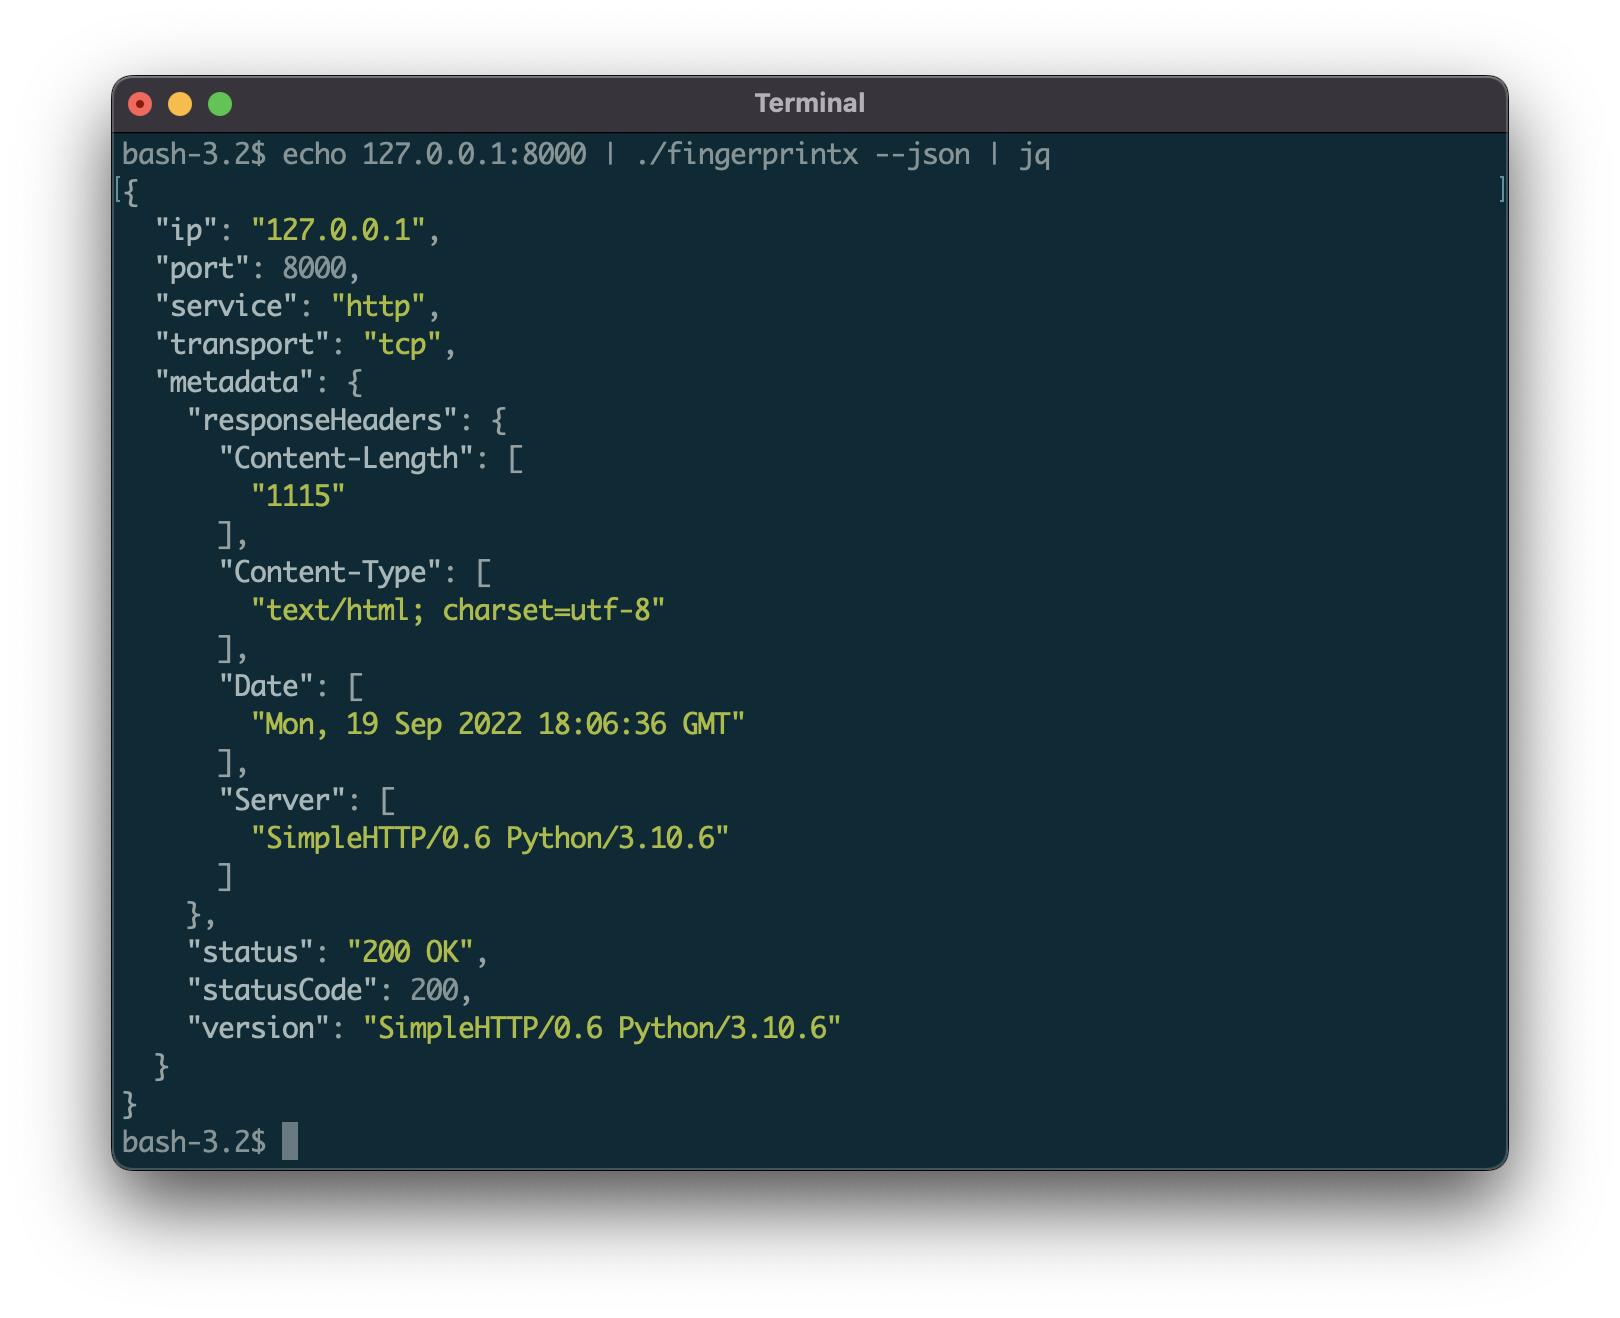 praetorian-inc/fingerprintx
खुले पोर्ट्स पर सेवा खोज के लिए एक स्वतंत्र उपयोगिता!
 x1mdev/reconpi
ReconPi - एक हल्का रीकॉन टूल जो नवीनतम टूल्स के साथ व्यापक स्कैनिंग करता है।
 dirtyfilthy/freshonions-torscraper
Fresh Onions एक ओपन सोर्स TOR spider / hidden service onion crawler है जो zlal32teyptf4tvi.onion पर होस्ट किया गया है।
 gvb84/pbscan
उपयोगकर्ता-स्तर TCP/IP स्टैक के उपयोग के कारण तेज़ और अधिक कुशल स्टेटलेस SYN स्कैनर और बैनर ग्रैबर।
 nccgroup/ps2
पूर्णतः PowerShell में लिखा गया एक पोर्ट स्कैनर।








