
 #1

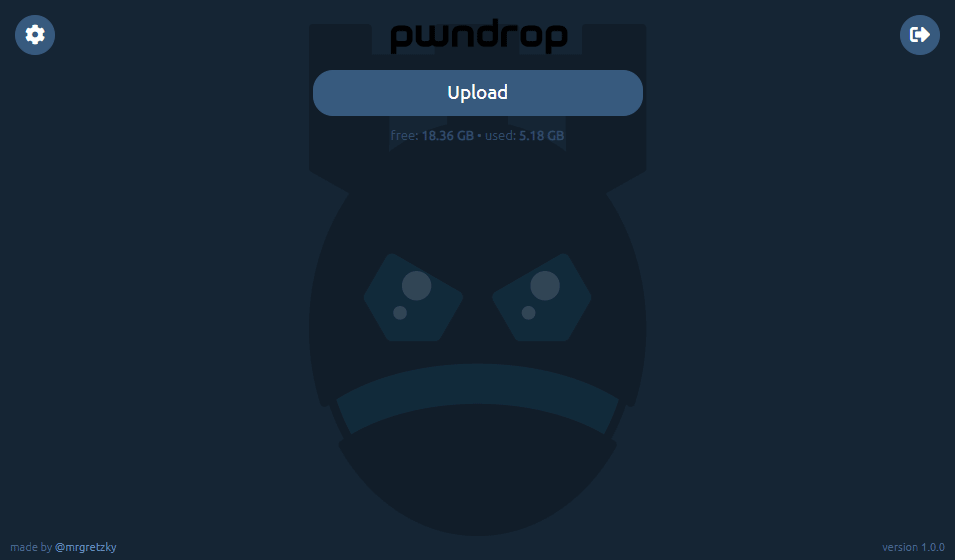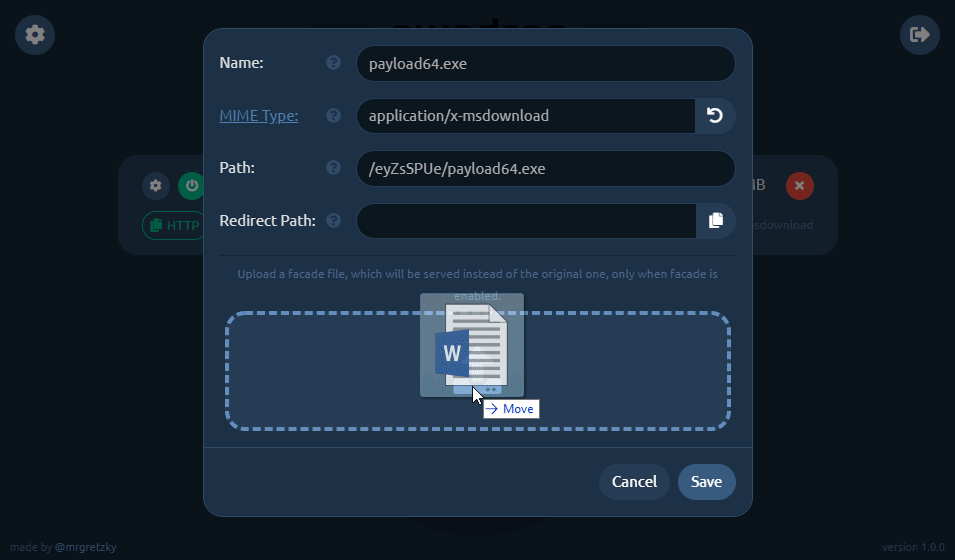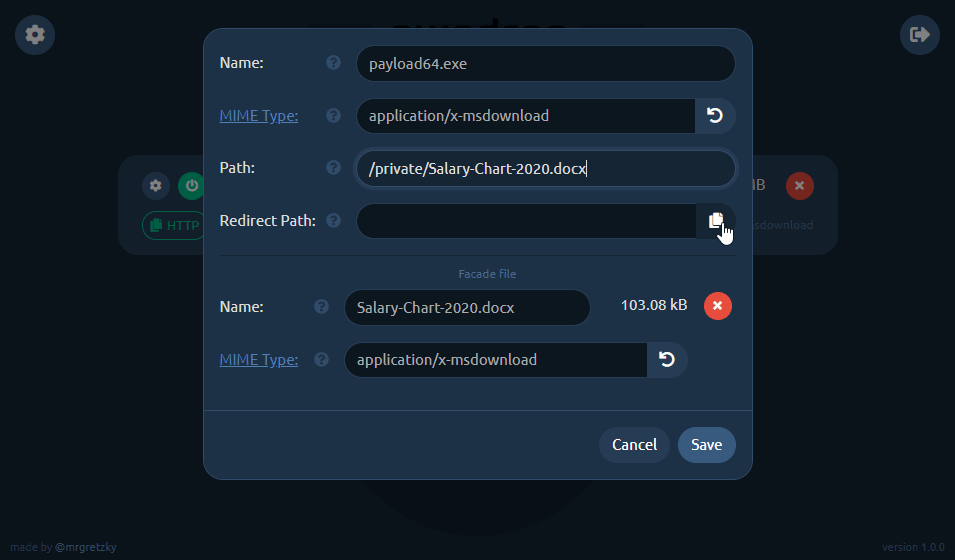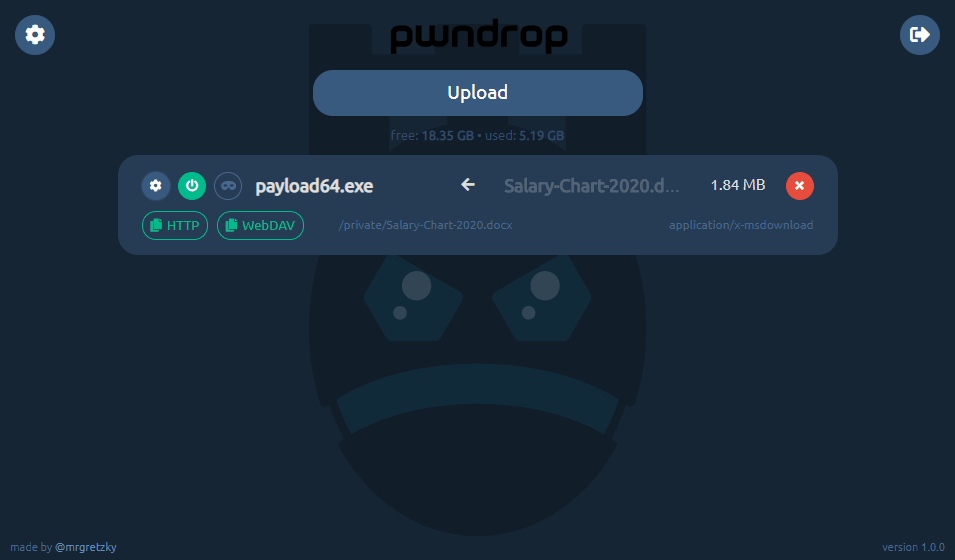
 kgretzky/pwndrop
रेड टीमर्स के लिए स्व-तैनाती योग्य फ़ाइल होस्टिंग सेवा, जो HTTP और WebDAV पर पेलोड को आसानी से अपलोड और साझा करने की अनुमति देती है।
 emalderson/thephish
ThePhish: एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण
 t3l3machus/toxssin
एक XSS शोषण कमांड-लाइन इंटरफ़ेस और पेलोड जनरेटर।
 r00t-3xp10it/fakeimageexploiter
लक्ष्यों का शोषण करने के लिए एक नकली image.jpg का उपयोग करें (ज्ञात फ़ाइल एक्सटेंशन छुपाएं)
 redbyte1337/graphspy
एंट्रा आईडी और M365 के लिए प्रारंभिक पहुंच और पोस्ट-एक्सप्लॉइटेशन टूल, ब्राउज़र-आधारित GUI के साथ
 joelgmsec/evilnovnc
एक रीयल-टाइम फिशिंग प्लेटफॉर्म जो लाइव noVNC ब्राउज़र सत्र के माध्यम से 2FA को बायपास करता है, और रेड टीम संचालन के लिए कुकीज़, सहेजे गए पासवर्ड,…
 viralmaniar/i-see-you
ISeeYou एक Bash और Javascript टूल है जो सोशल इंजीनियरिंग या फ़िशिंग अभियानों के दौरान उपयोगकर्ताओं का सटीक स्थान खोजने के लिए बनाया गया है। सटीक…
 mgeeky/packmypayload
एक PoC जो पेलोड को आउटपुट कंटेनरों में पैकेज करता है ताकि Mark-of-the-Web फ़्लैग से बचा जा सके और कंटेनर फ़ाइल फ़ॉर्मेट से जुड़े जोखिमों का प्रदर्शन…
 raikia/fiercephish
FiercePhish सभी फ़िशिंग कार्यों को प्रबंधित करने के लिए एक संपूर्ण फ़िशिंग फ्रेमवर्क है। यह आपको अलग-अलग फ़िशिंग अभियानों को ट्रैक करने, ईमेल भेजने…
 wireghoul/htshells
स्व-निहित htaccess शैल और हमले
 octoberfest7/teamsphisher
Microsoft Teams उपयोगकर्ताओं को फ़िशिंग संदेश और अटैचमेंट भेजें
 kgretzky/evilginx
कृपया नया संस्करण उपयोग करें: https://github.com/kgretzky/evilginx2
 fkasler/cuddlephish
हथियारबंद ब्राउज़र-इन-द-मिडल (BitM) पेनिट्रेशन टेस्टर्स के लिए
 goshs-labs/goshs
रेड टीमर्स और डेवलपर्स के लिए फीचर-रिच सिंगल-बाइनरी फ़ाइल सर्वर। HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM हैश कैप्चर · DNS/SMTP कॉलबैक · TLS…
 mr-un1k0d3r/maliciousmacrogenerator
AV/sandbox चोरी की क्षमता वाले ऑब्जस्क्योर VBA मैक्रोज़ उत्पन्न करता है, जो कमांड निष्पादन पेलोड के लिए डोमेन, डिस्क, मेमोरी और प्रक्रिया जाँच का…
 bitsadmin/fakelogonscreen
विंडोज क्रेडेंशियल हार्वेस्टर जो एक नकली लॉगऑन स्क्रीन प्रदर्शित करता है, कैप्चर किए गए पासवर्ड को AD या स्थानीय मशीन के विरुद्ध मान्य करता है, और…









