
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
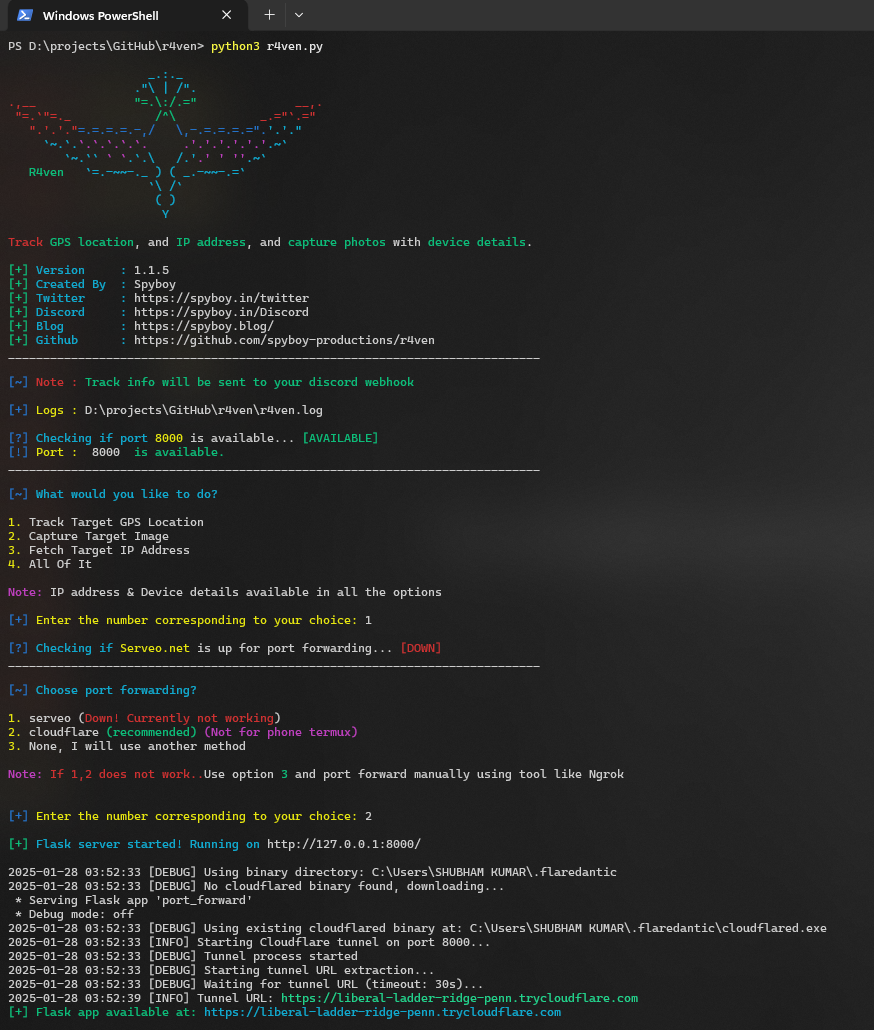
 spyboy-productions/r4ven
उपयोगकर्ता के स्मार्टफोन या पीसी के GPS स्थान को ट्रैक करें और लक्ष्य की तस्वीर, IP तथा डिवाइस जानकारी के साथ कैप्चर करें।
 spyboy-productions/facad1ng
सुरक्षा अनुसंधान, फ़िशिंग जागरूकता और रक्षात्मक परीक्षण के लिए ओपन-सोर्स URL मास्किंग और विश्लेषण उपकरण। दुर्भावनापूर्ण लिंक छुपाने के लिए उपयोग की…
 ignitetch/advphishing
यह उन्नत फिशिंग टूल है! OTP फिशिंग
 mbrg/power-pwn
आक्रामक/रक्षात्मक सुरक्षा उपकरण सेट, AI एजेंटों की खोज, रिकॉन और नैतिक मूल्यांकन के लिए।
 ineesdv/tangled
iCalendar स्वचालित ईवेंट प्रसंस्करण को हथियार बनाने वाले फ़िशिंग अभियान चलाने के लिए ओपन-सोर्स आक्रामक सुरक्षा प्लेटफ़ॉर्म।
 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 के लिए व्यापक विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट - WinRAR पथ ट्रैवर्सल RCE भेद्यता जो संस्करण 7.11 और उससे पहले के संस्करणों को प्रभावित…
 mattiaalessi/phantom-keylogger
फैंटम कीलॉगर एक उन्नत, गुप्त-सक्षम कीस्ट्रोक और दृश्य खुफिया संग्रह प्रणाली है।
 0x90n/infosec-black-friday
इस ब्लैक फ्राइडे पर InfoSec से संबंधित सॉफ्टवेयर/टूल्स के सभी डील्स
 untouchable17/cve-2025-24054
विंडोज़ फ़ाइल एक्सप्लोरर ज़ीरो क्लिक NTLMv2-SSP हैश प्रकटीकरण
 rootup/git-fsmonitor
यह IDE के विरुद्ध "fsmonitor" के दुरुपयोग के लिए एक कार्य-प्रमाण है।
 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 और CVE-2025-56527 के लिए सार्वजनिक प्रकटीकरण — Kotaemon 0.11.0 में अनसैनिटाइज़्ड PDF सामग्री रेंडरिंग के माध्यम से स्टोर्ड XSS और…
 helidem/cve-2025-24054_cve-2025-24071-poc
.library-ms के माध्यम से NTLM हैश लीक हेतु प्रूफ ऑफ कॉन्सेप्ट — CVE-2025-24054 / CVE-2025-24071
 malwaretech/exifsmugglingpoc
कैश स्मगलिंग + एक्सिफ़ डेटा का उपयोग करके दूसरे चरण के पेलोड को निष्क्रिय रूप से डाउनलोड करने हेतु एक प्रूफ-ऑफ-कॉन्सेप्ट
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 deepzec/bad-pdf
Bad-PDF का उपयोग करके Net-NTLM हैश चुराएं
 codingranjith/hackingtoolkit
हैकर्स, पेनेट्रेशन टेस्टर और साइबरसिक्योरिटी के लिए ऑल-इन-वन हैकिंग टूल। शुरुआती से उन्नत स्तर तक के लिए नया संस्करण। यह टूल केवल शैक्षिक उद्देश्य के…
 itres-labs/usbcoercer
USBCoercer एक ESP32 डेवलपमेंट बोर्ड को नेटिव USB-OTG के साथ Ethernet-over-USB गैजेट में बदल देता है, जो WPAD के माध्यम से प्रॉक्सी कॉन्फ़िगरेशन को…
 afine-com/cve-2018-25031
.json और .yaml फ़ाइलें CVE-2018-25031 का शोषण करने के लिए उपयोग की जाती हैं।








