
 #1

 chrismaddalena/goreport
Gophish से अभियान डेटा एकत्र करने और एक रिपोर्ट उत्पन्न करने के लिए एक Python स्क्रिप्ट
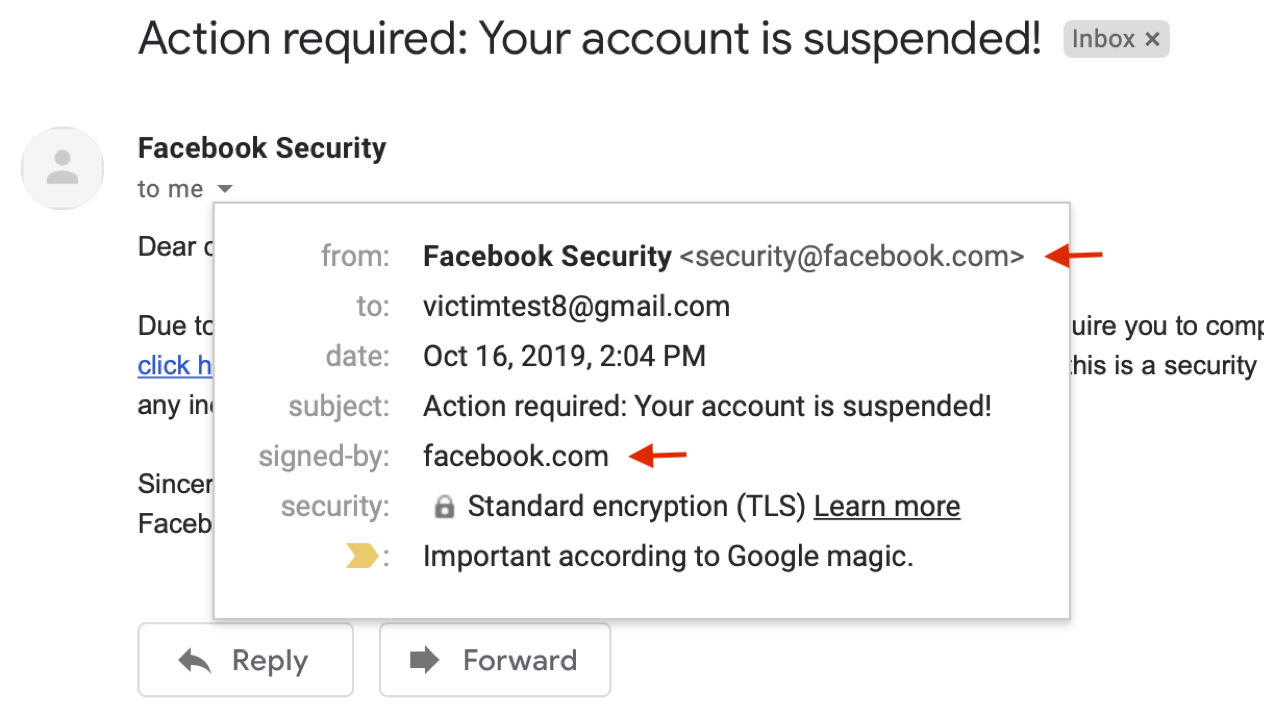 chenjj/espoofer
एक ईमेल स्पूफिंग परीक्षण उपकरण जो SPF/DKIM/DMARC को बायपास करने और DKIM हस्ताक्षरों को गढ़ने का लक्ष्य रखता है।🍻
 lunarca/simpleemailspoofer
ईमेल स्पूफ करने के लिए एक सरल पायथन CLI
 mrd0x/bitb
HTML/CSS/JS टेम्पलेट ब्राउज़र-इन-द-ब्राउज़र फ़िशिंग हमलों के लिए, सोशल इंजीनियरिंग सिमुलेशन हेतु अनुकूलन योग्य शीर्षक, डोमेन और फ़िशिंग लिंक के साथ…
 mrd0x/evilselenium
Selenium को हथियार बनाकर क्रेडेंशियल चोरी, कुकी डंपिंग, ईमेल एक्सफिल्ट्रेशन और Chromium ब्राउज़रों से फ़ाइल निष्कर्षण को स्वचालित करता है, जो रेड टीम…
 v4d1/spoofthatmail
डोमेन या डोमेन की सूची को DMARC रिकॉर्ड के आधार पर स्पूफ किया जा सकता है या नहीं, यह जांचने के लिए Bash स्क्रिप्ट
 wireghoul/htshells
स्व-निहित htaccess शैल और हमले
 qsecure-labs/overlord
Python-आधारित CLI जो AWS और Digital Ocean पर स्वचालित रेड टीम बुनियादी ढाँचे की तैनाती के लिए है, जिसमें C2, ईमेल सर्वर, HTTP वितरण और फ़िशिंग सर्वर…
 omarothmann/embedded-backdoor-connection
यह प्रदर्शन वीडियो दिखाता है कि कैसे हम पीड़ित के डिवाइस को नियंत्रित कर सकते हैं, लक्ष्य को एक निर्दोष दिखने वाली PDF फ़ाइल भेजकर जिसमें वास्तव में…
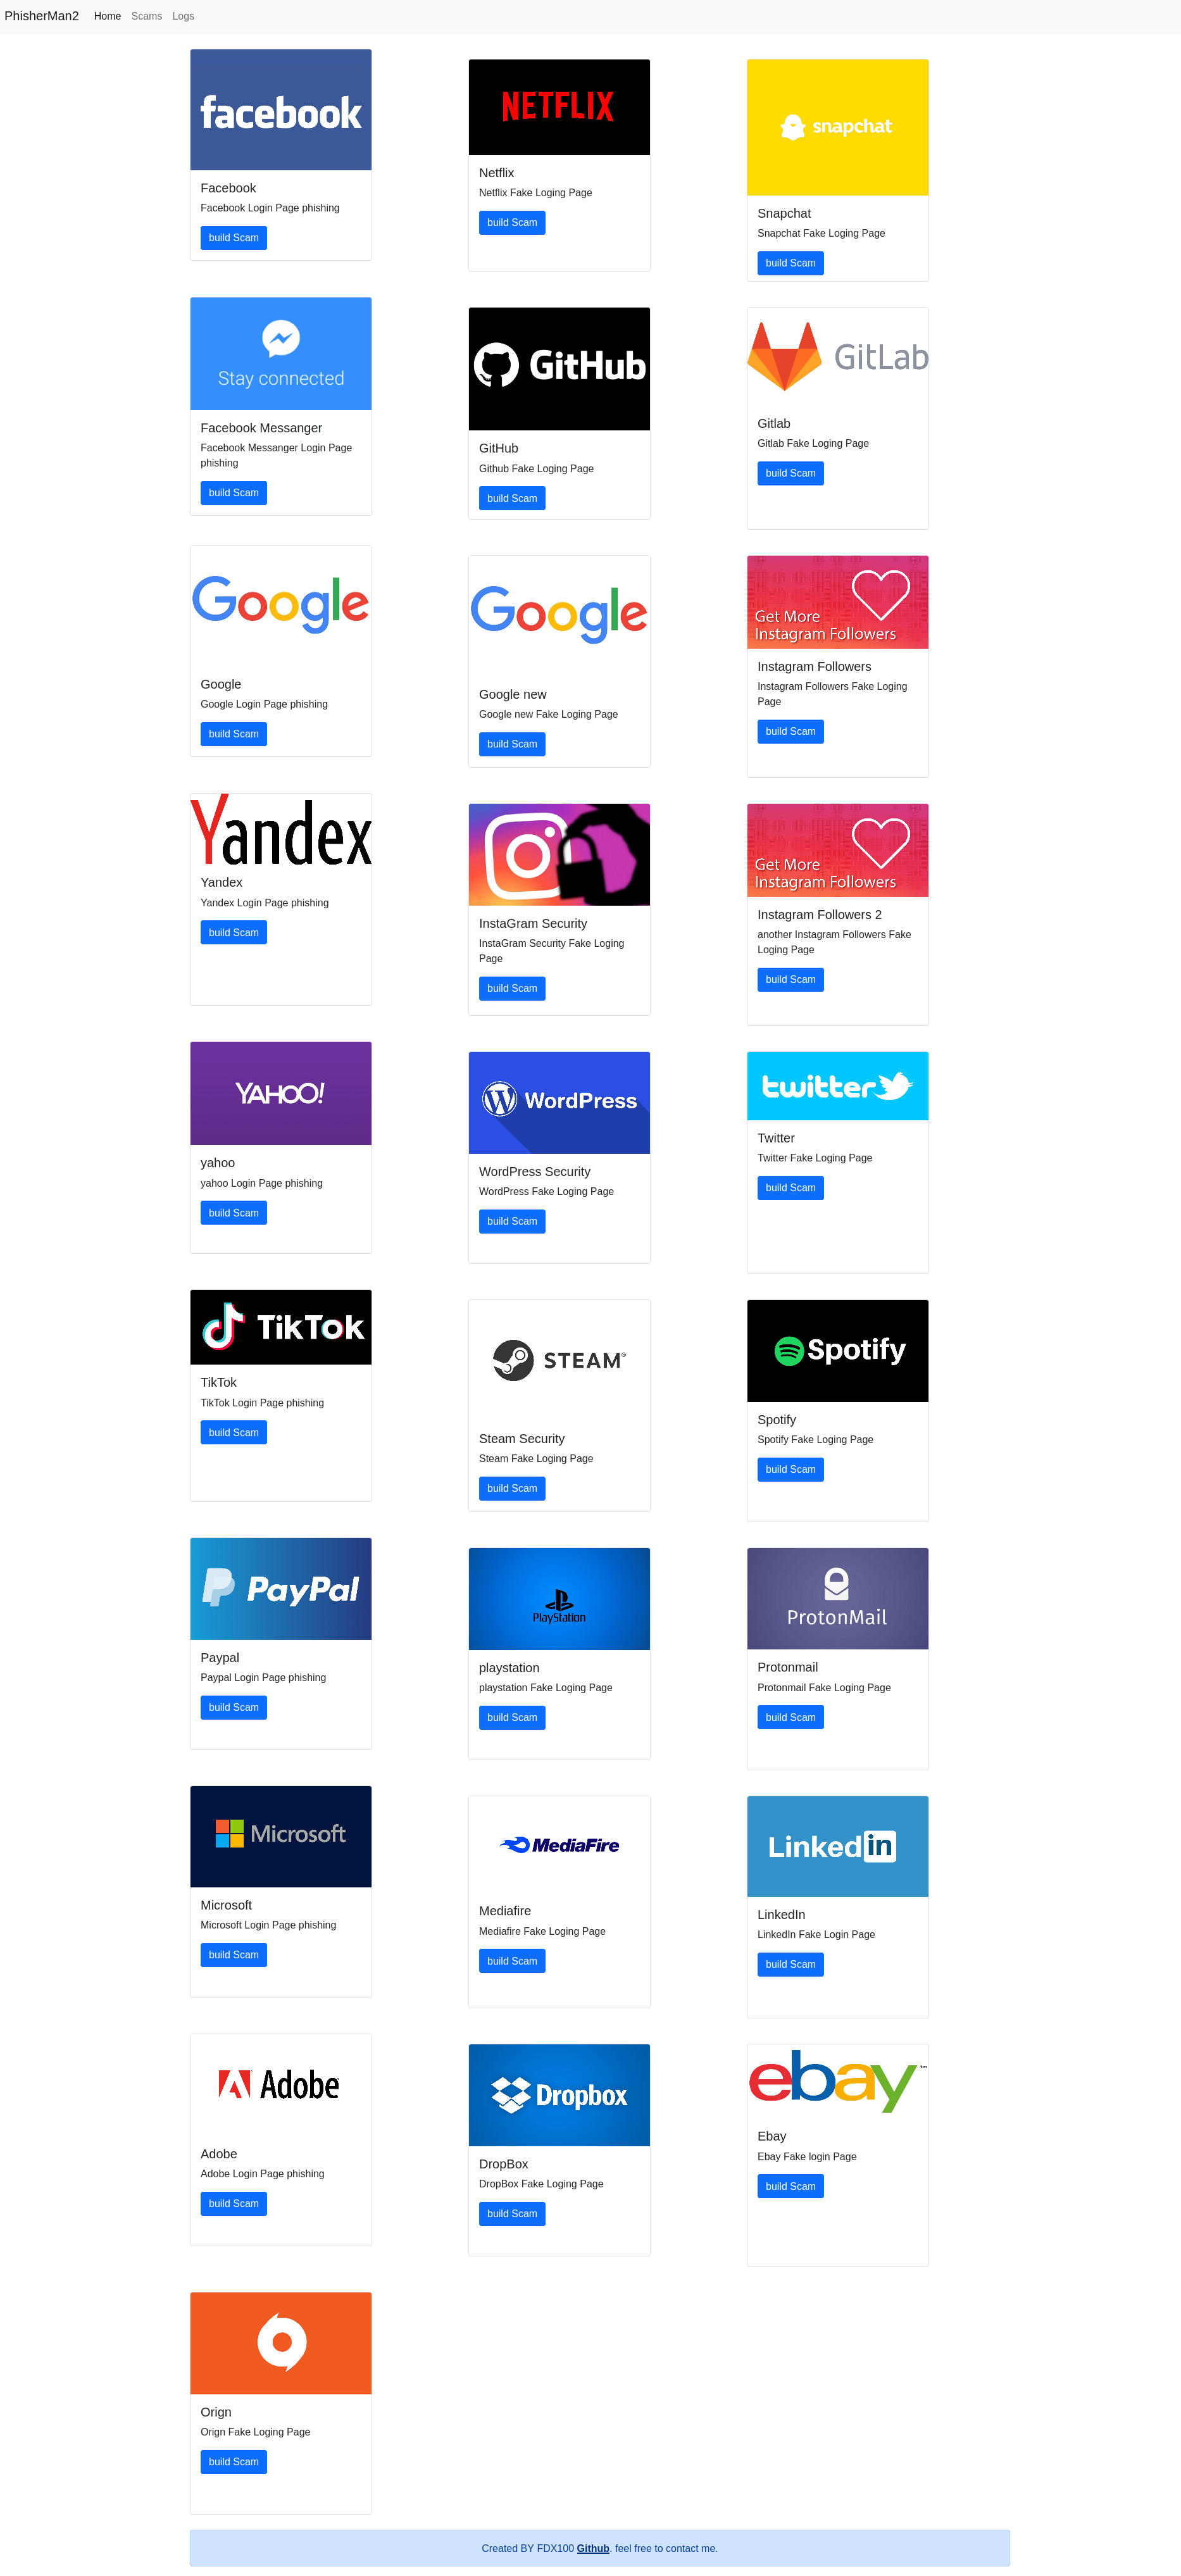 fdx100/phisher-man
लिनक्स के लिए बनाए गए फिशिंग टूल्स के नमूने, इसमें फ्लास्क के साथ बनाए गए 30 विभिन्न प्रकार के फिशिंग पेज शामिल हैं
 kingsabri/gocabrito
फ़िशिंग अभियान भेजने के लिए अत्यधिक संगठित और लचीली स्क्रिप्ट
 greenwolf/social_mapper
एक सोशल मीडिया एनुमरेशन और सहसंबंध उपकरण जैकब विल्किन (ग्रीनवुल्फ) द्वारा
 g33xter/cve-2021-28079
# Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।…
 sakurasamuraii/cve-2021-43032
XenForo संस्करण ≤ 2.2.7 में प्रमाणित स्टोर्ड-xss
 s1lkys/cve-2021-24884
यदि कोई प्रमाणित उपयोगकर्ता जो किसी भी प्रकार से वर्डप्रेस PHP कोड संपादित करने में सक्षम है, एक दुर्भावनापूर्ण लिंक पर क्लिक करता है, तो Formidable…
 s1lkys/cve-2021-40101
Survey XSS और CSRF मिलकर Concrete5 8.5.4 में Admin Account Takeover का कारण बनता है
 guallagang508/smsbotbypass
ओटीपी बॉट
 oriyomi12/otp-bot
Discord बॉट और API के माध्यम से विशिंग कॉल्स को स्वचालित करता है, SMS वन-टाइम पासवर्ड को इंटरसेप्ट करने के लिए, PayPal, Google, Instagram और 3D…








