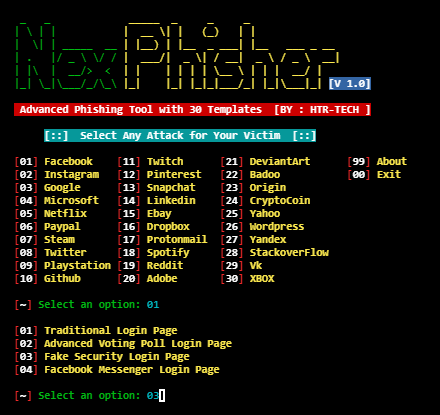
#1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 cryst4linqq/turkorat
पूरी तरह से अज्ञात ग्रैबर (वॉलेट, पासवर्ड, कुकीज़ चुराता है, डिस्कॉर्ड क्लाइंट को संशोधित करता है आदि)
htr-tech/nexphisherउन्नत फ़िशिंग टूल
 hacky1997/cve-2020-8825
VanillaForum 2.6.3 में stored XSS vulnerability के लिए proof-of-concept exploit, जो अपर्याप्त input sanitization के माध्यम से arbitrary HTML/script…
 0xaj2k/cve-2020-11022-cve-2020-11023
इस CVE को प्रदर्शित करने के लिए जल्दी से तैयार की गई एक छोटी सी चीज़।
 nccgroup/demiguise
RedTeams के लिए HTA एन्क्रिप्शन टूल
 makdosx/mip22
एक उन्नत फ़िशिंग फ्रेमवर्क जिसमें 83 पूर्व-निर्मित क्लोन वेबसाइटें, मैन्युअल साइट क्लोनिंग, यूआरएल मास्किंग, और शैक्षिक प्रदर्शनों के लिए ऑडियो…
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
लाल टीमों को लक्षित करने वाली एक नई ट्रेसिंग विधि से सावधान रहें!
 catatonicprime/cve-2020-3580
PTSwarm द्वारा खोजे गए Cisco ASA उपकरणों में XSS के लिए अतिरिक्त एक्सप्लॉइट
 evildevill/devil
Kali Linux और Termux के लिए ब्रूट-फोर्स लॉगिन हमले, फ्रेंडलिस्ट और प्रोफ़ाइल डेटा हार्वेस्टिंग, और स्वचालित Facebook अकाउंट-ग्रैबिंग मॉड्यूल को एक…
 makdosx/wifi-agent
कैप्टिव पोर्टल बनाने, क्लोन किए गए लॉगिन पेजों के माध्यम से क्रेडेंशियल्स फ़िशिंग करने, और शैक्षिक रेड-टीम सिमुलेशन के लिए मैलवेयर डाउनलोड इंजेक्ट…
 hackerxphantom/spoof_anymail
किसी भी मेल आईडी का उपयोग करके सबसे शक्तिशाली नकली मेल भेजें, जो पता लगाने योग्य नहीं है
 klezvirus/vortex
VPN समग्र टोही, परीक्षण, गणना और शोषण टूलकिट
 am0nt31r0/password-analysis
Go में लिखा गया स्क्रिप्ट जो पासवर्ड की सूची का उसके entropy और डिक्शनरी से कमजोर पासवर्ड के आधार पर विश्लेषण करता है। पेनिट्रेशन टेस्ट और फिशिंग…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190: CVE 0-day MS Office RCE उर्फ msdt follina
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina एक क्लिक
 octoberfest7/xll_phishing
XLL फिशिंग तकनीक
 jenyraval/phishing-simulation
फ़िशिंग सिमुलेशन मुख्य रूप से एक सहज ट्यूटोरियल और अनुकूलित मूल्यांकन प्रदान करके फ़िशिंग जागरूकता बढ़ाने का लक्ष्य रखता है।
 v35hr4j/cve-2022-1597
डिस्की (Discy) और हिमर (Himer) थीम के सहयोगी के रूप में उपयोग किया जाने वाला यह प्लगइन, अपने पासवर्ड रीसेट फ़ॉर्म पर एक पैरामीटर को सैनिटाइज़ और…