
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 api0cradle/cve-2023-23397-poc-powershell
PowerShell स्क्रिप्ट जो CVE-2023-23397 का शोषण करने के लिए दुर्भावनापूर्ण Outlook कैलेंडर निमंत्रण भेजने या सहेजने के द्वारा काम करती है, जो…
 cisc0-gif/kitt-lite
पायथन-आधारित पेंटेस्टिंग CLI टूल
 montysecurity/infrahunter
URLScan डेटा के साथ Shodan परिणामों को फ़िल्टर करके सक्रिय रूप से हमलावर इंफ्रास्ट्रक्चर की खोज करें।
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
# CVE-2026-30502 के लिए दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट OpenKM v6.3.12 में एक रिफ्लेक्टेड XSS भेद्यता। इसमें तकनीकी विश्लेषण, मूल कारण, प्रभाव…
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579 के लिए एक्सप्लॉइट PoC, जो Appwrite बैकएंड में CORS गलत कॉन्फ़िगरेशन है, जो दुर्भावनापूर्ण फ़िशिंग पेज के माध्यम से प्रमाणित खाता डेटा…
 nccgroup/demiguise
RedTeams के लिए HTA एन्क्रिप्शन टूल
 curi0usjack/luckystrike
दुर्भावनापूर्ण Office मैक्रो दस्तावेज़ बनाने के लिए PowerShell-आधारित उपयोगिता।
 ring0lab/catphish
CATPHISH परियोजना - फ़िशिंग और कॉर्पोरेट जासूसी के लिए। RED TEAM के लिए बिल्कुल सही।
 s0md3v/jshell
JShell - XSS के साथ एक JavaScript shell प्राप्त करें।
 randomaccess3/awesome-bec
Business Email Compromise जाँच के लिए आक्रमण और रक्षा संबंधी जानकारी का भंडार
 de3vil/stealing
The SteaLinG एक ओपन-सोर्स पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सोशल इंजीनियरिंग के लिए डिज़ाइन किया गया है।
 jenyraval/phishing-simulation
फ़िशिंग सिमुलेशन मुख्य रूप से एक सहज ट्यूटोरियल और अनुकूलित मूल्यांकन प्रदान करके फ़िशिंग जागरूकता बढ़ाने का लक्ष्य रखता है।
 dviros/rat-via-telegram
टेलीग्राम के माध्यम से विंडोज़ रिमोट पोस्ट-ब्रिच टूल
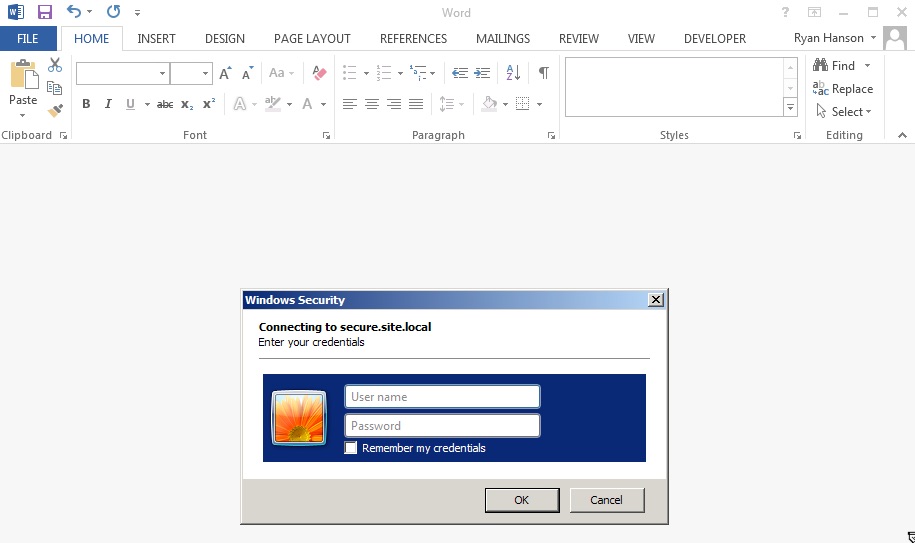 ryhanson/phishery
एक SSL-सक्षम बेसिक ऑथ क्रेडेंशियल हार्वेस्टर जिसमें वर्ड डॉक्यूमेंट टेम्पलेट URL इंजेक्टर है।
 mrd0x/evilselenium
Selenium को हथियार बनाकर क्रेडेंशियल चोरी, कुकी डंपिंग, ईमेल एक्सफिल्ट्रेशन और Chromium ब्राउज़रों से फ़ाइल निष्कर्षण को स्वचालित करता है, जो रेड टीम…
 antisnatchor/phishlulz
स्वचालित फ़िशिंग अभियान टूलसेट जो समर्पित AWS EC2 इंस्टेंसेस को स्पॉन करता है, जिसमें PhishingFrenzy और BeEF एकीकृत हैं, साथ ही सबडोमेन खोज और वेबमेल…
 mr-un1k0d3r/azureredops
Azure RedOps, Microsoft Entra ID की सुरक्षा स्थिति का आकलन करने के लिए एक आक्रामक सुरक्षा टूलकिट है।
 jimywork/certstreamcatcher
यह उपकरण रेगेक्स पर आधारित है जिसमें certstream का उपयोग करके फ़िशिंग साइटों का वास्तविक समय में पता लगाने के लिए प्रभावी मानदंड हैं और यह प्यूनीकोड…








