
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCE एक्सप्लॉइट CVE-2026-58057 के लिए। केस-सेंसिटिव खामी के माध्यम से एनवायरनमेंट वेरिएबल सत्यापन को बायपास करता है। MCP stdio के…
 valentineus/hp-slate7-root-kit
CVE-2015-1805 का उपयोग करने वाला HP Slate 7 2800 Android 4.1.1 रूटिंग किट।
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot बायपास को Eurosoft हस्ताक्षरित UEFI Shell (esdiags.efi) के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और…
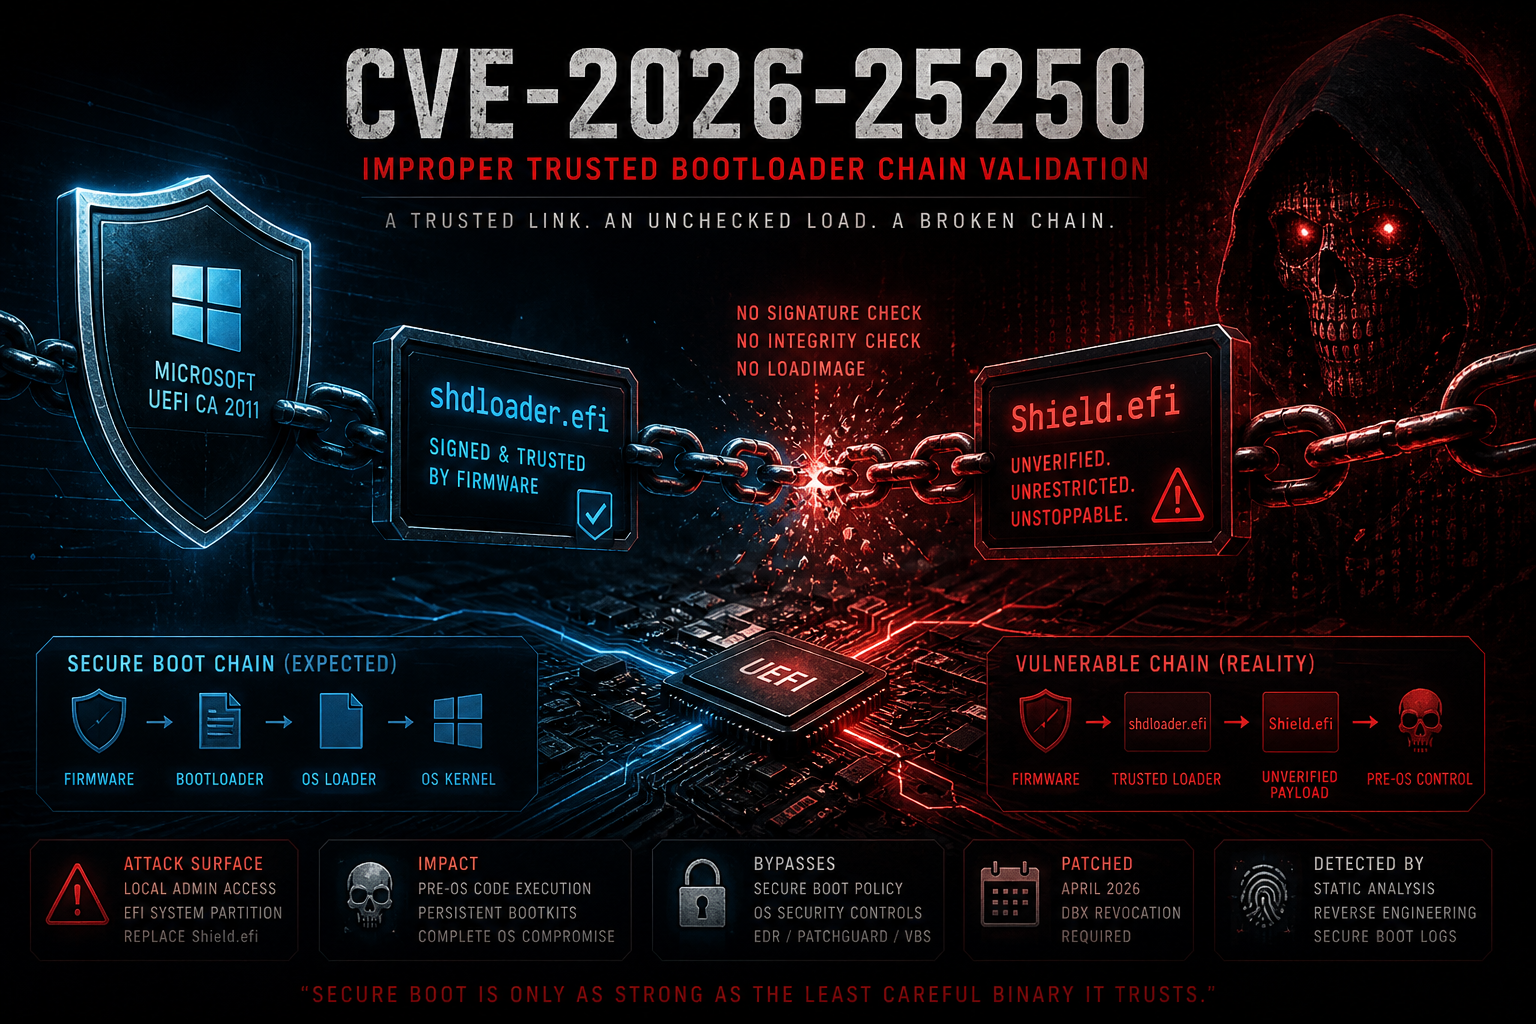 themalwareguardian/cve-2026-25250
CVE-2026-25250 का विश्लेषण और शोषण, Horizon DataSys Reboot Restore में एक Secure Boot बाईपास, जहाँ shdloader.efi बिना सत्यापन के Shield.efi लोड करता…
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow अनप्रमाणित RCE एक्सप्लॉइट
 pexlexity/winrar-cve-2025-8088-path-traversal-poc
WinRAR में CVE-2025-8088 भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट (ADS के माध्यम से पथ ट्रैवर्सल)
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक .NET-आधारित इन्फो-स्टीलर जो C2 डोमेन (198.46.86.63, tempuri.org), Windows Defender बाईपास और 7200…
 al1ex/extensionhijack
एक्सटेंशनहाइजैक
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
रीड-ओनली PowerShell सुरक्षा ऑडिटर Windows एंडपॉइंट्स और सर्वर्स के लिए: Defender कॉन्फ़िगरेशन, पैच स्थिति, क्रेडेंशियल्स, पर्सिस्टेंस, नेटवर्क…
 mr-zapi/cve-2024-54085
CVE 2024-54085 के लिए सिर्फ पीओसी
 undefined-name12/cve-2025-8088-winrar
CVE-2025-8088 के लिए उन्नत WinRAR पथ अनुक्रमण शोषण उपकरण
 zorvithonleo/exploit-cve-2014-4210-
CVE-2014-4210 के लिए एक्सप्लॉइट जो WebLogic डिसीरियलाइज़ेशन को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन सुविधाओं के साथ जिसमें रैंसमवेयर तैनाती, C2 एकीकरण…
 layer-6/cve-2026-5027-langflow
# मल्टी-CVE एक्सप्लॉइट टूल Ivanti Sentry और FortiSandbox पर प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन के लिए मल्टी-CVE एक्सप्लॉइट टूल। इसमें इंटरैक्टिव शेल,…
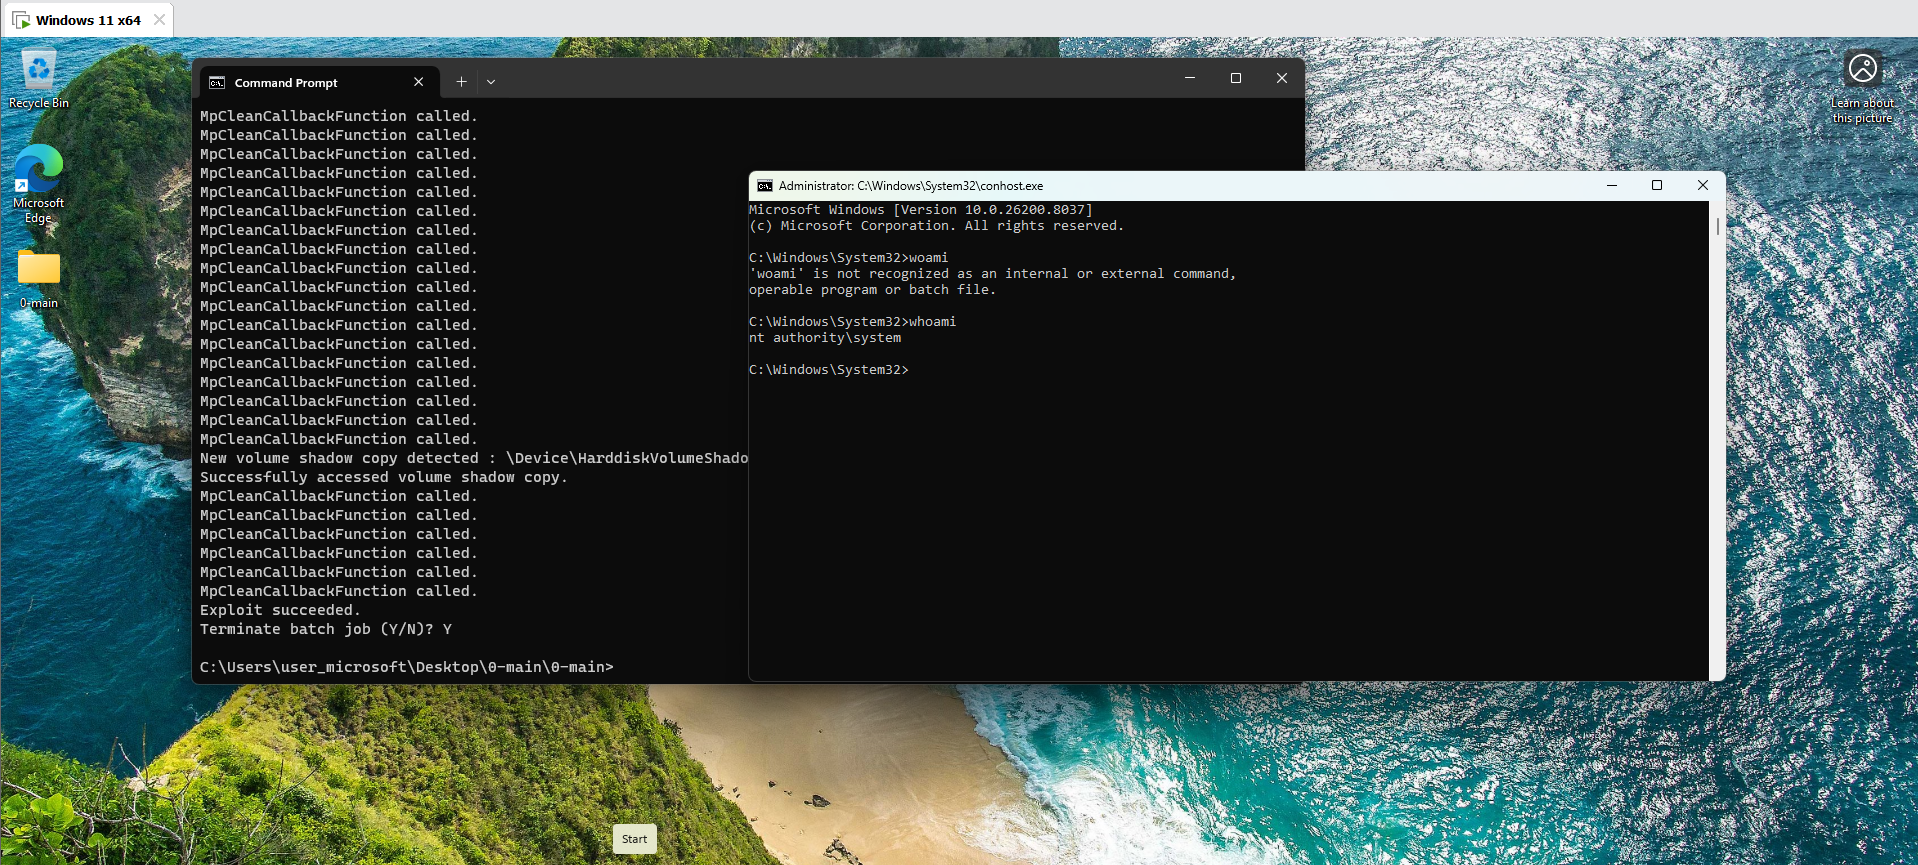
 nu11secur1ty/0
Windows Defender रेस कंडीशन के लिए एक्सप्लॉइट जो use-after-free के ज़रिए SYSTEM तक विशेषाधिकार बढ़ाता है, MsMpEng.exe को क्रैश करता है, एक छिपा हुआ…
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI-सहायता प्राप्त] Lenovo IdeaTab A1000G (MT8317, kernel 3.4.0, Android 4.1) के लिए CVE-2016-5195 (Dirty COW) के माध्यम से रूट विधि
 its1zero/cve-2025-57819-exploit
Python शोषण CVE-2025-57819 के लिए FreePBX को लक्षित करने वाला अप्रमाणित SQL इंजेक्शन के माध्यम से दूरस्थ कोड निष्पादन प्राप्त करने के लिए स्वचालित…
 1neptune/chimera
MobaXterm (CVE-2026-6421) के लिए स्थायित्व के साथ Rust-आधारित DLL हाईजैकिंग लोडर
 al1ex/powershell-c2
Powershell-C2








