
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 i014n/righthand-persistence
COM विंडोज़ स्थिरता तकनीक
 watchdogsecurity/ring3-kit
प्रक्रिया को कार्य प्रबंधक से छुपाता है NT API Hooking (NtQuerySystemInformation) का उपयोग करके
 xcellerator/freebsd_kernel_hacking
फ्रीबीएसडी कर्नेल हैकिंग सीखना - अभ्यास
 xforcered/scmkit
स्रोत कोड प्रबंधन आक्रमण टूलकिट
 cybrly/badsuccessor
Windows Server 2025 dMSA विशेषाधिकार वृद्धि भेद्यता का दोहन करके लिखने योग्य OU की सूची बनाता है, मनमाने डोमेन उपयोगकर्ताओं तक विशेषाधिकार बढ़ाता है,…
 saadahla/pspersist
powershell स्क्रिप्ट को %HOMEPATH%\Documents\WindowsPowershell\ पर डालना , जिसमें implant का पथ होता है , और जब भी powershell प्रक्रिया बनाई जाती…
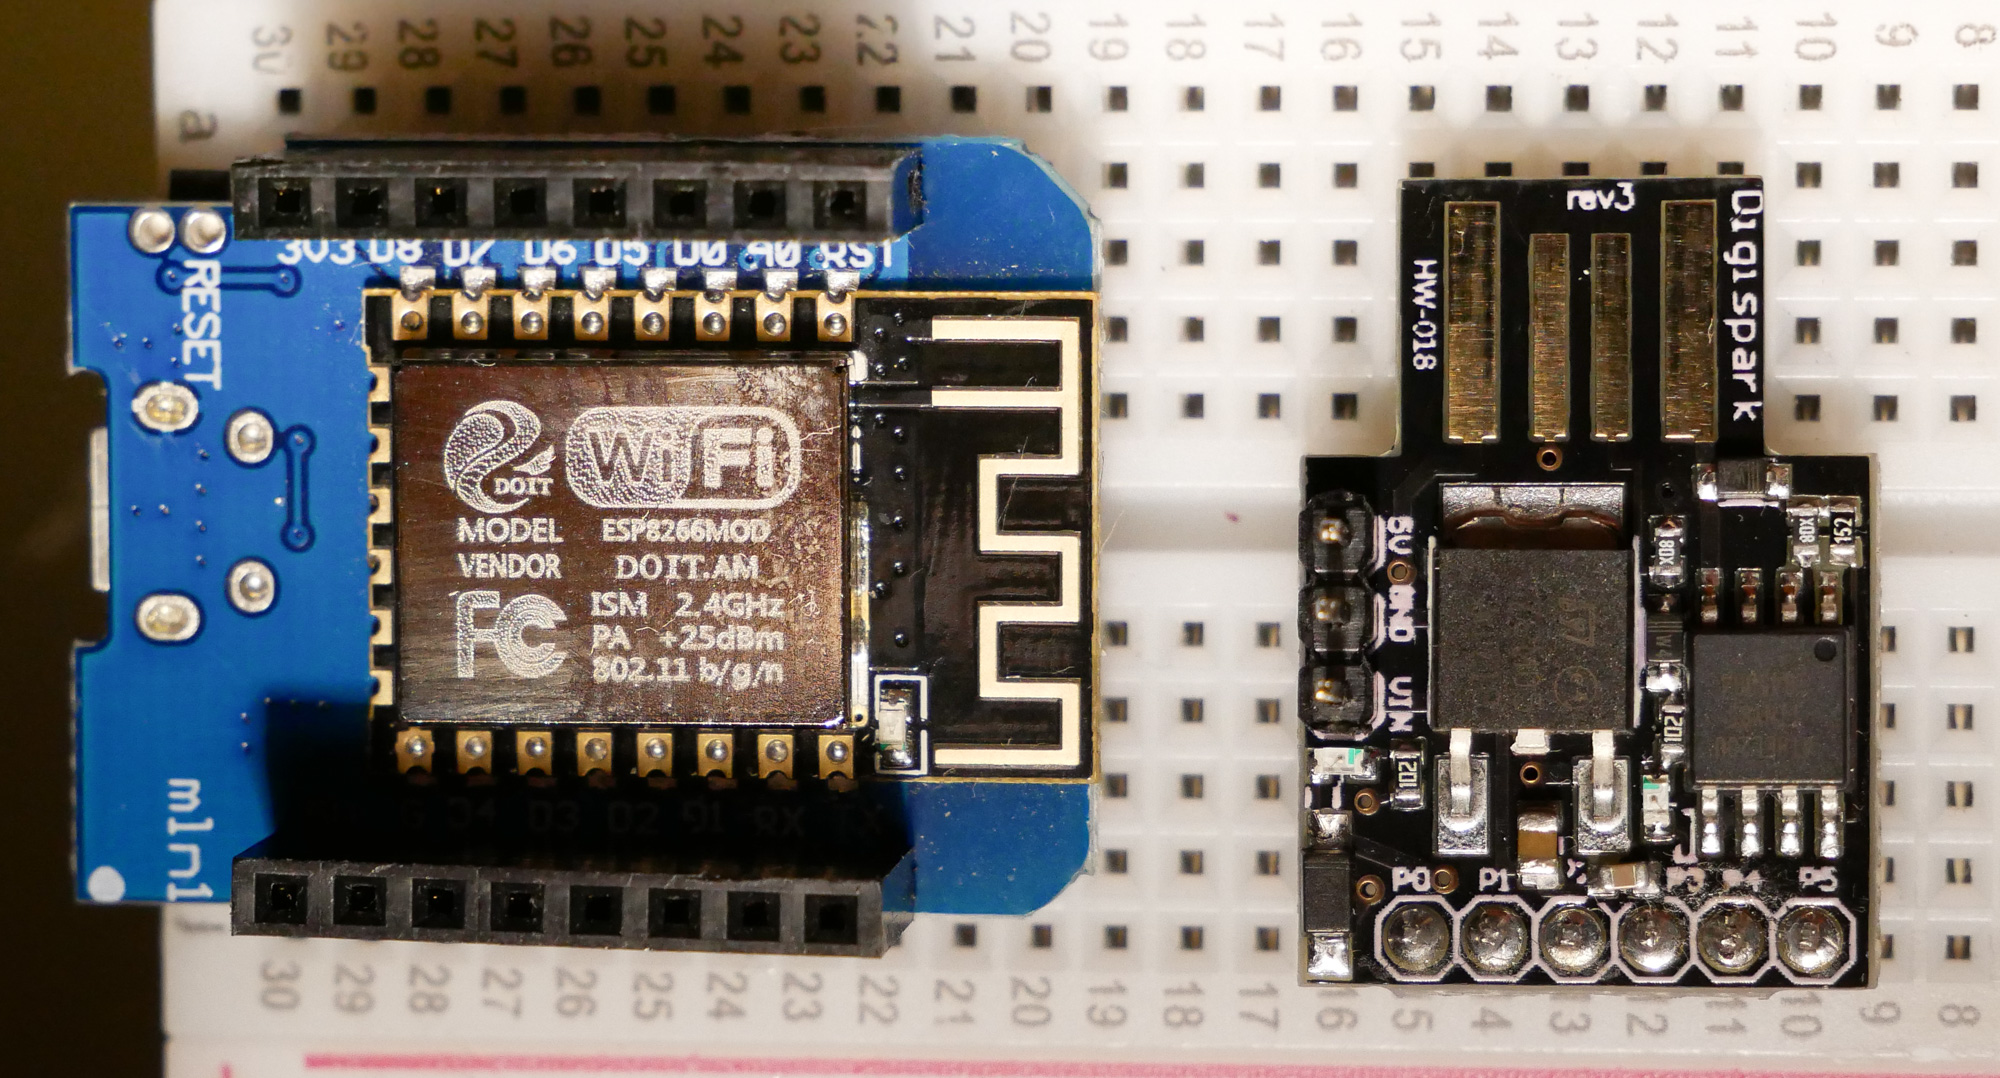 skickar/digitrack
Arduino का उपयोग करके $5 या उससे कम में हमले
 5alt/zerorat
ZeroRAT विंडोज़ पर एक वन-लाइन रिमोट कंट्रोल है।
 lethal-forensics/macos-collector
macos-collector - DFIR के लिए macOS फोरेंसिक आर्टिफैक्ट्स का स्वचालित संग्रह
 buter-chkalova/project-rvbbit
शैक्षिक Linux कर्नेल रूटकिट PoC जो DKOM, syscall हुकिंग, स्टील्थ, अवलोकनीयता और रक्षात्मक पहचान का अन्वेषण करता है।
 xm0kht4r/phoenix-framework
पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो C2 के लिए टेलीग्राम और डिस्कॉर्ड जैसी विश्वसनीय साइटों का दुरुपयोग करता है।
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
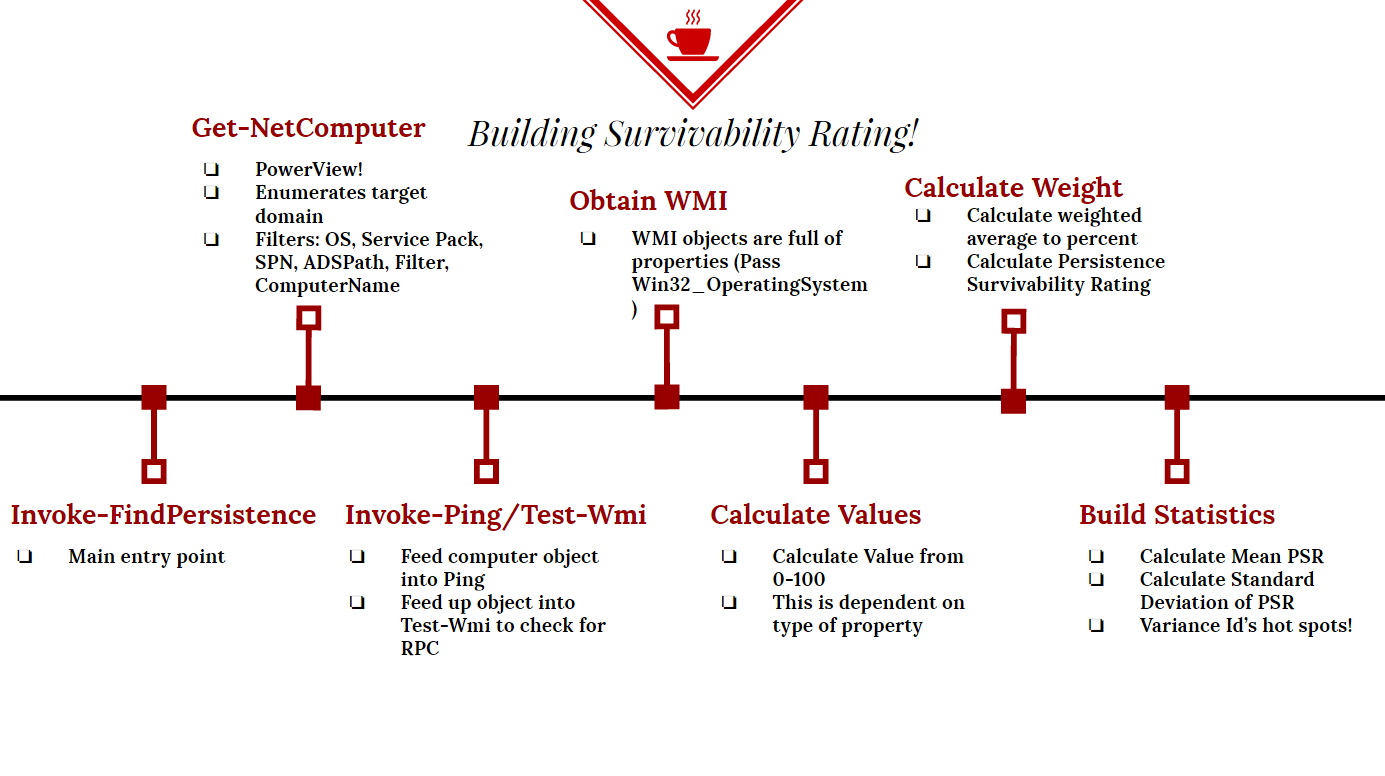 killswitch-gui/persistence-survivability
पॉवरशेल पर्सिस्टेंस लोकेटर
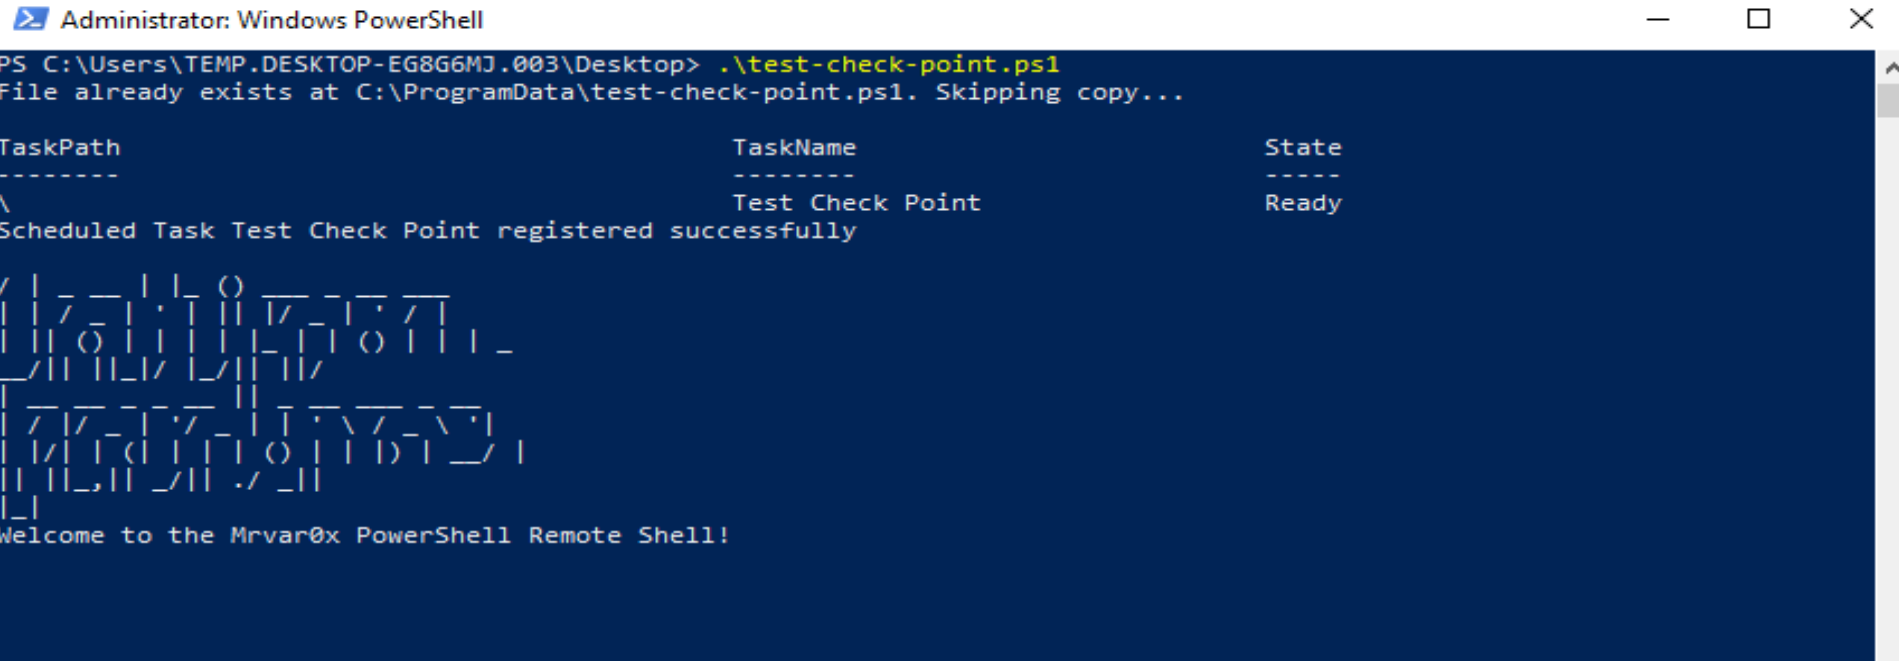 yehia-mamdouh/shell3er
पावरशेल-आधारित रिवर्स शेल जिसमें पृष्ठभूमि कार्य निष्पादन, फ़ाइल स्थानांतरण, और रजिस्ट्री और स्टार्टअप फ़ोल्डर के माध्यम से दोहरी स्थायित्व तंत्र…
 weedhashpeddler/rc4decryption
Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - PowerShell के लिए ठीक किया गया
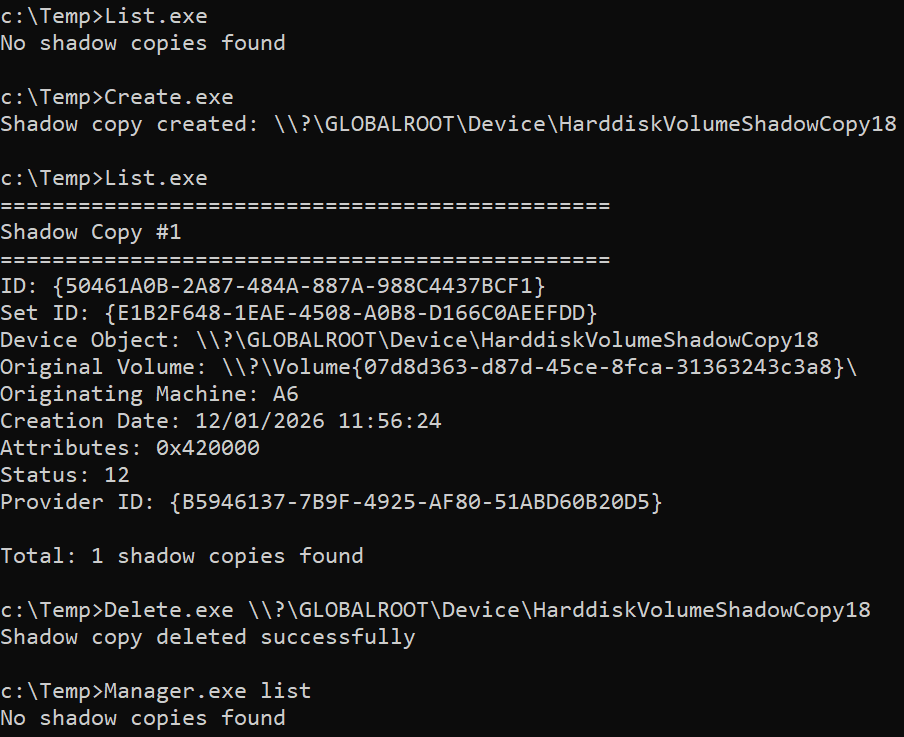 ricardojoserf/w11_shadow_copies
VSS API के माध्यम से शैडो कॉपीज़ को C#, C++, Crystal या Python का उपयोग करके प्रबंधित करें। Windows 11 पर काम करता है।
 lame-projects/stratum-c2
क्लाउड डेड-ड्रॉप C2 फ्रेमवर्क — RSA-4096 + AES-256-GCM, 5 क्लाउड प्रदाता, केवल Rust एजेंट, P2P मेश, पर्सिस्टेंस इंजन, क्रेडेंशियल हार्वेस्टिंग








