#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 persistence-info/persistence-info.github.io
रजिस्ट्री, शेड्यूल्ड टास्क, सेवाओं और अन्य में विंडोज़ पर्सिस्टेंस तंत्रों का चयनित संदर्भ, जो सुरक्षा और डिटेक्शन में सुधार के लिए डिज़ाइन किया गया…
 praetorian-inc/swarmer
एक उपकरण जो विंडोज़ रजिस्ट्री निर्यात फ़ाइलों को विंडोज़ हाइव फ़ाइलों में परिवर्तित करता है जिनका उपयोग NTUSER.MAN को बदलने के लिए किया जा सकता है।
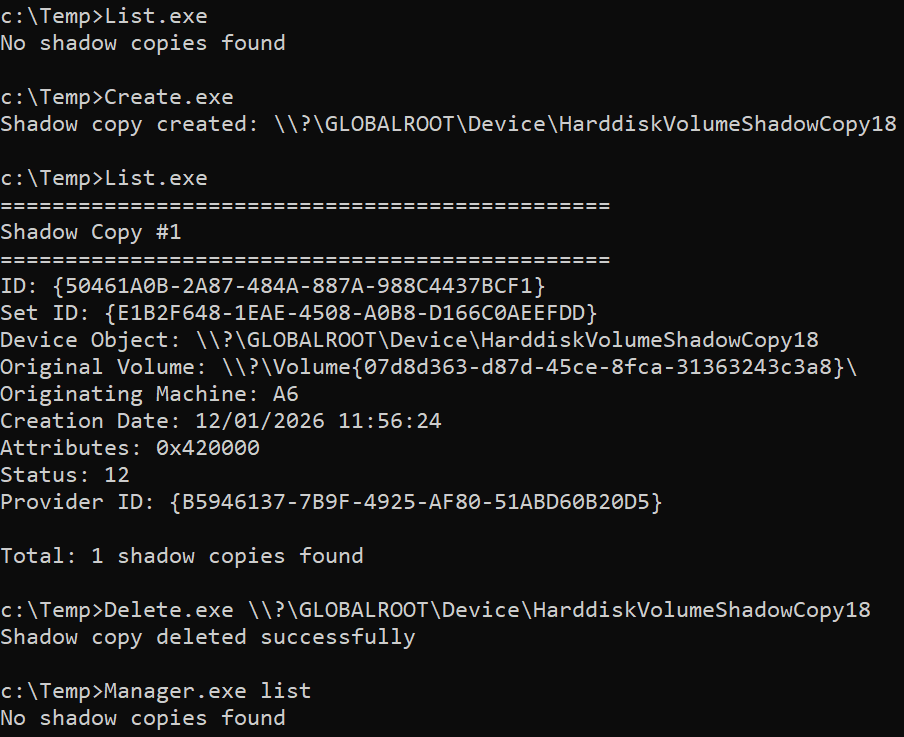 ricardojoserf/w11_shadow_copies
VSS API के माध्यम से शैडो कॉपीज़ को C#, C++, Crystal या Python का उपयोग करके प्रबंधित करें। Windows 11 पर काम करता है।
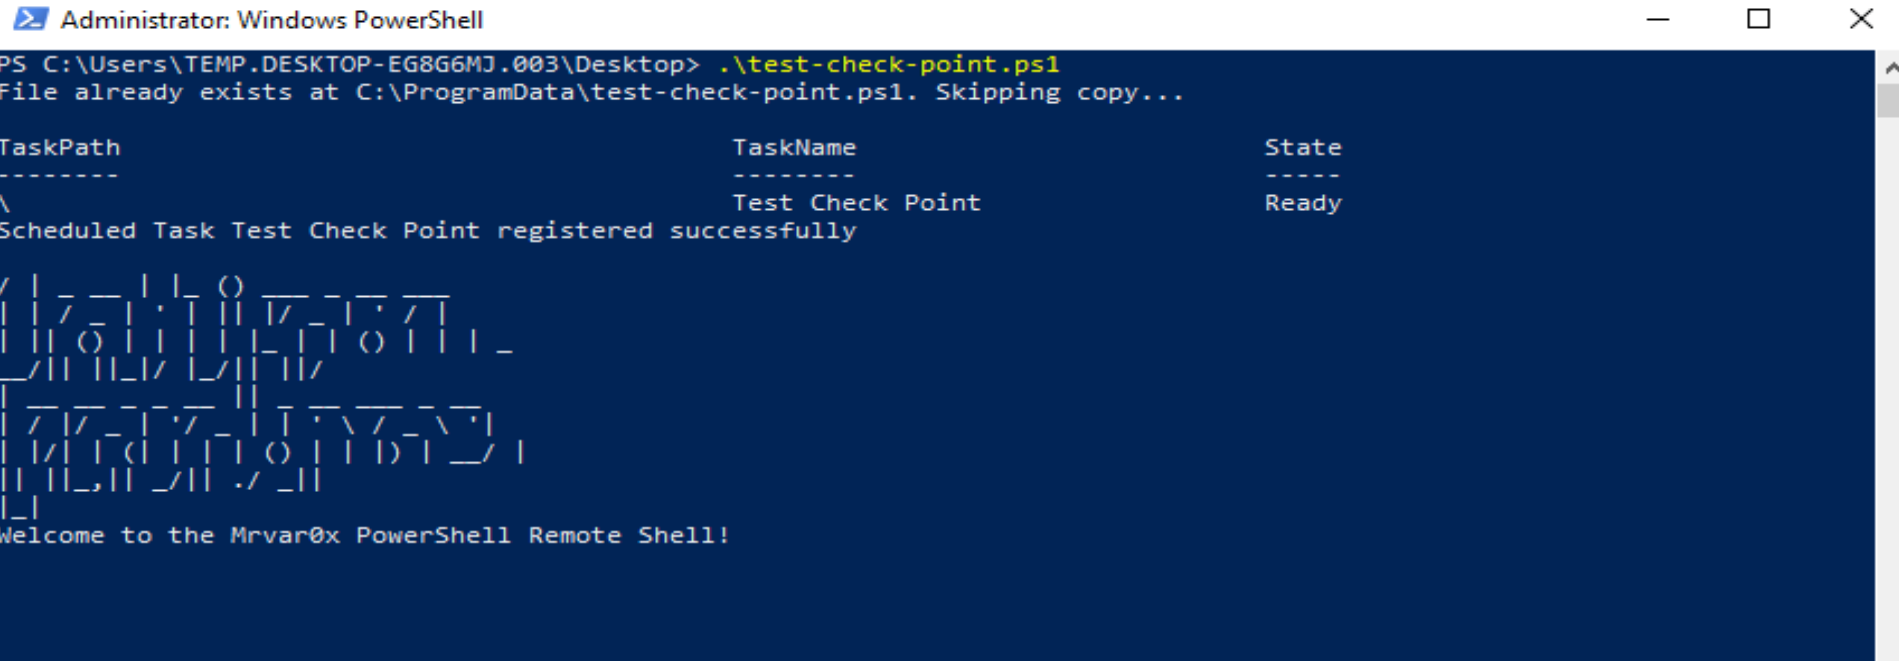 yehia-mamdouh/shell3er
पावरशेल-आधारित रिवर्स शेल जिसमें पृष्ठभूमि कार्य निष्पादन, फ़ाइल स्थानांतरण, और रजिस्ट्री और स्टार्टअप फ़ोल्डर के माध्यम से दोहरी स्थायित्व तंत्र…
 cenobyte-vincit/encrypted-linux-kernel-modules
एन्क्रिप्टेड-लिनक्स-कर्नेल-मॉड्यूल
 al1ex/powershell-c2
Powershell-C2
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub जहां owner-level Shared Access Key के उजागर होने से कनेक्टेड IoT डिवाइसों पर बिना प्रमाणीकरण के रिमोट कोड निष्पादन (RCE) संभव हो जाता…
 homjxi0e/cve-2017-4490-install-script-python-in-terminal-
पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो .bashrc का उपयोग करके लगातार पेलोड वितरण और टर्मिनल हेरफेर करती है, जिसमें वेब-डिलीवर्ड पायथन स्क्रिप्ट के माध्यम से…
 homjxi0e/cve-2017-4490-
प्रायोगिक प्रूफ-ऑफ-कॉन्सेप्ट जो .bashrc मैनिपुलेशन को figlet का उपयोग करके टर्मिनल पर्सिस्टेंस और प्रिविलेज-एस्केलेशन कमजोरियाँ बनाने का प्रदर्शन…
 fastmo/cve-2022-28672
CVE-2022-28672 Foxit PDF Reader भेद्यता - UaF - RCE - JIT Spraying
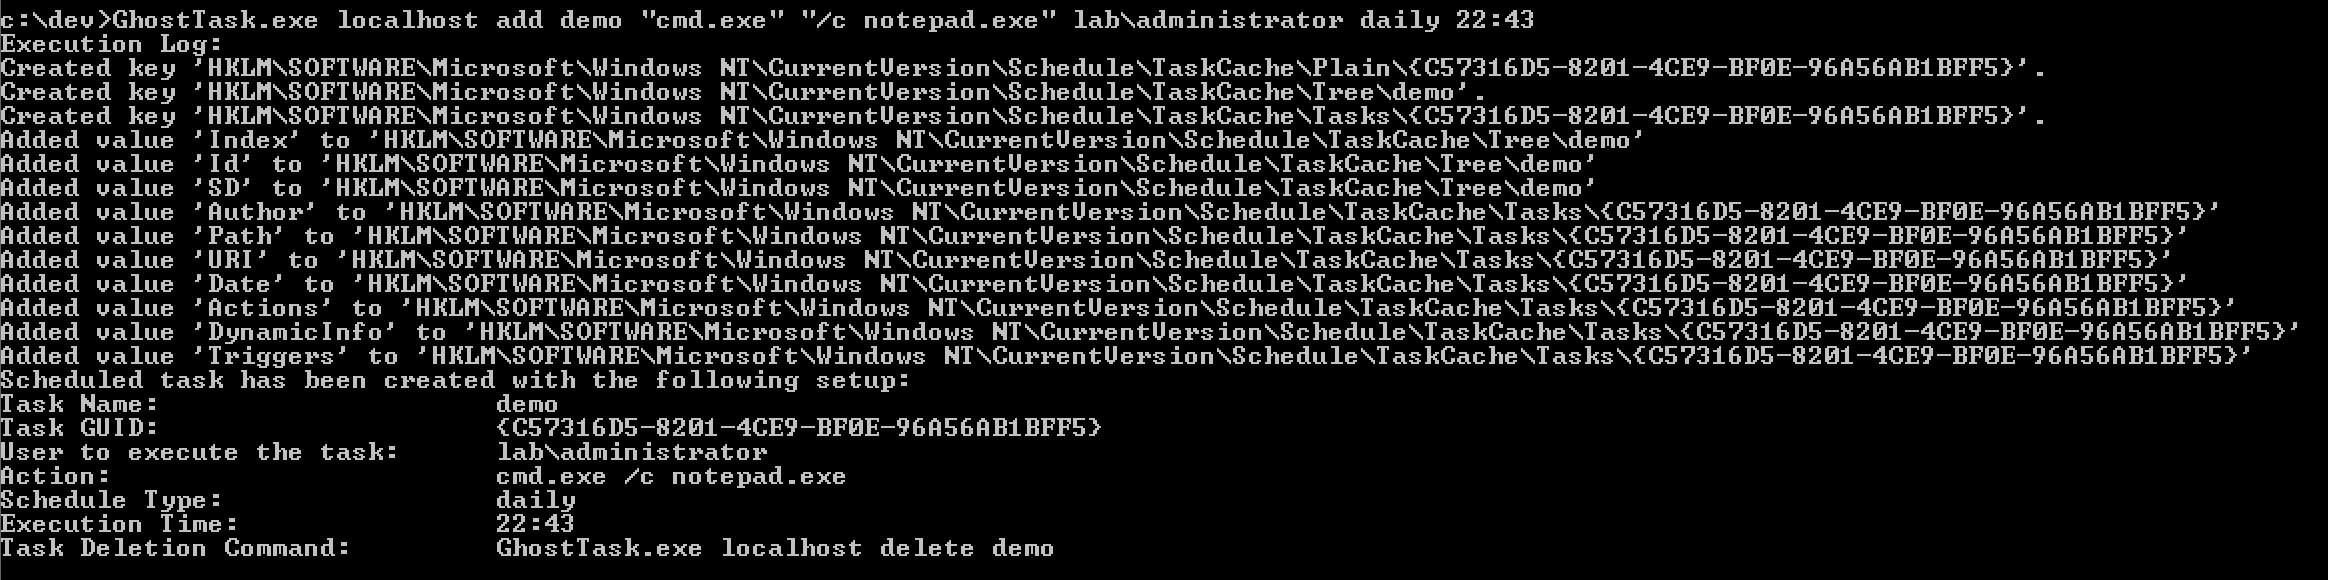 netero1010/ghosttask
एक उपकरण सीधे रजिस्ट्री में हेरफेर करके सामान्य घटना लॉग को ट्रिगर किए बिना निर्धारित कार्य बनाता है।
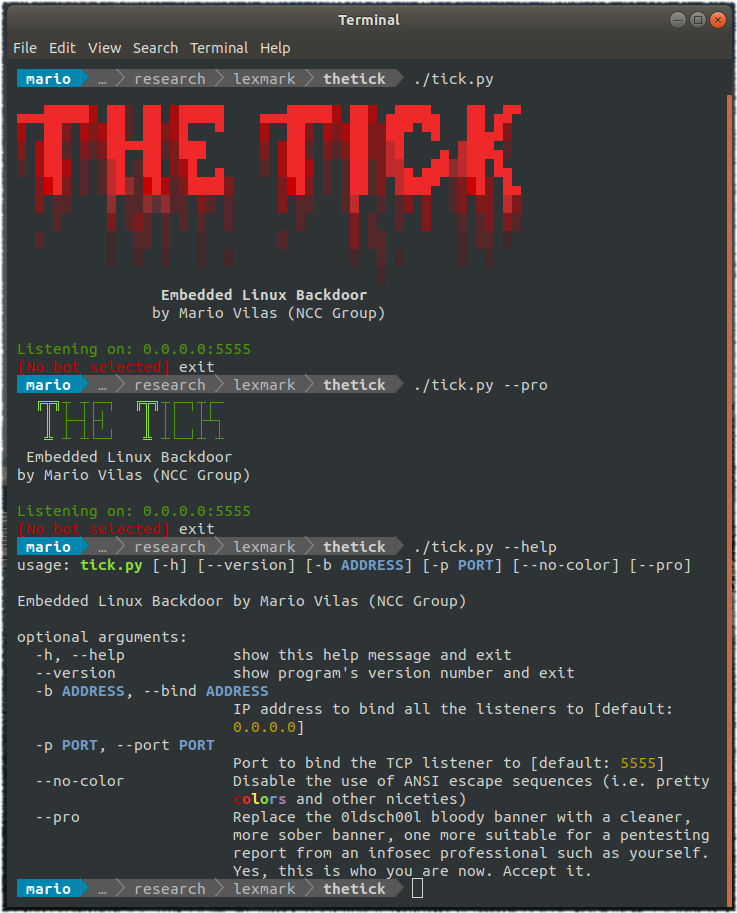 nccgroup/thetick
एक सरल एम्बेडेड Linux बैकडोर।
 enigma0x3/powershell-c2
वेबसाइट-होस्टेड पेलोड का उपयोग करके Windows सिस्टम पर लगातार रिमोट एक्सेस और पोस्ट-एक्सप्लॉइटेशन के लिए PowerShell-आधारित कमांड और कंट्रोल फ्रेमवर्क।
 knight0x07/winrar-cve-2025-8088-poc-rar
WinRAR 0day CVE-2025-8088 PoC RAR Archive
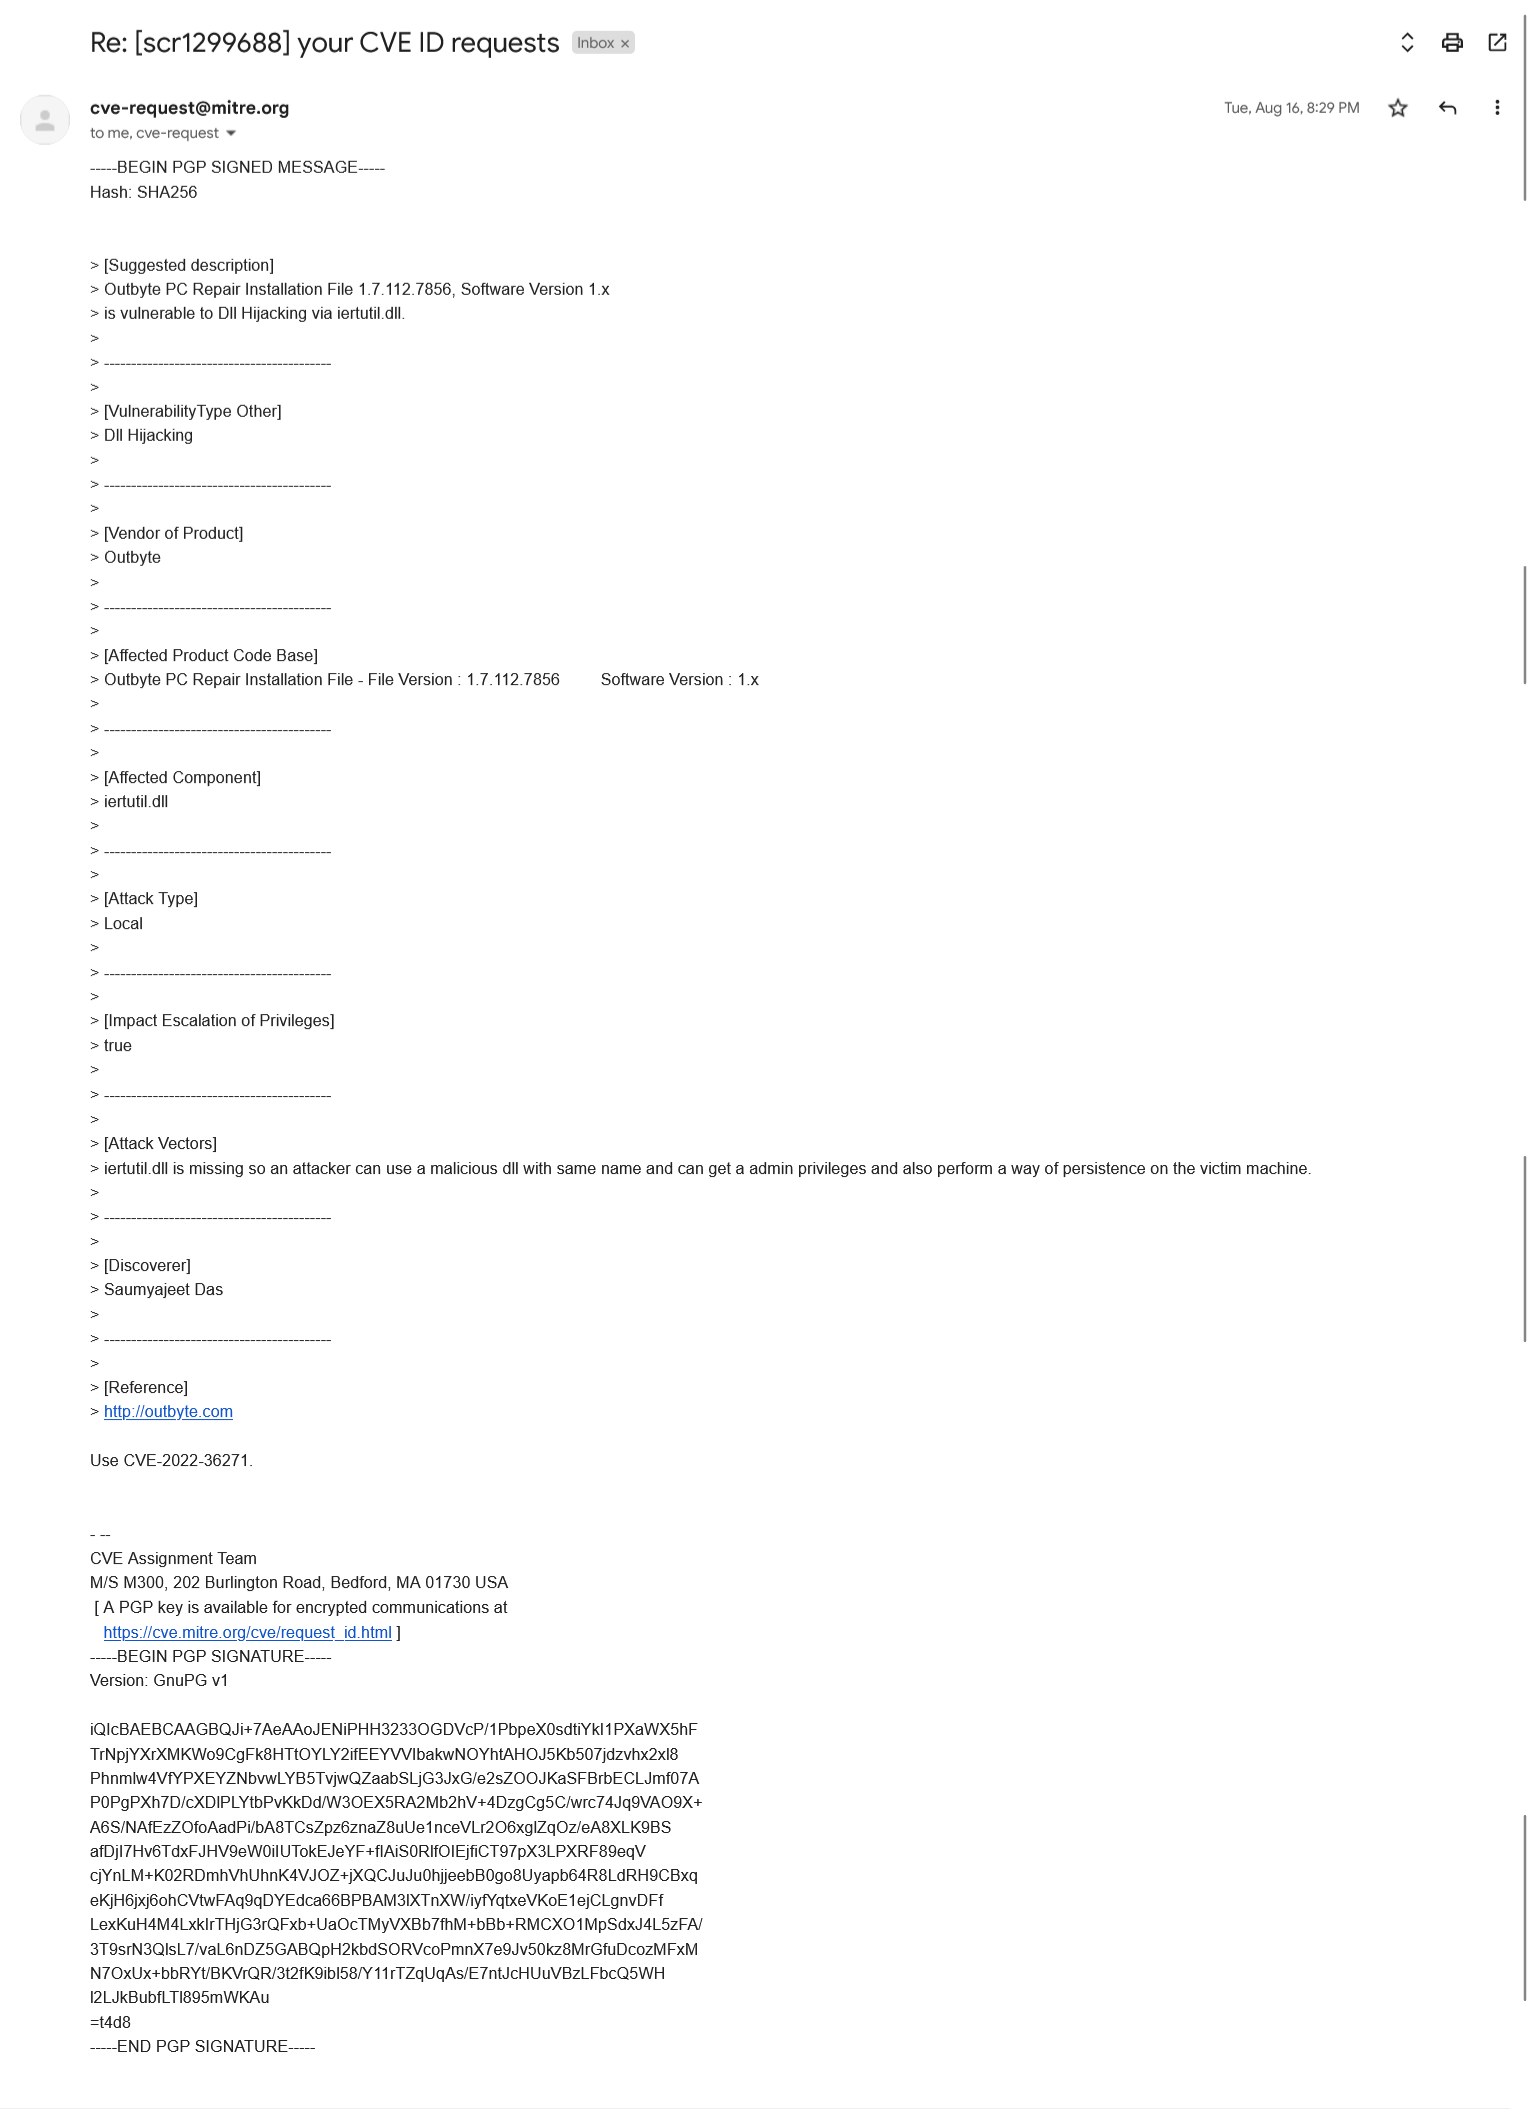 saumyajeetdas/poc-of-cve-2022-36271
यह CVE-2022-36271 का कार्यशील POC है
 pexlexity/winrar-cve-2025-8088-path-traversal-poc
WinRAR में CVE-2025-8088 भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट (ADS के माध्यम से पथ ट्रैवर्सल)
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab— LLMNR पॉइज़निंग के माध्यम से NTLM रिले, CVE-2007-2447, NTLMv2 हैश क्रैकिंग और विंडोज 10 पर NT AUTHORITY\SYSTEM
 thesecretclub/sandboxbootkit
Windows Sandbox के लिए Bootkit, DSE/PatchGuard को अक्षम करने हेतु।