#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित

 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 darkoperator/mimikatz-missing-manual
विंडोज पहचान, केरबेरोस और PKI आंतरिकी पर व्यापक स्व-गति मैनुअल, जिसमें क्रेडेंशियल डंपिंग, टिकट जालसाजी, डोमेन स्थायित्व, और रेड और ब्लू टीमों के लिए…
 xm0kht4r/ven0m-ransomware
पूरी तरह से अज्ञेय और चोरी-छिपे रैनसमवेयर, जो Rust में लिखा गया है और संक्रमित सिस्टम पर AV/EDR समाधानों को निष्क्रिय करने के लिए BYOVD तकनीक का लाभ…
 1d8/spybrowse
कुछ ब्राउज़र कॉन्फ़िग फ़ाइलों (इतिहास, प्राथमिकताएँ, आदि) को चुराने के लिए विकसित कोड
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 mustafadalga/wildlogger
यह एक कीलॉगर है जो सभी डेटा एकत्र करता है और निर्धारित समय पर सिस्टम जानकारी के साथ ईमेल करता है जिसमें डिवाइस S/N और हार्डवेयर स्पेक्स, हर दबाए गए…
 diego-tella/codeine
लिनक्स LKM रूटकिट
 salaheldinfikri/kalim_backdoor
कलीम बैकडोर मैलवेयर रिपोर्ट
 niker-lixy/postex
विंडोज पोस्ट-एक्सप्लॉइटेशन रिकॉनिसेंस एजेंट जो सिस्टम जानकारी, विशेषाधिकार, पैच, सुरक्षा उपाय, नेटवर्क कॉन्फ़िगरेशन, क्रेडेंशियल्स और स्थायित्व तंत्र…
 creamyg31337/ncentral-compromise-ioc-triage
Windows एंडपॉइंट्स के लिए केवल-पठनीय N-able N-central CVE-2026-18556/CVE-2026-18577 पोस्ट-एक्सप्लॉइटेशन IoC हंटर
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 सुरक्षा पेशेवरों के लिए डिज़ाइन किए गए एक मजबूत C++ टूल का उपयोग करके स्थानीय विशेषाधिकार वृद्धि के लिए CheckMK एजेंटों में CVE-2024-0670 का शोषण…
 octoberfest7/dropspawn_bof
CobaltStrike BOF का उपयोग करके DLL Application Directory Hijacking के माध्यम से Beacons उत्पन्न करना
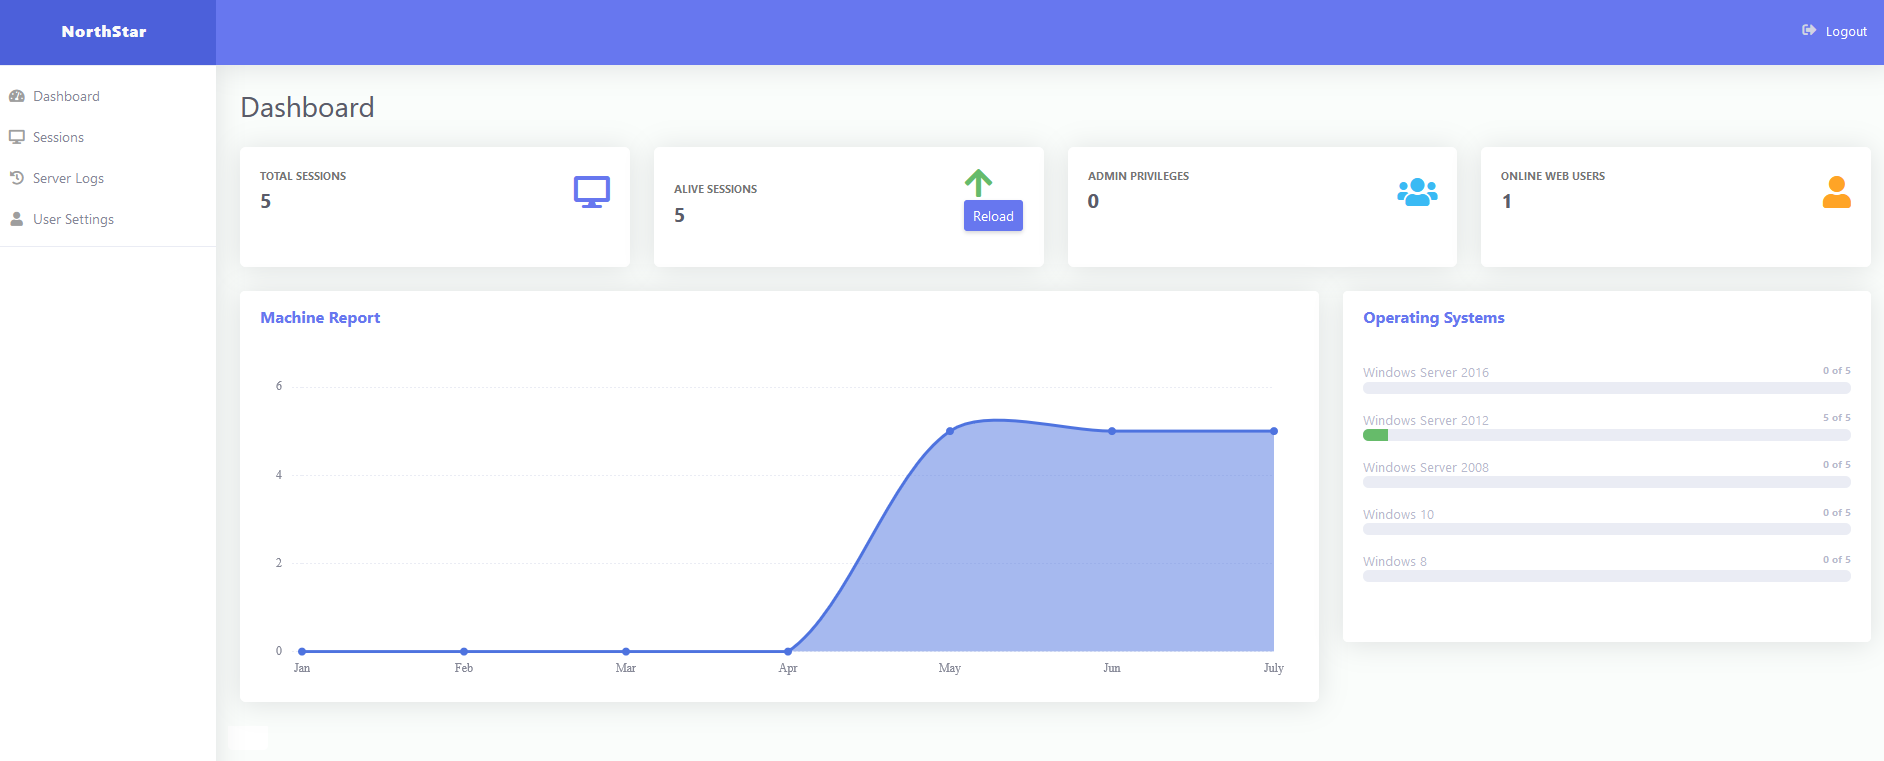 eng1ndes/northstarc2
वेब आधारित कमांड कंट्रोल फ्रेमवर्क (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC…
 redsiege/persistassist
पूर्णतः मॉड्यूलर स्थायित्व ढांचा
 twosevenonet/edr-redir
EDR कार्यशील फ़ोल्डरों को Bind Filter (bindflt.sys) का उपयोग करके पुनर्निर्देशित करता है ताकि एंडपॉइंट डिटेक्शन को बायपास किया जा सके, EDR सेवाओं को…
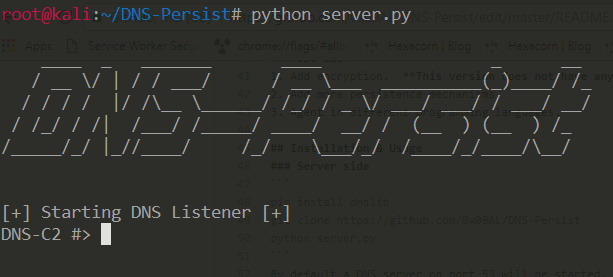 0x09al/dns-persist
DNS-Persist एक पोस्ट-एक्सप्लॉयटेशन एजेंट है जो कमांड और कंट्रोल के लिए DNS का उपयोग करता है।
 asdfugil/haxx
iOS 14 - iOS 14.8.1 पर रूट के रूप में अनटेदर्ड + अनसैंडबॉक्स्ड कोड निष्पादन हैक्स।
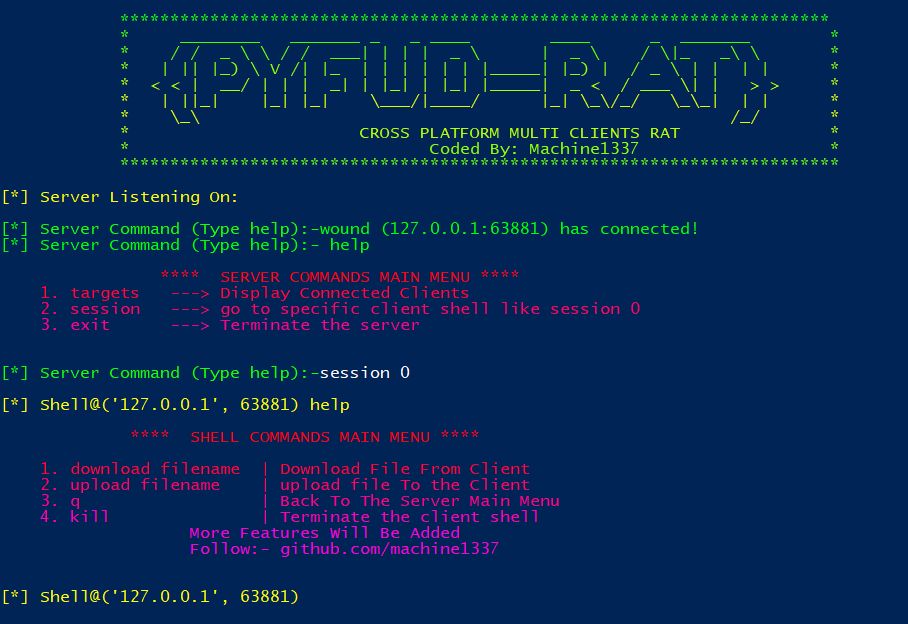 machine1337/pyfud
क्रॉस प्लेटफॉर्म रिमोट एक्सेस ट्रोजन (RAT)