
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 nxploited/cve-2026-14894
Super Forms और Elementor Pro में अनधिकृत WordPress फ़ाइल-अपलोड कमज़ोरियों को श्रृंखलाबद्ध करके PHP वेब शेल तैनात और सत्यापित करने वाला मल्टी-थ्रेडेड…
 ymsniper/kto
स्वचालित Wi-Fi डीऑथेंटिकेशन टूल जो लगातार लक्ष्य SSID पर क्लाइंट्स को स्कैन करता है और गैर-श्वेतसूचीबद्ध उपकरणों को बाहर करता है। इसमें श्वेतसूची…
 aranfarzami/cve-2026-89026
CVE-2026-89026 के लिए PoC exploit और scanner, जो single या सूचीबद्ध targets पर forged HS256 JWTs के माध्यम से Issabel PBXAPI authentication bypass को…
 hackspeak/cve-2026-94095
CVE-2026-94095 के लिए PoC, Netcore NBR200V2 फर्मवेयर में ubus JSON-RPC के माध्यम से traceroute कमांड इंजेक्शन, जो अधिकृत परीक्षण के लिए root RCE को…
 jtpereyda/boofuzz
Sulley Fuzzing Framework का एक फोर्क और उत्तराधिकारी
 owasp/masvs
OWASP MASVS (Mobile Application Security Verification Standard) मोबाइल ऐप सुरक्षा के लिए उद्योग मानक है।
 oscar-collado/comfyui-cve-2026-68771-poc
सुरक्षा अनुसंधान प्रयोगशाला — ComfyUI v0.23.0 में असुरक्षित डीसेरिएलाइज़ेशन के माध्यम से अनऑथेंटिकेटेड RCE (CVSS 9.8)। पृथक Docker वातावरण, तकनीकी…
 jvidhan/autofs-cve-2026-84568
macOS automountd ट्रस्ट-बाउंड्री उल्लंघन के लिए रिवर्स इंजीनियरिंग नोट्स और कार्यशील PoC, CVE-2026-84568, जो localhost या पीड़ित के स्वयं के hostname…
 exdev994/cve-2026-90817
CVE-2026-90817 के लिए Python PoC, जो सर्वे passthrough routing और file-path injection के माध्यम से unauthenticated REDCap RCE है, साथ में एक Docker…
 alixiacf/hpim-training-lab
RLHF-प्रेरित विशेषाधिकार वृद्धि के लिए प्रशिक्षित: AI एजेंट्स में फोरेंसिक विश्लेषण और स्थानीय प्रतिकृति (CVE-2026-65616)
 aayushbankar/cve-2026-28576
CVE-2026-28576 के लिए PoC और रेड टीम ऐप, जो Android Contacts Provider में एक ज़ीरो-परमिशन SQL इंजेक्शन है जो पूर्ण संपर्क डेटाबेस एक्सफ़िल्ट्रेशन को…
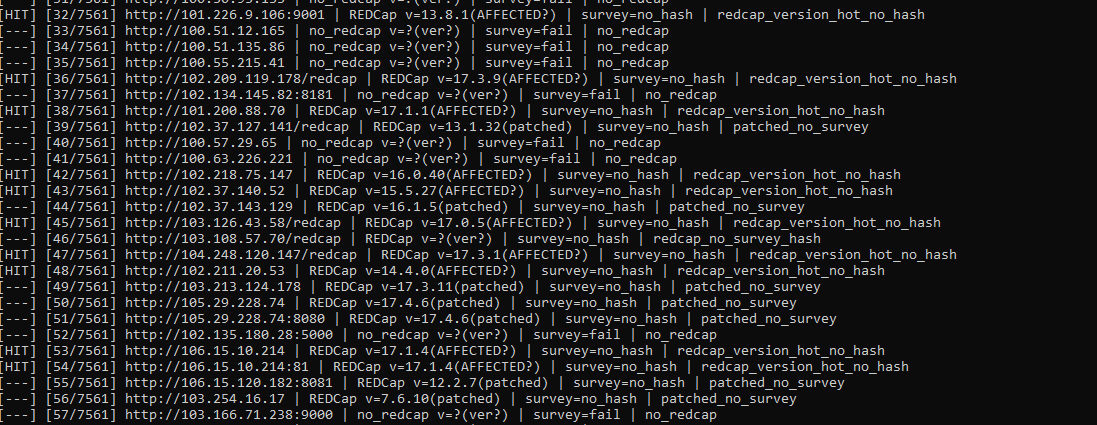 murrez/cve-2026-90817
CVE-2026-90817 के लिए Python चेकर और एक्सप्लॉइट हुक, जो सर्वे __passthru रूटिंग के माध्यम से एक गंभीर अनऑथेंटिकेटेड REDCap RCE है, जिसमें मास…
 horkimhab/cve-2026-74469
CVE-2026-74469 (DiagSpill) के लिए प्रूफ-ऑफ-कॉन्सेप्ट और शैक्षिक शोध रिपॉजिटरी, जो अधिकृत लैब परीक्षण के लिए भेद्यता विश्लेषण सामग्री प्रदान करती है।
 nimaarek/cve-2026-8932-poc
CVE-2026-8932 का प्रूफ-ऑफ-कॉन्सेप्ट, जो libcurl कनेक्शन पुनःउपयोग में अपूर्ण mTLS कॉन्फ़िगरेशन मिलान दोष है, जिसमें एक स्थानीय लैब सर्वर और C PoC…
 horkimhab/cve-2026-80844
CVE-2026-80844 (DirtyAH6) के लिए प्रूफ-ऑफ-कॉन्सेप्ट और शोध रिपॉजिटरी, जो अधिकृत भेद्यता परीक्षण के लिए शैक्षिक सामग्री और लैब सेटअप मार्गदर्शन प्रदान…
 o-sec/cve-2026-41452-poc
CVE-2026-41452 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Krayin CRM <= 2.2.4 में एक गंभीर ऑथेंटिकेशन बायपास है, जो मिडलवेयर बायपास के माध्यम से…
 mellen9999/cmdchamp
bash CLI प्रशिक्षक — ls से privilege escalation तक 30 स्तर
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
CVE-2026-49179 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और एक्सप्लॉइट स्क्रिप्ट, जो Active Directory के WriteSPNScript फ़ंक्शन में एक कमांड इंजेक्शन है जो डोमेन…








