
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 mouteee/autonomous-offensive-llm-handbook
एक निर्धारित (deterministic) हार्नेस और हैंडबुक जो स्वायत्त आक्रामक LLM एजेंटों के लिए है, जो प्राधिकरण, दायरे और साक्ष्य-गेट लागू करता है ताकि…
 whoami-012/cve-2026-96515
CVE-2026-96515 के लिए तकनीकी रिपोर्ट और प्रमाणित reverse-shell PoC, जो Netlink HG323RW राउटर के BOA डायग्नोस्टिक इम्पोर्ट हैंडलर में रूट कमांड…
 bishopfox/cve-2026-28326-check
SolarWinds ARM CVE-2026-28326 के लिए गैर-विनाशकारी पैच-स्थिति जाँचकर्ता जो TCP 55555 पर gRPC लिसनर की जाँच करके VULNERABLE, PATCHED, या INCONCLUSIVE…
 cyber-buddy/apkhunt
OWASP MASVS पर आधारित Android ऐप्स के लिए स्थैतिक कोड विश्लेषण उपकरण, जो कम गलत-सकारात्मक दरों और अनुकूलित स्कैनिंग नियमों के साथ APK फ़ाइलों में…
 bardlaudian/cve-2025-24071
CVE-2025-24071 के लिए निर्भरता-मुक्त Python PoC जनरेटर जो Windows Explorer NTLM हैश डिस्क्लोज़र को ट्रिगर करने के लिए ZIP में एक दुर्भावनापूर्ण…
 y0oshi/project-deep-focus
बड़े पैमाने पर सेवा खोज और फिंगरप्रिंटिंग के लिए अतुल्यकालिक नेटवर्क टोही इंजन। असुरक्षित सेवाओं (RTSP कैमरे, VNC, FTP) की पहचान करता है और…
 yulisec/cve-2026-90817
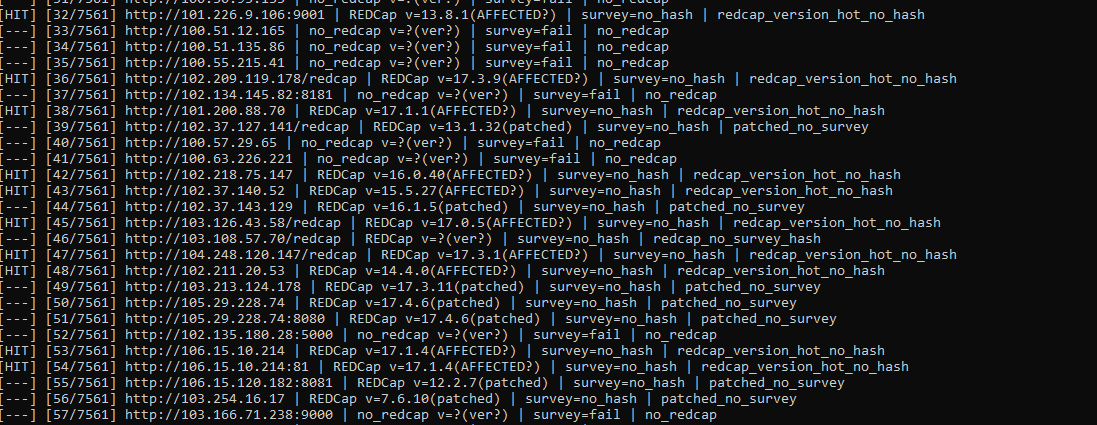
CVE-2026-90817 के लिए Python चेकर और कॉन्फ़िगर करने योग्य exploit हुक, जो एक REDCap सर्वे passthru और डेटा इम्पोर्ट RCE है। यह वर्शन की…
 yulisec/cve-2025-7771
ThrottleStop.sys में CVE-2025-7771 के लिए पूर्ण एक्सप्लॉइट चेन, जो Windows पर administrator से SYSTEM तक एस्केलेट करने के लिए अमान्य भौतिक मेमोरी R/W…
 nextco/wordpress-cve-2026-87902
CVE-2026-87902 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pearcmd.php के माध्यम से RCE की ओर ले जाने वाला अनऑथेंटिकेटेड WordPress Core LFI है, साथ में…
 aipeacs/sc3010-computer-security
Struts2 और PowerShell का उपयोग करके CVE-2017-5638 OGNL इंजेक्शन भेद्यता को पुनः बनाना।
 fl0ydsec/cve-2026-63030
WordPress Core प्री-ऑथ RCE चेन CVE-2026-63030 और CVE-2026-60137 के लिए Python मास एक्सप्लॉइट और डिटेक्टर, जो SQL इंजेक्शन को रिमोट कोड एक्ज़ीक्यूशन…
 wgetnz/hfs2
CVE-2024-23692 | HFS 2.3m/2.4-RC07 RCE vulnerability fix
 owasp/android-security-masterclass
OWASP हैंड्स-ऑन Android सुरक्षा प्रशिक्षण लैब जिसमें 78 MASVS/MASTG मॉड्यूल हैं जो मोबाइल कमजोरियों और उनके समाधानों को प्रदर्शित करने के लिए…
 abdelhakimgafernetworksec/enigm-writeup
Hack The Box - Enigma मशीन के लिए व्यापक पेनिट्रेशन टेस्टिंग राइट-अप और एक्सप्लॉइट विवरण, जिसमें लोकल एन्यूमरेशन, OliveTin CVE-2026-27626 कमांड…
 vulpecuna/cve-2026-87902
CVE-2026-87902 के लिए Python PoC, जो get_page_template() के माध्यम से एक unauthenticated WordPress path traversal RCE है, जिसमें version…
 bhideki/cve-2026-87902
CVE-2026-87902 के लिए Python PoC और स्कैनर, जो WordPress core path traversal के कारण LFI और PEAR-आधारित RCE की ओर ले जाता है, WAF bypass और स्वचालित…
 bardlaudian/cve-2024-37054
प्रूफ-ऑफ-कॉन्सेप्ट जो REST API के माध्यम से MLflow पंजीकृत मॉडलों को ज़हरीला बनाता है, मॉडल लोड होने पर RCE ट्रिगर करने के लिए एक दुर्भावनापूर्ण…
 hassham1/cve-2026-89274-wp-recipe-maker-poc
Docker सत्यापन लैब और CVE-2026-89274 के लिए Python PoC, जो WP Recipe Maker <= 10.8.1 में rating-comment reviewBody के माध्यम से मनमाने शॉर्टकोड…








