
 #1

 0xblackash/cve-2025-31161
CVE-2025-31161
 hasanuyarrr/cve-2026-86595-iron-mountain-envision-ebysde-kimlik-dogrulamal-sql-enjeksiyonu-zafiyeti
CVE-2026-86595 के लिए तुर्की सलाह: Iron Mountain enVision EBYS में grdMainSORT_ID ORDER BY पैरामीटर के माध्यम से प्रमाणित ब्लाइंड SQL इंजेक्शन,…
 wuyou6956-glitch/cve-2026-26026-poc
CVE-2026-26026 के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड, जो शोध और सत्यापन उद्देश्यों के लिए भेद्यता को प्रदर्शित करता है।
 1xpwn/cve-2026-16723
एक गंभीर भेद्यता जो Fastjson संस्करण 1.2.68 – 1.2.83 को प्रभावित करती है।
 murrez/cve-2026-102425
Joomla Balbooa Forms (com_baforms) में post-submission PHP eval() में field shortcode injection के माध्यम से unauthenticated RCE के लिए…
 cylock11/cve-list
CVE एक्सप्लॉइट्स का संग्रह, जिसमें Python PoC और प्रत्येक भेद्यता को पुनः उत्पन्न करने और शोषण करने के निर्देशों वाली README फ़ाइलें शामिल हैं।
 0asylum/cve-2026-31857
CraftCMS में कंट्रोल पैनल में रिलेशनल कंडीशनल्स के माध्यम से एक RCE भेद्यता है
 albert-y1n/piforge
RL-आधारित प्रॉम्प्ट इंजेक्शन रेड टीमिंग के लिए खुला फ्रेमवर्क, जिसमें एक साझा ट्रेनर, करिकुलम लर्निंग, और AgentDojo, InjecAgent, और PIArena जैसे…
 mayyhem/sharpsccm
Microsoft Configuration Manager (SCCM) का दुरुपयोग करने के लिए C# पोस्ट-एक्सप्लॉइटेशन टूल जो प्रशासन कंसोल के बिना पार्श्व आंदोलन, क्रेडेंशियल…
 tonydelouvre/cve-2026-87902
CVE-2026-87902 के लिए Tkinter GUI एक्सप्लॉइट कंसोल: WordPress की फिंगरप्रिंटिंग करता है, pagename ट्रैवर्सल के माध्यम से अनऑथेंटिकेटेड LFI की पुष्टि…
 redbyte1337/credspy
सार्वजनिक GetCredentialType API के माध्यम से Entra ID उपयोगकर्ता गणना और प्रमाणीकरण विधि खोज
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 में लोकल एडमिन टोकन लीक और file:// आर्बिट्ररी फ़ाइल राइट के माध्यम से लोकल प्रिविलेज एस्केलेशन (CVE-2026-34990)
 edoardottt/offensive-onos
ONOS अनुप्रयोगों को हथियार बनाने में मेरे प्रयोग (https://github.com/opennetworkinglab/onos)
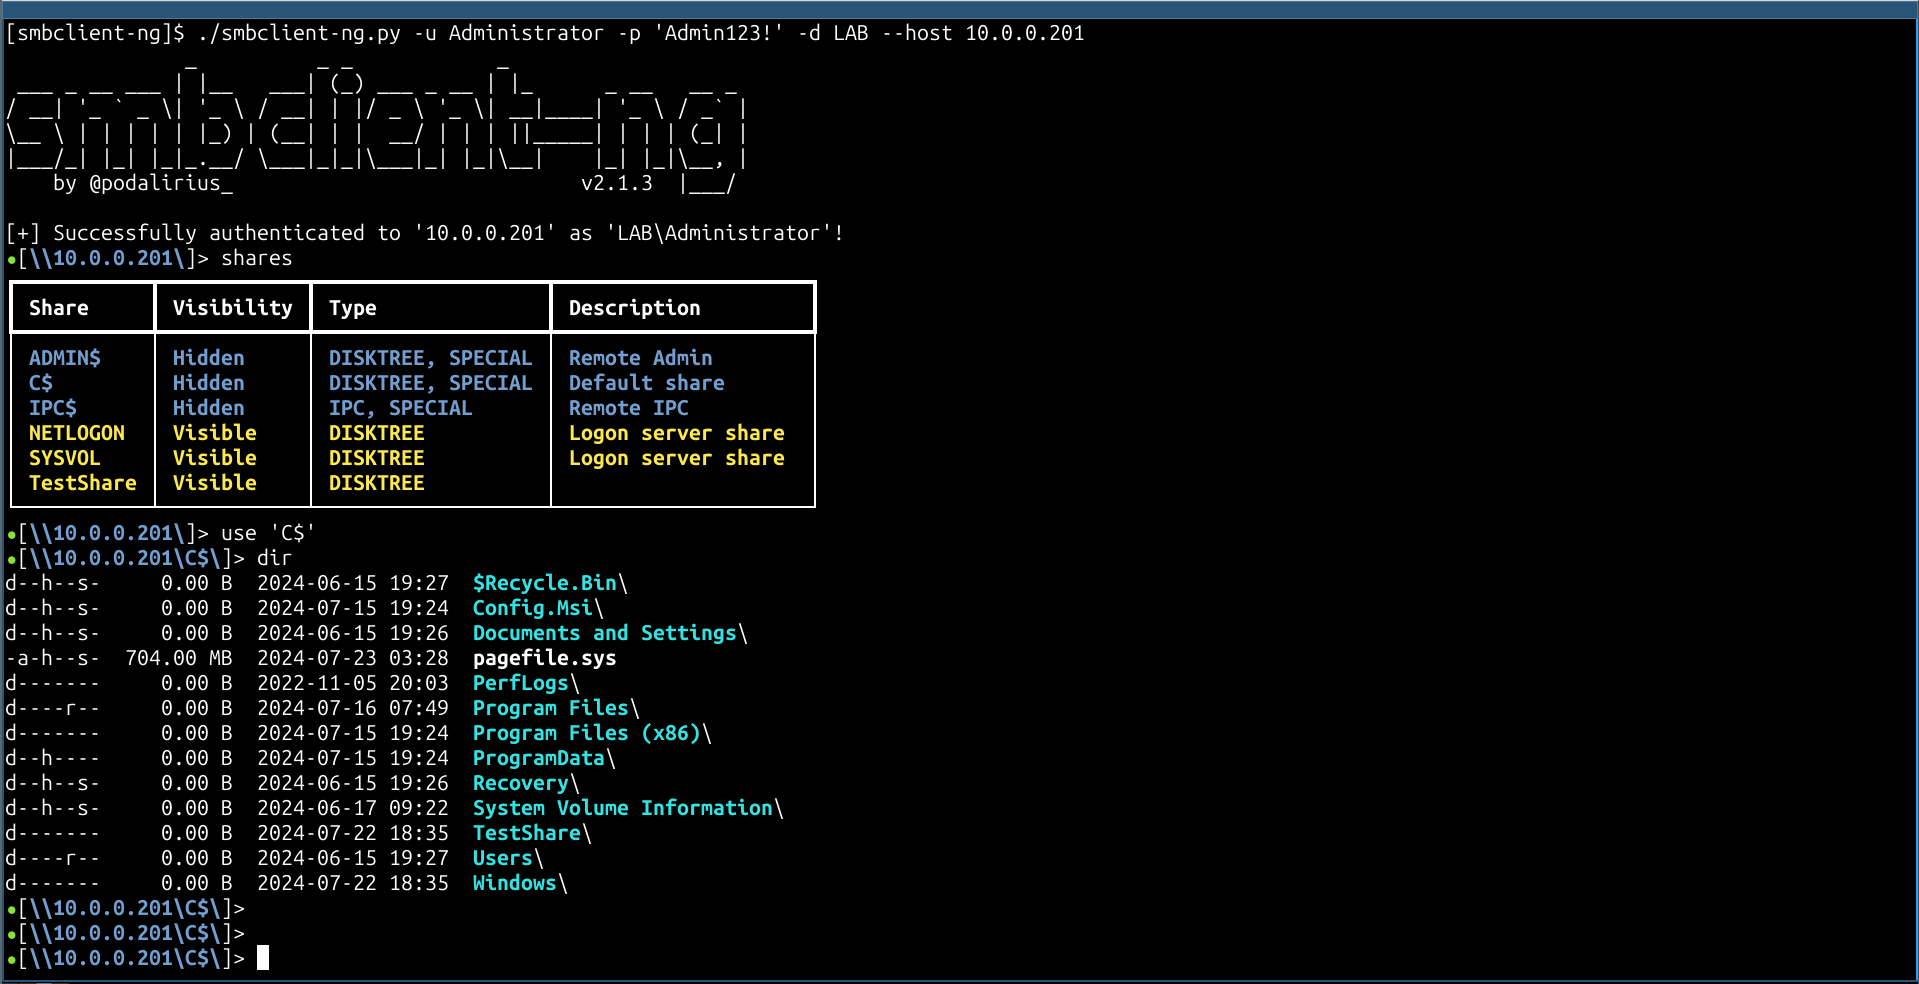 p0dalirius/smbclient-ng
smbclient-ng, SMB शेयरों के साथ इंटरैक्ट करने का एक तेज़ और उपयोगकर्ता-अनुकूल तरीका।
 wh02m1/cve-2026-78306
DJI ड्रोन ब्लूटूथ DUML कमांड इंजेक्शन का शोषण करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो क्रेडेंशियल पढ़ने, Wi-Fi कॉन्फ़िगरेशन बदलने और विमान प्रणालियों को…
 cldrn/nmap-nse-scripts
मेरा nmap NSE स्क्रिप्ट्स का संग्रह
 murrez/cve-2026-85520
CVE-2026-85520 के लिए Python PoC: RCE प्राप्त करने के लिए PrestaShop gmfeed feed.php में अनधिकृत मनमानी फ़ाइल लेखन का पता लगाता और शोषण करता है, साथ…









