
 #1

 murrez/cve-2026-89079
CVE-2026-89079 के लिए Python PoC: WordPress मल्टीसाइट पर Theme My Login <=7.2.1 की पहचान करता है, फिर lost-password के माध्यम से अनधिकृत पासवर्ड…
 oscerd/cve-2026-79983
CVE-2026-79983 के लिए रन करने योग्य प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो Apache Camel camel-ftp कंज़्यूमर्स में पाथ ट्रैवर्सल है, जिसमें…
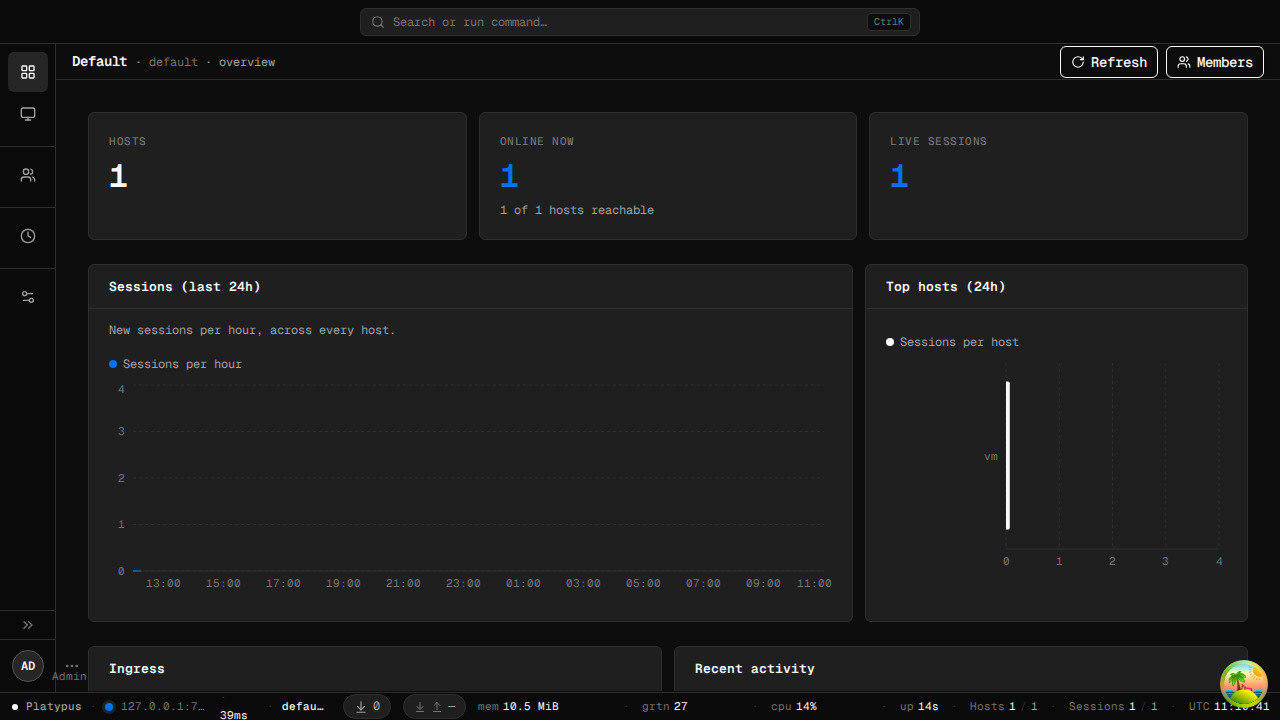 wangyihang/platypus
:hammer: एक आधुनिक, क्रॉस-प्लेटफॉर्म मशीन प्रबंधक
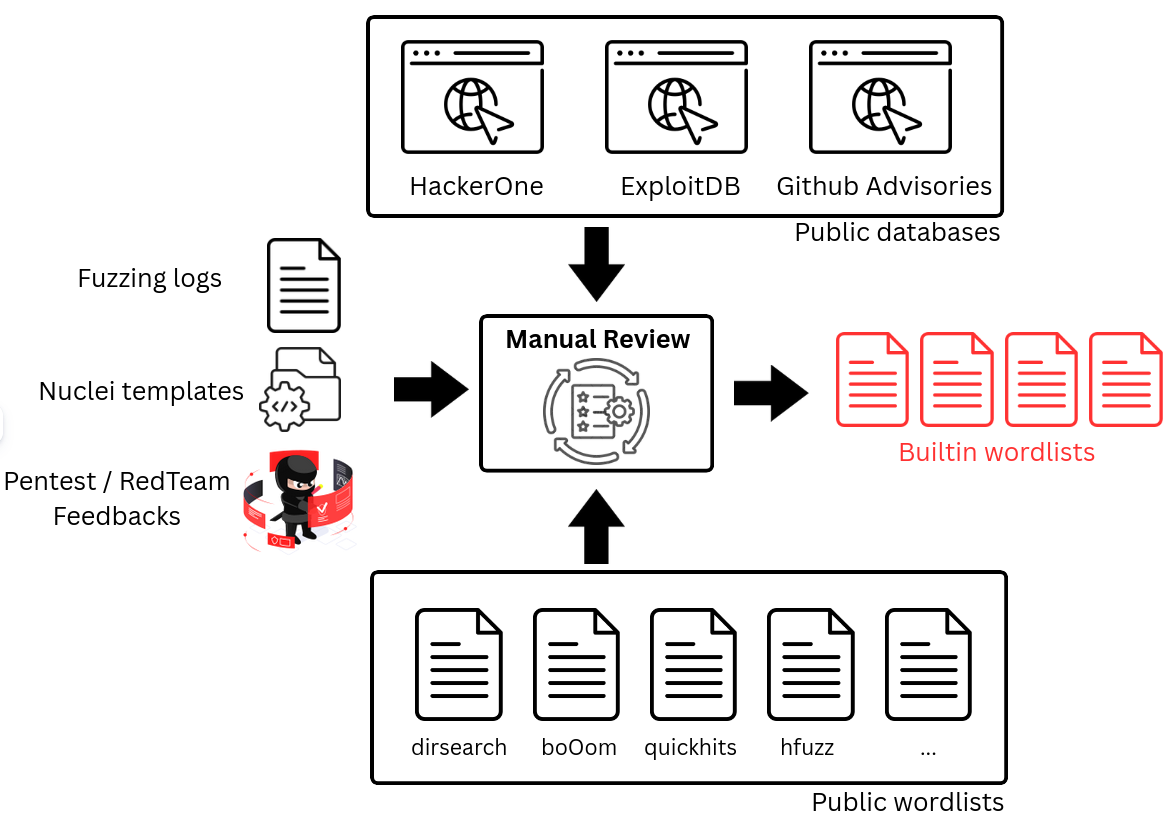 synacktiv/dicozorus
वेब फ़ज़िंग के लिए वर्डलिस्ट बनाने और बनाए रखने का एक टूल।
 0xblackash/cve-2026-24061
CVE-2026-24061
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | रेड/ब्लू टीम वातावरण स्वचालन परिनियोजन उपकरण
 zishanadthandar/pentest
Jekyll-आधारित पेंटेस्टिंग नॉलेज बेस, जिसमें पद्धति संबंधी मार्गदर्शिकाएँ, चीटशीट, टूल इंडेक्स, प्रमाणन रोडमैप, और चयनित अभ्यास लैब तथा CTF संसाधन…
 proviesec/xss-payload-list
क्रॉस-साइट स्क्रिप्टिंग पेलोड, पॉलीग्लॉट्स, और इंजेक्शन परीक्षण नियमों का क्यूरेटेड संग्रह, जो वेब एप्लिकेशन पेनेट्रेशन परीक्षण और बग बाउंटी हंटिंग…
 shlln/cve-2026-90847
CVE-2026-90847 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, iux_set.cgi में एक प्रमाणित RCE, जो दुर्भावनापूर्ण .cfg tar अपलोड के माध्यम से crontab में कमांड लिखकर…
 hoodoer/vsockdrop-adapted-cve-2026-53365
MaherAzzouzi के POC का थोड़ा अधिक मज़बूत संस्करण, जिसे परीक्षण के दौरान मेरे एजेंट ने तुरंत बनाया।
 orevim/cve-2026-18963-poc
CVE-2026-18963 के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट और भेद्यता जाँचकर्ता, जो Keycloak reset-credentials प्रवाह में एक अनधिप्रमाणित खाता अधिग्रहण है। एकल-फ़ाइल…
 owasp/secure-agent-playbook
OWASP सुरक्षित एजेंट प्लेबुक परियोजना
 alaatk/cve-2024-27674
Macro Expert <= 4.9.4 - असुरक्षित अनुमतियाँ विशेषाधिकार वृद्धि
 infobyte/ai-pentest-agent
एक स्वायत्त AI पेंटेस्ट एजेंट जिसमें plan→act→judge लूप, सामान्य कौशल, विनाशकारी-कार्रवाई गेट, और बदले जा सकने वाले LLM प्रदाता हैं, साथ ही डेमो के…
 joda32/adit
Active Directory recon और ADWS (net.tcp/9389) पर read-only security audit, Go में
 blackhatexploitation/cve-2026-85097
Python PoC जो CVE-2026-85097 का शोषण करता है, जो Bricksforge <= 3.1.8.9 में एक अनधिकृत फ़ाइल अपलोड है, जो RCE प्राप्त करने के लिए GIF/PHP पॉलीग्लॉट…
 rix4uni/wordlist
फ़ज़िंग, DNS एन्यूमरेशन, पैरामीटर डिस्कवरी, और डिफ़ॉल्ट क्रेडेंशियल्स के लिए कस्टम वर्डलिस्ट्स का क्यूरेटेड संग्रह, साथ ही nuclei टेक्नोलॉजी…









