
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
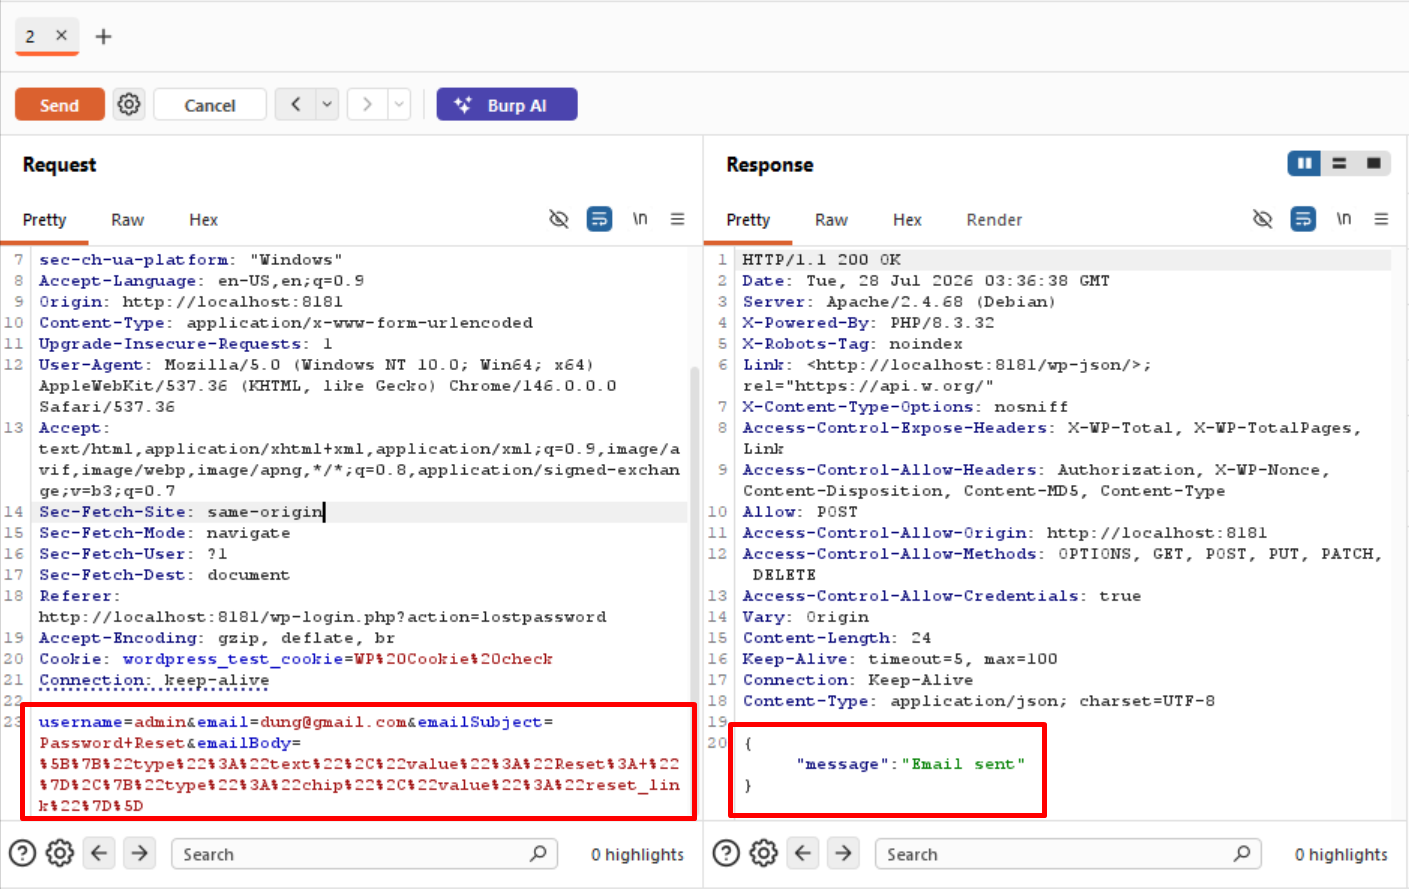
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki कस्टमाइज़र फ्रेमवर्क - बिना प्रमाणीकरण के खाता अधिग्रहण (CVSS 9.8)
 warpedatom/offsetinspect
AMSI/Defender डिटेक्शन-सीमा विश्लेषण और स्थैतिक मैलवेयर ट्राइएज के लिए PowerShell टूलकिट जो बाइट ऑफसेट को डिटेक्शन ट्रिगर्स से मैप करता है, साथ ही…
 prmawyer/log4shell-vulnerable-app
Log4Shell (CVE-2021-44228) के प्रति संवेदनशील Spring Boot वेब एप्लिकेशन।
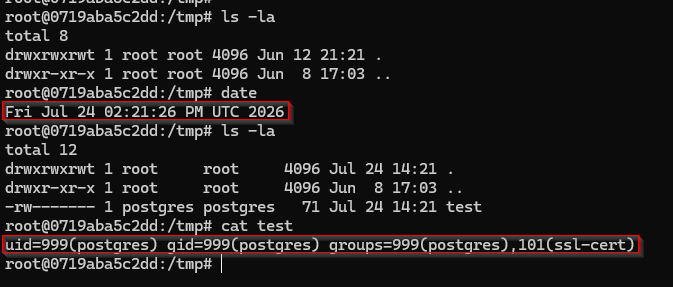 theliimbo/cve-2026-51992
CVE-2026-51992 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और विस्तृत विवरण, ClickHouse PostgreSQL डिक्शनरी में एक SQL इंजेक्शन भेद्यता, जो मनमाने कमांड निष्पादन की…
 s4dhulabs/vimana-framework
Vimana एक मॉड्यूलर सुरक्षा फ्रेमवर्क है जो Python APIs और वेब अनुप्रयोगों के ऑडिट के लिए है। प्लगइन-आधारित आर्किटेक्चर सुरक्षा पेशेवरों को स्वचालित…
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
CVE-2025-64512 के लिए एक्सप्लॉयट PoC जो pdfminer.six में असुरक्षित डिसीरियलाइज़ेशन को लक्षित करता है। यह दुर्भावनापूर्ण pickle पेलोड उत्पन्न करता है…
 chpratik/cve-2026-9830
CVE-2026-9830 के लिए थ्रेट इंटेलिजेंस रिपोर्ट रिपॉजिटरी — BookingPress Pro WordPress प्लगइन में एक प्रमाणीकरण बायपास भेद्यता, जिसमें विस्तृत…
 synacktiv/bbs
bbs SOCKS और HTTP प्रॉक्सी के लिए एक राउटर है। यह एक SOCKS5 (या HTTP CONNECT) सेवा प्रदान करता है और अनुरोध के लक्ष्य के आधार पर आने वाले अनुरोधों को…
 oscerd/cve-2026-48204
CVE-2026-48204 के लिए रिप्रोड्यूसर: Apache Camel camel-mongodb-gridfs gridfs.* हेडर इंजेक्शन जो एक अनप्रमाणित HTTP अनुरोध से GridFS ऑपरेशन (फ़ाइलों…
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 owasp/o-saft
O-Saft - OWASP SSL उन्नत फोरेंसिक उपकरण
 zer0dayf/cve-2026-65008
CVE-2026-65008
 zer0dayf/cve-2026-15013
CVE-2026-15013 के लिए एक्सप्लॉइट: एल्गोरिदम कन्फ्यूज़न के माध्यम से बिना प्रमाणीकरण (unauthenticated) SAML ऑथ बाइपास। प्रशासक (admin) पहुँच प्राप्त…
 star-sg/cve
STAR Labs टीम द्वारा विभिन्न CVEs के लिए लिखे गए proof-of-concept exploit स्क्रिप्ट्स का संग्रह, जिन्हें उन्होंने खोजा या दूसरों से पाया।
 tr3m0x/cve-2021-41773
CVE-2021-41773 का PoC और विश्लेषण
 5kr1pt/glpi-logbleed
GLPI हिस्ट्री लॉग फ़िल्टर में ब्लाइंड SQL इंजेक्शन के लिए CVE-2026-53629 का PoC
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 h4wkst3r/adokit
Azure DevOps REST API का उपयोग करके चुराए गए कुकीज़ या PATs के साथ टोही, विशेषाधिकार वृद्धि और स्थिरता के लिए मॉड्यूलर अटैक टूलकिट।








