
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 hackspeak/cve-2026-75604
CVE-2026-75604 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows-होस्टेड Next.js में कैश पाथ ट्रैवर्सल और जाली सर्वर एक्शन के माध्यम से एक अनप्रमाणित…
 khashayarnzk/cve-2025-2945-pgadmin-rce
# CVE-2025-2945 के लिए PoC — pgAdmin 4 प्रमाणित eval() इंजेक्शन RCE, CVSS 9.9
 polosss/by-poloss..-..cve-2026-18080
CVE-2026-18080 के लिए एक्सप्लॉइट, ERP Complete HR, Accounting & CRM Suite में अनधिकृत मनमाना फ़ाइल अपलोड जो RCE की ओर ले जाता है। स्वचालित शोषण के…
 squ1shification/pngboomer-cve-2026-77622
# Sliver HTTP(S) C2 PNG बम DoS शोषण — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 yonliud/cve-2026-19632
CVE-2026-19632 के लिए एक-दिवसीय प्रमाण-अवधारणा शोषण, TranslatePress WordPress प्लगइन में एक गंभीर बिना प्रमाणीकरण वाला खाता अधिग्रहण, जो पासवर्ड…
 d-maggipinto/cve-2026-72898-metabase-sqli
डिटेक्टर + CVE-2026-72898 के लिए रूट-कॉज़ विश्लेषण (reset_password के माध्यम से Metabase अनप्रमाणित SQLi)
 hypnguyen1209/cve-2026-63520
# Microsoft SharePoint पर अनधिकृत RCE के लिए एक्सप्लॉइट श्रृंखला JWT प्रमाणीकरण बाईपास को असुरक्षित .NET टाइप इंस्टैंशिएशन के साथ जोड़कर, सेवा खाते…
 mohamedjawady/cve-2026-53613-poc
CVE-2026-53613 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, mount(8) में एक TOCTOU भेद्यता जो सिमलिंक रेस के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि को…
 noambouillet/cve-2023-4861-poc
स्वचालित प्रूफ-ऑफ-कॉन्सेप्ट WordPress File Manager Pro (Filester) में प्रमाणित रिमोट कोड निष्पादन के लिए, मनमाने फ़ाइल अपलोड के माध्यम से, जिसमें…
 m4rgs/cve-2025-5947_exploit
एक मिनी एक्सप्लॉइट जो Service Finder -Bookings प्लगइन WP के लिए है
 malikhamza7/cve-2026-22794-poc
🔴 CVE-2026-22794 - ओरिजिन हेडर इंजेक्शन के माध्यम से Appsmith पासवर्ड रीसेट खाता अधिग्रहण | PoC एक्सप्लॉइट + Nuclei टेम्पलेट
 kx00007/cve-2026-39902
Cacti ≤1.2.30 में प्रमाणित OS कमांड इंजेक्शन (CWE-78) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CVSS 7.2 के साथ रिमोट कोड निष्पादन प्राप्त करता है।
 gabrielunknown/cve-2026-73570
ज़िम्ब्रा SNMP अधिसूचना OS कमांड इंजेक्शन — SMTP शोषण के माध्यम से बिना प्रमाणीकरण के RCE (PoC)
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 MSSQL PDO DSN इंजेक्शन के माध्यम से बिना प्रमाणीकरण के RCE
 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel और WHM में सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास
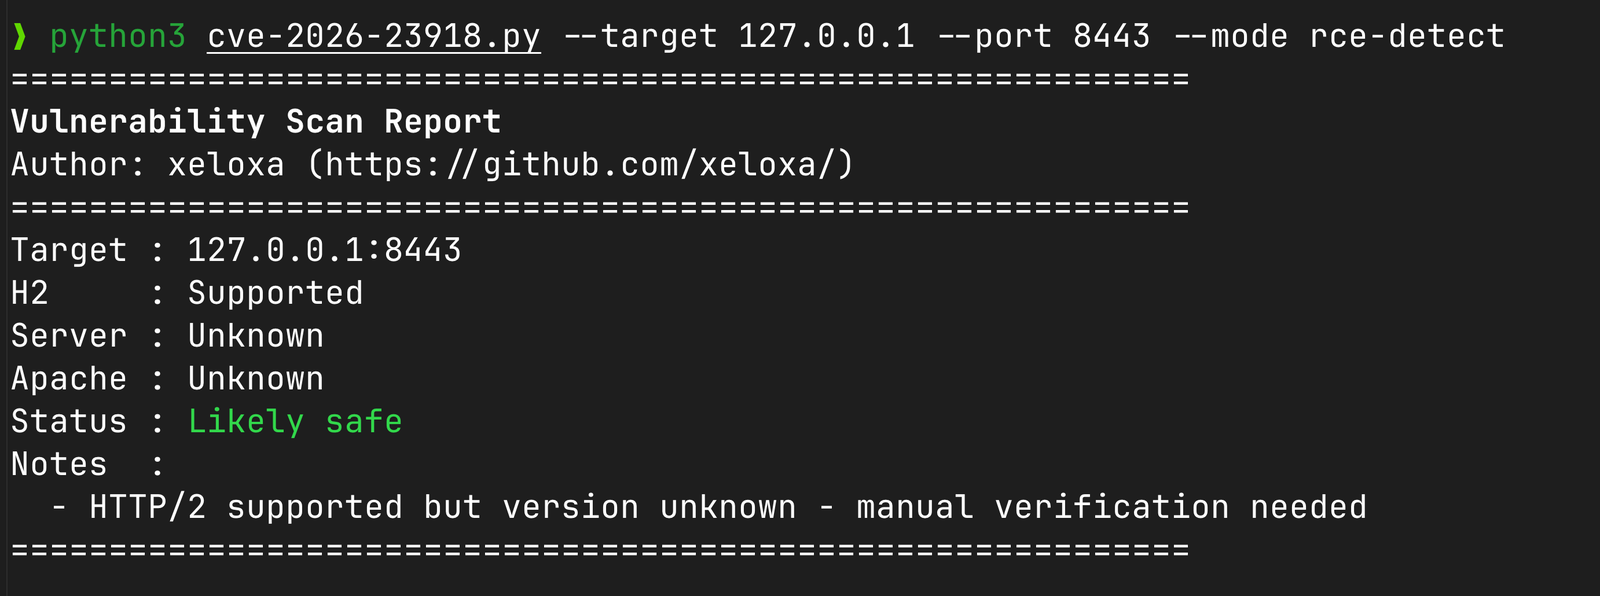 xeloxa/cve-2026-23918-apache-h2-poc
# CVE-2026-23918 (Apache mod_http2 double-free) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट इसमें मल्टी-मोड DoS (Rapid-RST, Slow-Drip) और Apache 2.4.66 के…
 vyahello/cve-2026-31431
Linux के लिए स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, CVE-2026-31431 के लिए, जो AF_ALG क्रिप्टो API का दुरुपयोग splice() के साथ…
 unteikyou/cve-2026-41940-authbypass-detector
cPanel/WHM CVE-2026-41940 (CRLF इंजेक्शन प्रमाणीकरण बायपास) के लिए पहचान उपकरण। उन सर्वरों पर भेद्यता सत्यापित करें जिनके आप स्वामी हैं या जिनका…








